США (542) Россия (498) космос (482) экономика (346) политика (344) наука (343) технологии (340) гаджеты (338) фотография (334) транспорт (286) искусство (250) интернет (237) вооружение (218) правительство (213) мнение (210) животные (193) инф. безопасность (185) медицина (174) картинки (170) события (165) война (163) юмор (162) человек (161) Иран (158) персона (157) суд (157) право (154) энергетика (150) корпорации (144) Как? (142) музыка (137) религия (135) природа (129) история (122) Британия/Англия (120) здоровье (119) преступность (119) робототехника (119) еда (115) NG: Photo of the Day (111) Сирия (111) Apple (106) Эль Мюрид (104) экология (103) хакеры (102) дизайн (100) спорт (99) факты (98) рекорд (97) google (95) инфографика (95) археология (92) Китай (90) разное (89) курьёзы (87) наркотики (87) происшествия (84) психология (83) Япония (83) кино (82) секс (77) общество (76) Esquire (75) Путин (70) работа (70) Израиль (68) интервью (68) соц. сети (68) одежда/украшения/аксессуары (63) аналитика (62) премия (61) сооружения (60) Samsung (59) сделки (58) software (55) R.I.P. (54) шпионаж (54) связь (52) СМИ (51) Curiosity (50) Франция (50) чтение (49) архитектура (48) реклама (48) Германия (47) кризис (46) С ДР тебя (46) LEGO/игрушки (43) книга (40) коллайдер (40) Европа (38) коррупция (38) 3d печать (37) WikiLeaks (Ассанж) (37) аукцион (37) ООН (36) растения (36) часы (35) выборы (34) конкурс (33) Bitcoin (31) теория заговора (30) Австралия (29) Египет (25) компьютерные игры (25) Нидерланды (25) образование (24) Android (23) Иркутск (21) Швейцария (21) steampunk (20) путешествия (20) Северная Корея (20) Афганистан (19) террор (19) Турция (19) Украина (19) Италия (18) математика (18) Швеция (17) Индия (16) Канада (16) Слава Сэ (16) Испания (15) Южная Корея (15) время (14) Катар (14) Екатерина Безымянная (13) Палестина (13) Саудовская Аравия (13) исследование (11) Байкал (10) Норвегия (10) почта (10) Сталин (10) Грузия (9) Ирак (9) прогнозы (9) Белоруссия (8) Греция (8) Мексика (8) сделай сам (8) Шотландия (8) Ватикан (7) Куба (7) Тайвань (7) философия (7) Австрия (6) Гонконг (6) Дания (6) ЮАР (6) Бразилия (5) Венесуэла (5) Ирландия (5) Казахстан (5) Кипр (5) НЛО (5) Новая Зеландия (5) Перу (5) праздник (5) репортаж (5) G20 (4) Азербайджан (4) анекдоты и шутки (4) Вьетнам (4) Кения (4) коллекция (4) Ливан (4) НАТО (4) Пакистан (4) Сингапур (4) Филлипины (4) Чехия (4) Чили (4) Mr. Freeman (3) Zippo (3) Аргентина (3) Армения (3) Бельгия (3) Болгария (3) Венгрия (3) Дагестан (3) Исландия (3) Колумбия (3) Ливия (3) Мали (3) ОАЭ (3) Польша (3) Хорватия (3) Эквадор (3) Арктика (2) Африка (2) блог Лебедева (2) Боливия (2) Гватемала (2) Латвия (2) Малазия (2) Непал (2) Нигерия (2) окультизм (2) Пелевин (2) Португалия (2) Тайланд (2) Финляндия (2) G8 (1) Антарктика (1) Бирма (1) Гвинея (1) головоломка (1) Зимбабве (1) Индонезия (1) Иордания (1) Марокко (1) Монголия (1) Никарагуа (1) Румыния (1) Сербия (1) Сомали (1) Судан (1) Суринам (1) Таджикистан (1) Тибет (1) Тунис (1) Узбекистан (1) Эверест (1)

среда, 5 сентября 2012 г.

AntiSec похитили данные 12 млн пользователей Apple


Хищение данных стало возможным после взлома компьютера сотрудника ФБР.

Участники хакерской группы AntiSec заявили, что им удалось похитить данные 12 млн пользователей продуктов американской корпорации. В частности, злоумышленники похитили имена пользователей, номера мобильных телефонов и домашние адреса, а также уникальные идентификационные номера (UDID) устройств.

По заявлениям хакеров, заполучить конфиденциальную информацию им удалось в результате взлома агента ФБР Кристофера Стэнгла (Christopher Stangl).

Читать дальше »»»

понедельник, 20 августа 2012 г.

Хакеры продали поддельных дипломов на 47 миллионов долларов

В Китае начались массовые аресты мошенников, которые участвовали в большой афере по продаже поддельных дипломов. Уже арестовано 165 человек и конфисковано 7100 поддельных дипломов и более 10 000 поддельных печатей.

Ло Панцзе (Luo Pangjie), один из помощников хакерской группы, которая осуществляла взломы

Читать дальше »»»

вторник, 14 августа 2012 г.

RuTracker взломан

В ночь на 14 августа торрент-портал RuTracker.org перестал открываться у большей части пользователей.
Судя по всему, ресурс был взломан хакерами. При заходе на сайт была установлена автоматическая переадресация на внешнюю страницу под заголовком Ita est! («это так» — лат.)

В учетных данных о домене rutracker.org на сервисе Whois появились строчки, набранные латиницей: «всего одному не стяжать человеку», «сокрушилась могучесть твоя», «завещанию внимай и исполни — никакой порнографии, никакой развязной, пошлой, оглупляющей рекламы».

Rutracker.org является наиболее популярным из российских торрент-трекеров. Первоначально ресурс существовал под названием Torrents.ru. В феврале 2010 года делегирование домена Torrents.ru было прекращено из-за уголовного дела по факту незаконного использования объектов авторского права.

Интересненькое выдает whois домена rutracker.org:
Registrant Email:barbarus_egor@ne-skrivai-dohodi-v-pana.me
Admin Name:Net, vsego odnomu ne styazhat cheloveku.
Admin Organization:Sokrushilas moguchest tvoja.
Admin Street1:Zaveschaniju vnimai i ispolni.
Admin Street2:Nikakoi pornografii, nikakoi razvyaznoi, poshloi,
Admin Street3:ogluplyajuschei reklami.

Исправляем ситуацию локально:
C:\Windows\System32\Drivers\etc -> hosts

Добавляем строки:
195.82.146.5 ix.rutracker.net
195.82.146.5 ix2.rutracker.net
195.82.146.5 ix3.rutracker.net
195.82.146.5 ix4.rutracker.net
195.82.146.30 wiki.rutracker.org
195.82.146.50 ns.rutracker.org ns1.rutracker.org blog.rutracker.org mail.rutracker.org
195.82.146.52 pm.rutracker.org login.rutracker.org
195.82.146.114 rutracker.org
195.82.146.114 rutracker.net
195.82.146.115 post.rutracker.org
195.82.146.116 static.rutracker.org
195.82.146.215 dl.rutracker.org
195.82.146.120 bt.rutracker.org
195.82.146.121 bt2.rutracker.org
195.82.146.122 bt3.rutracker.org
195.82.146.123 bt4.rutracker.org
195.82.146.124 bt5.rutracker.org

Источник

четверг, 9 августа 2012 г.

Anonymous выступили против закрытия Demonoid


В рамках протеста хакерская группировка объявила о начале операции «OpDemonoid», нацеленной на украинское правительство.

Спустя несколько дней после того, как один из первых файлообменных сервисов Demonoid напомнил о себе, отразив мощную DDoS-атаку, украинское правительство приняло решение закрыть сервис, в угоду американским чиновникам.

В ответ на данную инициативу хакерское движение Anonymous объявили о начале акции протеста «OpDemonoid», в рамках которой активисты намерены атаковать правительственный web-сайты.

Отметим, что, по данным газеты «Коммерсант», отключение серверов Demonoid стало результатом официальной поездки заместителя премьер-министра Украины Валерия Хорошковского в США. В рамках визита, чиновник обсуждал проблемы нарушения авторских прав с зарубежными коллегами.

«31 июля по результатам заседания украинско-американского совета по торговле инвестициями стороны сделали совместное заявление о том, что Украина при поддержке США в ближайшее время удвоит усилия по усовершенствованию системы защиты прав интеллектуальной собственности», - сообщило издание.

В конечном счете, участники Anonymous провели DDoS-атаки на такие правительственные порталы, как nrada.gov.ua (Национальный совет Украины по вопросам телевидения и радиовещания), uacrr.kiev.ua (Украинское агентство авторских и смежных прав) и apo.kiev.ua (Украинская антипиратская ассоциация). Отметим, что Anonymous призывают также при возможности проводить дэфейс web-сайта украинского президента (president.gov.ua).

Отметим, что в своем более раннем видеообращении представители хакерского движения заявляли о намерении бороться с цензурой в любых ее проявлениях. «Украинское правительство, ожидай нас», - заключили тогда активисты.

среда, 8 августа 2012 г.

Как, зная только имя и email человека, злоумышленники получили доступ ко всем его аккаунтам и удаленно уничтожили информацию на всех его устройствах

Очень интересная статья появилась сегодня на wired.com. Буквально за один час у автора статьи Мэта Хонана были взломаны Amazon, GMail, Apple и Twitter аккаунты и была удаленно уничтожена информация на его iPad, iPhone и MacBook. Среди прочего он потерял все фотографии своей дочки с ее рождения, многие документы и большую часть переписки. Очень интересно в этой истории то, как злоумышленник получил доступ к Amazon аккаунту и AppleID — для этого не понадобилась ничего, кроме доступной в сети информации и телефона.

Злоумышленнику приглянулся трехбуквенный Twitter Мэта. С целью заполучить его, он провел небольшое исследование, в ходе которого обнаружил, что Twitter аккаунт Мэта содержал ссылку на его личный сайт, который, в свою очередь, содержал его GMail адрес. Имея GMail адрес, злоумышленник начал процесс восстановления пароля. Так как двухступенчатая авторизация у Мэта включена не была, гугл на первом экране восстановления пароля предоставил любезно обфусцированный альтернативный адрес: m****n@me.com. Сопоставив этот паттерн с gmail-адресом mhonan@gmail.com, злоумышленник получил Apple-овский email автора.
Первое, что было необходимо злоумышленнику для того, чтобы приступить к интересной части, это адрес Мэта, который легко обнаружился WhoIs сервисом в информации о его личном сайте. Имея адрес, злоумышленник позвонил в Амазон и сказал, что он владелец аккаунта и хочет добавить новую кредитную карту. Чтобы проверить, что злоумышленник действительно владелец аккаунта, Амазон спросил адрес, имя и email — вся эта информация у злоумышленника уже была, и он успешно ввел номер несуществующей кредитной карты, заблаговременно сгенерированный на одном из специализированных сайтов.
Затем он позвонил в Amazon опять, и сказал, что потерял доступ к своему Amazon аккаунту. Amazon попросил имя, адрес и номер кредитной карты. После предоставления этой информации (добавленный на предыдущем шаге номер кредитной карты подошел), злоумышленник смог добавить новый email адрес к аккаунту, на который восстановил пароль. В амазон аккаунте можно посмотреть список сохраненных кредиток, где, в целях безопасности, показываются только последние четыре цифры номера.
Затем злоумышленник звонит в AppleCare, где его спрашивают имя, адрес и последние четыре цифры кредитной карты, и выдают ему временный пароль на .me аккаунт. На этот аккаунт злоумышленник восстанавливает пароль от GMail, а на GMail пароль от Twitter. Используя AppleId он также удаляет всю информацию с iPhone, iPad и MacBook используя сервисы Find My Phone и Find My Mac. Печальный конец истории.

Позже Мэт связался с Apple, где ему сказали, что в данном конкретном случае внутренний регламент не был соблюден в полной мере, и что Apple относится к безопасности пользователей очень серьезно. Амазону тоже был отправлен запрос от Wired, но пока что ответа не последовало.
Сегодня, спустя три дня после того, как все это произошло, ребята из Wired за несколько минут смогли целиком повторить весь фокус дважды — от адреса и имени до доступа к Amazon и Apple аккаунтам со всеми вытекающими последствиями.

В Гонконге арестован хакер из Anonymous


Если хакера признают виновным в намерении незаконно получить доступ к компьютеру с дальнейшим совершением преступления, то ему грозит 5 лет лишения свободы.Полиция Гонконга арестовала 21-летнего молодого человека, который опубликовал в социальной сети Facebook сообщение о намерении взломать семь правительственных сайтов. Пока правоохранительные органы не предоставляют подробностей ареста. Известно, что молодой человек был арестован 3 августа текущего года, а позже выпущен под залог. Об этом сообщает The Register.

Хакеру будет предъявлено обвинение в намерении «незаконно получить доступ к компьютеру с дальнейшим совершением преступления». Если его признают виновным, то ему грозит до пяти лет тюремного заключения.

Китайские медиа сообщают, что хакер заявляет о своей причастности к деятельности Anonymous, цитируя его слова: «Многие участники протестов используют компьютерный взлом, так как демонстрации часто расцениваются как нарушение правопорядка и разгоняются полицией».

Стоит отметить, что члены Anonymous никак не отреагировали на заявления хакера. Более того, учетная запись @AnonymousAHK в Twitter не обновлялась с 28 апреля текущего года.

четверг, 2 августа 2012 г.

Анонимусы: против Яндекса, за цензуру педофилов

Чего только не найдешь в Сети, если искать по «горячим темам». Оказывается, группировка Anonymous выступает за цензуру в Интернете! Причем, в отличие от Думы, Легион с педофилами не церемонится – хакеры обещают ломать их сервера, вплоть до сервера Яндекса.

Из заявления хакерской группировки:
"Детская и подростковая порнография" - это документальное подтверждение преступления над ребенком. Как можно сцены насилия над ребенком называть порнографией или эротикой? Довольно большое количество детей, принимающих участие в интимных съемках, были похищены и живут в неволе.


Движение «Охотники за головами» совместно с хакерской группировкой «Anonymous» начинают компанию в рамках операции «Darknet». Итак, какие же сайты подвергнуться атакам?

1.Уважаемые владельцы серверов, на которых размещаются сайты, распространяющих «детскую порнографию»,- отныне Вы будете нести ответственность за то, какие сайты размещаете у себя. Всего один такой сайт послужит основанием для уничтожения всего Вашего сервера.

2.Важно также понимать то, что Мы не МВД и не Интерпол — от нас не спрячешься в какой-нибудь богом забытой стране, где коррумпированные органы правопорядка закрывают глаза на порнографические сайты.

3.Акция «Darknet» затронет не только мелкие сайты, но и гигантов Интернет-индустрии. Поисковые системы, отображающие в результатах поиска информацию о порнографических сайтах, будут являться целями для ударов.

4.И в заключении, операция «Darknet» не ставит собой цели очистить какую-то часть Интернета. Удару подвергнуться ресурсы по всей планете. Стоит отметить одну очень важную деталь — хакерским атакам будут предшествовать предупреждения в адрес потенциальных целей этих атак.

Поехали… Обращаемся к поисковой системе Яндекс — господа, для чего Вы отображаете сцены сексуального насилия над детьми? вы тем самым совершаете деяние, предусмотренное статьей 242 УК РФ.

Предлагаем представить то, что отображение вами, как поисковиком сайтов с «детской порнографией», было ошибкой и вы это не со зла, а лишь потому, что плохо представляете предмет проблематики. Очень надеемся на то, что в ближайшие дни, Ваши программисты исправят этот недочет.

Криптологи взялись за самоуничтожающуюся поэму отца киберпанка

В 1992 году писатель Уильям Гибсон, художник Деннис Эшбо и издатель Кевин Бегос-младший создали своеобразный арт-проект: поэму «Агриппа (Книга мёртвых)», которая распространялась на дискете, встроенной в обложку художественного альбома Эшбо. Программная оболочка, написанная под систему Mac System 7, превращала поэму в нечитабельный набор символов без возможности восстановления. Как это было сделано, так никто с тех порпочему-то и не разобрался. Зато пытаются разобраться сейчас: Куинн Дюпонт, аспирант Университета Торонто, запустил свой собственный проект под названием Cracking The Agrippa Code: The Challenge («Взломать код Агриппы»), где предлагает криптологам со всего мира объяснить, каким образом программа самоуничтожается.


Альбом Эшбо с дискетой, на которой размещается поэма Гибсона (фото Кевина Бегоса, размещено на http://agrippa.english.ucsb.edu)

На сайте проекта размещены текст поэмы, двоичные файлы «Агриппы» под Mac System 7, фрагменты исходного кода на Lisp, отсканированные с распечаток (и, как утверждает создатель сайта, крайне ненадёжные в этом плане), эмулятор Mini vMac, прошивка Mac Plus и операционная система System 7.0.1, дизассемблер m68kdis, изменённые бинарники (программа изменяет себя после запуска в эмуляторе) и другие вспомогательные материалы.

За успешный анализ и полное техническое описание «механизма самоуничтожения» участникам состязания предлагается полное собрание сочинений создателя жанра киберпанк.

Интересна история появления этой поэмы. В сущности, изначально это был отнюдь не гибсоновский проект: идея пришла Бегосу, который, даром что издатель и коммерсант, пребывал в негодовании по поводу коммерциализации мира искусства. Он предложил Эшбо создать «самоуничтожающийся художественный альбом для компьютера» (получается, это один из первых случаев исключительного электронного книгоиздания?), и художник решил, что игра стоит свеч. Тем более, что ему уже порядком надоела его собственный абстрактный импрессионизм и он хотел чего-то нового.

Несколькими годами ранее Эшбо подружился с Гибсоном, и в итоге Бегос и Эшбо решили заручиться и его поддержкой.

Эта троица вдоволь посмеялась над всеми участниками процесса книгоиздания: для того, чтобы зарегистрировать копирайт на альбом и поэму, Эшбо потребовалось (по закону) отправить две копии в Библиотеку Конгресса, служащие которой обязаны классифицировать эту работу. А для этого с ней надо было ознакомиться. А ознакомиться с ней можно было один раз — по понятным причинам.

Гибсон, Бегос и Эшбо даже подумывали о том, чтобы заразить свою концептуальную работу компьютерным вирусом, но в итоге решили, что реального вреда будет больше, чем потехи.

Представление работы состоялось 9 декабря 1992 года в Нью-Йорке. Поэму прочитал иллюзионист Пенн Джиллетт; текст одновременно проецировался на большой экран позади самого чтеца; всё это снималось на камеру и транслировалось сразу в несколько других городов. Сама поэма хранилась на специальном магнитном диске в вакуумированном корпусе. При соприкосновении диска с воздухом информация с него начинала уничтожаться, так что предполагалось, что поэму действительно никто никогда больше не увидит.

Тем не менее на следующий день «пиратская» копия текста (вероятнее всего, перехваченная с камеры) попала на BBS MindVox, а оттуда разлетелась во все концы, во все пределы...

...Включая факс-машину самого Гибсона, который на тот момент не пользовался электронной почтой.

Anonymous выступили против французской фирмы, зарегистрировавшей их логотип в качестве собственной торговой марки

Группа хакеров провела ряд атак на сайты компании и государственного ведомства, разрешившего регистрацию торговой марки с логотипом Anonymous.

Хакерская группировка Anonymous в ходе борьбы с французской компанией Early Flicker, которая зарегистрировала торговую марку для своей продукции, используя при этом логотип и слоган хакеров, разместила на YouTube видео, подтверждающее атаки на сайты компании и Национального института промышленной собственности Франции.


Члены группировки Anonymous утверждают, что государственный регулятор неправомерно разрешил регистрацию торговой марки с использованием логотипа хакеров компании, занимающейся online-продажей футболок. Они считают незаконным заявление Института, согласно которому «торговый знак никем не используется, таким образом, главное требование при регистрации торговой марки выполнено».

Согласно заявлению хакеров, они взломали web-сайт компании, а также заявили, что «заставят Национальный институт промышленной собственности ответить за разрешение Early Flicker использовать логотип и слоган группы в качестве зарегистрированной торговой марки». Кроме того, злоумышленники скомпрометировали учетные данные директора компании в соцсети Facebook, раскрыли его телефонные номера, адреса электронной почты и два адреса производственных мощностей компании, разместивпохищенную информацию на ресурсе Pastebin.

вторник, 31 июля 2012 г.

Исследователь создал вирус для периферийных устройств компьютера


Новое вредоносное ПО Rakshasa способно скомпрометировать целевую систему при загрузке, не оставляя следов на жестком диске.

Согласно заявлению исследователя информационной безопасности Джонатана Броссарда (Jonathan Brossard), ему удалось создать POC-код для бэкдора, способного переписать BIOS и скомпрометировать операционную систему компьютера во время процесса загрузки, не оставляя следов на жестком диске. Об этом сообщает Computerworld.

Броссард, являющийся генеральным директором французской антивирусной компании Toucan System, продемонстрировал действие своего вредоносного приложения Rakshasa в ходе выступлений на конференциях Defcon и Black Hat.

Отметим, что вредоносное приложение, получившее свое название в честь демона из индуистской мифологии, является не первым примером вредоносного ПО, созданного для проведения атаки на BIOS. Тем не менее, оно является уникальным из-за использования новых методов атаки, позволяющих увеличить устойчивость Rakshasa к антивирусам и понизить шансы обнаружения.

В ходе атаки вирус заменяет BIOS материнской платы, но способен также инфицировать прошивку других периферийных устройств, в том числе сетевой карты или CD привода.

В ходе своего выступления Броссард подчеркнул, что Rakshasa был создан на базе программного обеспечения с открытым исходным кодом. В частности использовалась комбинация ПО Coreboot и SeaBIOS, являющихся альтернативными продуктами, работающими на различных материнских платах от многих производителей. Кроме того, был использован код прошивки для загрузки по сети от компании iPXE.

Все эти компоненты были модифицированы таким образом, чтобы вирус не выдавал своего присутствия на системе во время процесса загрузки. Так, Coreboot способен использовать пользовательские заставки для имитации некоторых BIOS-ов.

Кроме того, по словам Броссарда, вирус способен самостоятельно восстанавливать себя на зараженной машине. Это возможно из-за особенностей современной архитектуры компьютера, которая предоставляет каждому периферийному устройству равные права доступа к оперативной памяти.

«CD привод может очень хорошо контролировать сетевую карту», - пояснил эксперт.

Это значит, что даже после восстановления исходного BIOS-а, вредоносная прошивка, хранящаяся на сетевой карте или CD приводе, способна заново инфицировать систему.

По словам Броссарда, создавая Rakshasa, он хотел доказать, что подобные бэкдоры являются практичными и могут быть установлены на ПК в ходе его доставки до конечного потребителя. Он также отметил, что большинство компьютеров, в том числе Mac, были изготовлены в Китае, и проследить за процессом производства комплектующих зачастую невозможно.

Также исследователь сообщил, что удаленные атаки при помощи Rakshasa не являются практичными, поскольку атакующему предварительно необходимо будет получить системные привилегии. Более того, некоторые PCI устройства имеют физический переключатель, положение которого должно быть изменено перед прошивкой.

Неуловимость вируса обеспечивается тем, что прошивка iPXE, работающая на сетевой карте, загружается до операционной системы и способна заразить ее до запуска антивирусных продуктов.

Ряд известных вредоносных программ хранят код буткита на жестком диске в физических секторах для главной загрузочной записи (master boot record, MBR), что делает его легким для обнаружения специалистами по компьютерной криминалистике. Rakshasa использует iPXE прошивку для загрузки буткита с удаленного компьютера и загружает его в память при каждой загрузке компьютера.

«Мы никогда не затрагиваем файловую систему», - подчеркнул Броссард. Так, если отдать жесткий диск на экспертную проверку, вирус обнаружен не будет.

После того, как буткит внес вредоносные изменения в ядро операционной системы, он может быть выгружен из памяти. Это значит, что анализ оперативной памяти компьютера также может оказаться бесполезным.

Ознакомиться с подробными пояснениями Броссарда можно здесь .
понедельник, 30 июля 2012 г.

Самодельное устройство для взлома гостиничных замков

Самодельное устройство для взлома гостиничных замков

Cody Brocious, который работает над Boot to Gecko, представил на ежегодной конференции Black Hat в Лас-Вегасе устройство для взлома замков, открывающихся с помощью карточки (такие часто применяют в отелях). Он показал собственное изобретение, обошедшееся в 50 долларов. Пока устройсво работает только на замках Onity. Подобный взлом стал возможным благодаря DC-гнезду на нижней стороне замка, которое используют для перепрограммирования двери. Через него можно получить прямой доступ к памяти,где хранится цифровой ключ, необходимый для высвобождения защелки. В конечном итоге, исходный код и дизайн взламывающего устройства на аппаратной платформе Arduino будут опубликованы вместе с пояснением, как работают замки Onity и почему они небезопасны. Есть надежда, что их производители повысят безопасность своего товара.

Источник

четверг, 28 июня 2012 г.

Прокуратура США требует посадить хакера, "раздевшего" звезд, на шесть лет и оштрафовать на 150 тыс. долларов


Во вторник, 26 июня, стало известно, какого наказания будет добиваться прокуратура США для 35-летнего Кристофера Чейни из флоридского Джексонвиля, который весной признал себя виновным по 9 пунктам обвинения в незаконном проникновении в компьютеры знаменитостей и похищении их интимных фотографий, сообщаетNEWSru Israel.

Американские СМИ не раз писали, что Чейни грозит пожизненное заключение: осенью прошлого года утверждалось, что он может быть приговорен к 120 годам тюрьмы, весной 2011-го сообщалось, что "хакер" может провести в тюрьме ближайшие 60 лет. При этом отмечалось, что любитель "голых фото" звезд может также оказаться перед необходимостью выплачивать миллионные штрафы.

Но в реальности все оказалось не столь страшным для Чейни.

Как сообщает Los Angeles Times, прокуратура намерена потребовать для Чейни наказания в виде 71 месяца лишения свободы и компенсации, сумма которой в общей сложности составляет около 150 тыс. долларов.

Неизвестно, каким образом, но прокуратура с исключительной точностью рассчитала суммы компенсаций потерпевшим. Так, например, певица Кристина Агилера должна получить скромные 7500 долларов, сумма компенсации актрисе Рени Олстэд в 10 раз больше - 76767 долларов и 35 центов, актрисе Скарлетт Йоханссон полагается 66179 долларов и 46 центов. Кроме того, "хакер" должен будет выплатить 10374 долларов и 59 центов Здравоохранительному фонду Aftra.

Актриса Мила Кунис, также пострадавшая в результате действий Чейни, по всей видимости, не получит никакой компенсации. По крайней мере, прокуратура об этом ничего не сообщает. Нет никаких сведений о суммах компенсаций для еще более чем 40 жертв этого "хакера".

Представители прокуратуры Лайза Фельдман и Уэсли Хсю отмечают одержимость Кристофера Чейни, который даже после обыска, проведенного в его доме сотрудниками ФБР, по меньшей мере, один раз вновь попытался заполучить чужую интимную фотографию. Сам Чейни тоже говорит, что у него была навязчивая идея "подглядывания" в частную жизнь знаменитостей.

В ходе следствия выяснилось, что Кристофер Чейни в сущности не является хакером, то есть специалистом по взлому систем компьютерной безопасности. Для проникновения в электронную почту знаменитостей Чейни действовал примитивным способом: узнавал адрес электронной почты (как правило, через блог звезды), делал попытку зайти в почтовый ящик как "владелец, забывший пароль", запрашивал пароль и отвечал на "секретный вопрос" (ответы на эти стандартные вопросы, типа "девичья фамилия вашей матери", "имя вашей первой учительницы", "ваше школьное прозвище" и т.п., он находил в интернете). Для него это превратилось в увлекательную игру.

Приговор по делу "хакерацци", ставшему одним из самых громких скандалов в Голливуде за последние годы, должен быть оглашен 23 июля.

среда, 27 июня 2012 г.

Правительственные сайты Японии – новая мишень Anonymous


Anonymous нацелились на правительственные сайты Японии после принятия нового антипиратского закона.

Участники хакерской группы Anonymous инициировали операцию OpJapan, в рамках которой будут проводиться DDoS-атаки на правительственные сайты Японии. Такие действия хакеров вызваны принятием в государстве нового антипиратского закона.

Согласно новому законодательству, незаконный обмен материалами, защищенными авторскими правами, может повлечь за собой тюремное заключение сроком до двух лет, а также штраф на сумму до £15 982.

В официальном заявлении Anonymous говорится : «Япония, которая является домом для крупнейших инноваций на протяжении долгого времени, решила пойти на поводке у отрасли, борющейся с пиратством и нарушением авторских прав. Мы, Anonymous, уверены, что это приведет к большому количеству тюремных заключений невинных граждан, и никак не решит проблему нарушения авторских прав».

От DDoS-атак Anonymous уже пострадали сайты Министерства финансов Японии, Либеральной демократический партии государства, а также портал Верховного суда Японии.

вторник, 26 июня 2012 г.

Хакеры похищают из Российских банков 10-20 млн. руб. ежемесячно


В 2013 году кредитные учреждения обяжут компенсировать своим клиентам потери, понесенные в результате атаки хакеров.

Как сообщает CNews со ссылкой на генерального директора компании «Аладдин Р.Д.» Сергея Груздева, средняя сумма ущерба, причиняемого юридическим лицам, использующим системы дистанционного банковского обслуживания (ДБО), составляет порядка 300-400 тысяч рублей за одну хакерскую атаку. При этом за день в России злоумышленники осуществляют около 50 попыток хищения средств.

«За два последних года мы видим экспоненциальный рост числа атак на системы ДБО. Атакам подвергаются клиенты ДБО практически каждого российского банка», - поясняет Груздев.

По его словам, в большинстве случаев юридические лица не обращаются в правоохранительные органы в связи с тем, что подобные суммы не являются критическими, а практика расследования подобных преступлений показывает крайне низкие результаты.

Вместе с тем, по неофициальным данным компании «Андэк», в результате среднестатистической кражи со счетов физических лиц, использующих системы ДБО, похищается от 30 рублей до 50 тысяч рублей (заработная плата или ее остатки).

«Для юрлиц попытки списаний измеряются цифрой от 500 тысяч рублей и выше. По обобщенному мнению экспертного банковского и околобанковского сообщества, ежемесячный ущерб от атак на все системы ДБО можно смело оценивать в 450–500 миллионов рублей. Пиковый дневной ущерб по всем банкам достигал 90 миллионов рублей», - сообщил эксперт компании «Андэк» Олег Глебов.

Кроме того, специалист отметил, что в настоящий момент вся информация о хищениях в ДБО является конфиденциальной и, как правило, банки ее не разглашают. По его словам, в скором времени ЦБ РФ выдаст соответствующие указания, обязывающие российские банки предоставлять официальную статистику.

Более того, в 2013 году власти должны ввести некоторые изменения в законодательство, что позволит лицам, пострадавшим от хакерских атак, требовать от банка компенсации в ряде случаев. Речь идет о законе «О национальной платежной системе», который вступит в силу с 1 января 2013 года. Одна из его статей обязывает банки информировать клиентов об операциях со счетом, а, в случае перевода денежных средств без подтверждения клиента, кредитная организация должна будет возместить ущерб.

понедельник, 25 июня 2012 г.

День, когда Stuxnet умер

Глубоко внутри конфигурационных блоков Stuxnet запрятана переменная из восьми байт, которая указывает на 24 июня 2012 года. Это день, когда подсистема репликации вируса через LNK перестаёт работать, так что червь прекращает заражать USB-флэшки.


Упомянутая переменная, в которой хранится «дата смерти», показана на скриншоте: байты “00 c0 45 4c 9c 51 cd 01” означают 24 июня 2012 года в стандартном 64-битном формате меток времени Windows.

В данный момент выявлено три разновидности Stuxnet, которые были запущены в разное время. Первый известный вариант был запущен 23 июня 2009 года в 4:40 GMT, второй вариант — 28 июня, а третий — 7 июля 2009 г. Все они прекращают работу в один день, ровно через три года после запуска первой волны.

Впрочем, история Stuxnet закончилась гораздо раньше, чем на это рассчитывали американские и израильские спецслужбы, которые инициировали распространение вируса. Эксплойт Stuxnet MS10-061 перестал работать ещё 1 июня 2011 года. Но мало кто сомневается, что специалисты, работающие на правительство, сейчас трудятся над созданием и внедрением новых, ещё более изысканных, инструментов кибервойны.

Основатель Википедии выступил против экстрадиции британского студента-пирата


Подсудимый, по словам Джимми Уэйлса, является отображением «битвы между контент-индустрией и интересами широкой общественности».

В прошлом году британский студент Ричард O Двайер (Richard O’ Dwyer) был задержан правоохранительными органами в связи с тем, что он создал и администрировал web-сайт, предоставляющий ссылки на популярные телевизионные шоу.

В ходе судебного разбирательства в марте текущего года власти США подали запрос об экстрадиции подсудимого. Данную информацию подтвердила министр внутренних дел Великобритании Тереза Мэй (Theresa May). Против этого выступала группа британских студентов, однако особенных успехов им добиться не удалось.

Теперь к спорному разбирательству о нарушении авторских прав подключился основатель портала Wikipedia Джимми Уэйлс (Jimmy Wales). Так, 24 июня текущего года, он обратился к министру внутренних дел Великобритании с ходатайством об отмене экстрадиции. По словам Уэйлса, он лично виделся с Двайером и уверен, что вина студента сильно преувеличена.

«Во время администрирования своего портала Ричард O Двайер всегда придерживался закона: в тех немногих случаях, когда его просили удалить контент, он незамедлительно выполнял эти требования. Кроме того, его ресурс размещал ссылки, а не защищенный контент», - заявил Уэйлс.

Основатель Википедии также подчеркнул, что данный случай является ярким примером столкновения интересов авторской промышленности и гражданских свобод. По его словам, данное ходатайство является продолжением борьбы с законопроектами SOPA и PIPA.

пятница, 22 июня 2012 г.

Ответственность за сбой Twitter взяла на себя хакерша Cosmo


 Ответственность за произошедший временный выход из строя сети микроблогов Twitter взяла на себя участница одной из хакерских группировок. Об этом сообщила электронная версия британской газеты The Daily Telegraph.

Хакер под ником Cosmo заявила, что против сети Twitter была проведена DDoS-атака (Distributed Denial of Service), передает ИТАР-ТАСС.

Тактика DDoS-атак заключается в "бомбардировании" избранного мишенью сайта огромным количеством запросов, в результате чего он оказывается перегруженным и перестает функционировать.

Cosmo объяснила свои действия стремлением развлечься ("в основном - смеха ради"), а также продемонстрировать публике свои возможности.

Cosmo состоит в хакерской группировке UGNazi. Впервые участники этой группы получили известность после взлома личного Google-аккаунта гендиректора Cloudfare Мэттью Принса, сообщает РИА Новости.

Тем временем официальный представитель самой сети обвинил в случившемся "каскадную ошибку в одном из инфраструктурных компонентов", не уточнив, вызвал ли ее технический сбой или вредоносная атака, отмечает ИТАР-ТАСС.

Миллионы пользователей популярной сети микроблогов по всему миру в четверг, 21 июня, не менее часа не могли получить доступ к сервису. Первый сбой, по данным экспертов, наблюдался на протяжении 2 часов 5 минут, а через 40 минут произошел второй, продолжавшийся 20 минут.

С 20:00 по московскому времени не работали браузерная версия, а также приложение для мобильных устройств. При этом, по сообщению пользователей сервиса, удавалось открыть мобильную версию сайта по адресу mobile.twitter.com.

Через некоторые время в официальном блоге Twitter появилось сообщение: "Пользователи могут испытывать проблемы с доступом к сервису. В настоящее время наши инженеры предпринимают меры для их устранения".

А через час было распространено короткое заявление, в котором сообщалось, что проблемы устранены и все сервисы работают в полном объеме. Правда, тогда представители Twitter вовсе отказались от комментариев по поводу того, что могло стать причиной сбоя.

Хотя работа сервиса была восстановлена, отмечалась невысокая скорость загрузки страниц.

Проблемы испытывали пользователи в России, США, Канаде, Израиле, Аргентине, Австралии, ряде стран Европы. Сервис работал на Украине, в Финляндии и ЮАР, сообщает "Интерфакс".

Пользователи отреагировали на неполадки потоком жалоб на сторонних интернет-сайтах.

По данным статистического сайта Pingdom, нынешний сбой в работе Twitter был наиболее серьезным за последние восемь месяцев, пишетMashable.

Сразу после того, как Twitter вновь заработал, в мировые тренды попал хештег #WhileTwitterWasDown, с помощью которого пользователи делились советами о том, чем заняться, когда сервис не работает.

В то же время причина "падения" сервиса, заявленная администрацией Twitter, стала объектом шуток со стороны пользователей. Практически сразу после восстановления работы сервиса появился пародийный аккаунт @CascadedBug (с англ. bug - жучок), пишет Mashable. На момент публикации администрация Twitter уже заблокировала этот аккаунт, однако обсуждение "Twitter-Breaking Bug" ("жучка, который сломал Twitter") также вышло в мировые тренды сервиса.

Аудитория Twitter, основанного в 2006 году, во всем мире насчитывает более 200 миллионов пользователей. По данным компании "Яндекс", кириллическая аудитория ресурса превышает 2 миллиона пользователей.

Ранее сервис уже неоднократно критиковался за нестабильность работы, связанную с активно растущим потоком публикаций пользователей. В последние годы Twitter, которому необходимо доказать инвесторам устойчивость своего бизнеса, предпринял ряд шагов для стабилизации работы сервиса.

четверг, 21 июня 2012 г.

Чат с хакером внутри вируса

Эксперт по компьютерной безопасности Хинек Блинка (Hynek Blinka) из компании AVG рассказал любопытную историю, как ему пришлось разговаривать с автором вируса в процессе дебаггинга программы. Хинек говорит, что такое случилась впервые в его карьере.

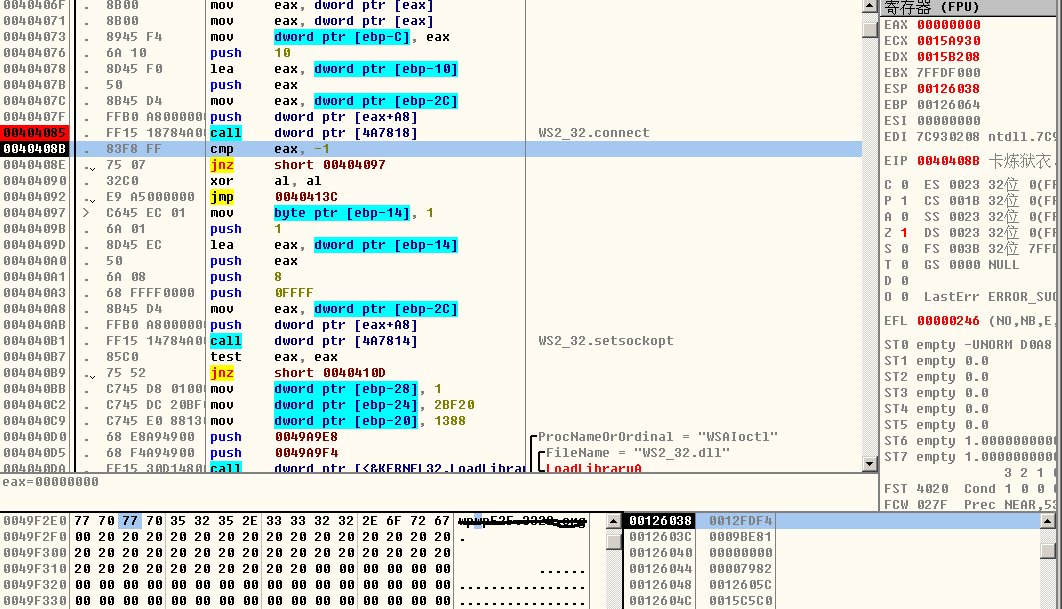
Всё началось с того, что в руки Блинке попала неизвестная, но явно вредоносная программа, которая распространялась на форумах с battle.net на Тайване. Специалист немедленно начал изучать код. Он запустил зловреда на виртуальной машине и обнаружил, что тот стучится на удалённый сервер по TCP 80 и скачивает новые файлы для установки.


Это простой downloader/backdoor, который не заинтересовал исследователя, потому что его задачей было найти кейлоггер для Diablo III — в последнее время возникли проблемы с массовым похищением аккаунтов игроков, поэтому Блинке поставили задачу найти этот кейлоггер и посмотреть, как он работает.

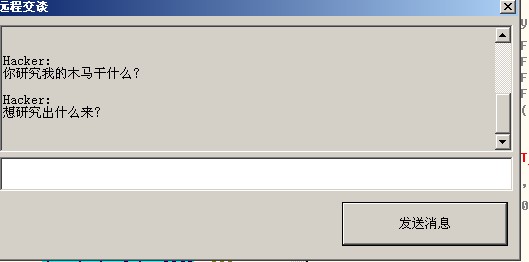
Когда программа подключилась к удалённому серверу и начала скачивать новые модули, Хинек Блинка оторопел: на экране внезапно возникло окно чата с сообщением (переведено с китайского): 


— Что ты делаешь? Почему ты изучаешь мой троян?

Этот диалог не был частью какой-то программы, установленной на виртуальной машине. Окно было вызвано самим бэкдором. Удивительно, что автор трояна в этот момент был в онлайне и заметил, что кто-то копается в его программе. Блинка решил поддержать с ним разговор, чтобы выудить побольше информации. Тот вёл себя весьма высокомерно.

Блинка: Я не знал, что ты видишь мой экран.
Хакер: Я бы хотел увидеть и твоё лицо, жаль, что у тебя нет камеры.

Он говорил правду, в бэкдоре действительно была функция контроля веб-камеры, а также управления мышью, трансляции скринкаста и т.д. Вредоносная программа классифицирована в антивирусной базе AVG как вариант BackDoor.Generic.

Хинек Блинка продолжил разговор с хакером, притворившись, что хочет купить программу, но тот прекратил сессию. Специалист говорит, что это были потрясающие впечатления: он и коллеги много лет изучают подобные вирусы, но редко вступают в чат с их авторами.

P.S. Кстати, похожая история случилась десять лет назад, когда специалист по безопасности Стив Гибсон осуществил обратный инжиниринг трояна и использовал пароль из него для входа в закрытую чат-комнату, потом Стива Гибсона и его сайт GRC.com заддосил 13-летний владелец маленького ботнета.

вторник, 19 июня 2012 г.

Хакер похитил данные клиентов 79 банков по всему миру


Reckz0r опубликовал в открытом доступе личную информацию 1 700 клиентов банков различных стран.

Хакер, который использует псевдоним Reckz0r, заявил, что ему удалось проникнуть в компьютерные системы 79 банков и похитить личную информацию клиентов. Часть похищенной информации злоумышленник опубликовал в открытом доступе. В частностихакер выложил в Интернет имена, адреса, адреса электронной почты, а также номера телефонов. Номера кредитных карт скомпрометированы не были.

«Я внедрился в системы 79 крупных банков. Эти банки были моей мишенью на протяжении трех месяцев», -заявил Reckz0r в своей учетной записи в Twitter.

Хакер выложил ссылку для скачивания файла на Pastebin. Файл содержит информацию 1 700 счетов клиентов американских финансовых учреждений, а также банков других стран.

Отметим, что неделю тому назад хакер Reckz0r заявил, что он прекращает свою деятельность и намерен стать «белым» хакером. Ранее Reckz0r сообщал, что он является участником Anonymous и группы UGNazi.

понедельник, 18 июня 2012 г.

В Харькове задержан изготовитель скиммеров


Сотрудники СБУ задержали мужчину, изготовившего самодельное устройство для считывания данных с банковских карт.

Как сообщает unian.net со ссылкой на пресс-службу Управления СБУ в Харьковской области, у местного жителя было изъято самодельное устройство для считывания информации с банковских карт. Сотрудникам правоохранительных органов удалось установить, что мужчина намеревается осуществить несанкционированное внедрение в работу компьютерных систем банковских учреждений с целью хищения денежных средств.

«С этой целью хакер самостоятельно изготовил специальное техническое приспособление - «скиммер», предназначенное для получения данных с банковских карт. Указанное устройство было оснащено миниатюрной цветной видеокамерой с объективом типа «Pinhole», предназначенным для ведения скрытой видеосъемки, а также миниатюрным микрофоном», - отмечают в СБУ.

Согласно сообщению специалистов, изъятое устройство относится к специальным техническим устройствам негласного сбора информации, использование которых позволяется только оперативным подразделениям правоохранительных органов по решению суда.

Отметим также, что, по данным СБУ, злоумышленник был привлечен к административной ответственности по статье 195-5 Кодекса Украины про административные правонарушения – незаконное приобретение или хранение специальных технических средств для сбора информации из каналов связи и других средств для негласного сбора информации.

В также подчеркнули, что если бы мужчина использовал свой «скиммер», его действия квалифицировались бы как криминальное преступление по статье 359 Криминального кодекса Украины – незаконное использование специальных технических средств негласного сбора информации.