США (542) Россия (498) космос (482) экономика (346) политика (344) наука (343) технологии (340) гаджеты (338) фотография (334) транспорт (286) искусство (250) интернет (237) вооружение (218) правительство (213) мнение (210) животные (193) инф. безопасность (185) медицина (174) картинки (170) события (165) война (163) юмор (162) человек (161) Иран (158) персона (157) суд (157) право (154) энергетика (150) корпорации (144) Как? (142) музыка (137) религия (135) природа (129) история (122) Британия/Англия (120) здоровье (119) преступность (119) робототехника (119) еда (115) NG: Photo of the Day (111) Сирия (111) Apple (106) Эль Мюрид (104) экология (103) хакеры (102) дизайн (100) спорт (99) факты (98) рекорд (97) google (95) инфографика (95) археология (92) Китай (90) разное (89) курьёзы (87) наркотики (87) происшествия (84) психология (83) Япония (83) кино (82) секс (77) общество (76) Esquire (75) Путин (70) работа (70) Израиль (68) интервью (68) соц. сети (68) одежда/украшения/аксессуары (63) аналитика (62) премия (61) сооружения (60) Samsung (59) сделки (58) software (55) R.I.P. (54) шпионаж (54) связь (52) СМИ (51) Curiosity (50) Франция (50) чтение (49) архитектура (48) реклама (48) Германия (47) кризис (46) С ДР тебя (46) LEGO/игрушки (43) книга (40) коллайдер (40) Европа (38) коррупция (38) 3d печать (37) WikiLeaks (Ассанж) (37) аукцион (37) ООН (36) растения (36) часы (35) выборы (34) конкурс (33) Bitcoin (31) теория заговора (30) Австралия (29) Египет (25) компьютерные игры (25) Нидерланды (25) образование (24) Android (23) Иркутск (21) Швейцария (21) steampunk (20) путешествия (20) Северная Корея (20) Афганистан (19) террор (19) Турция (19) Украина (19) Италия (18) математика (18) Швеция (17) Индия (16) Канада (16) Слава Сэ (16) Испания (15) Южная Корея (15) время (14) Катар (14) Екатерина Безымянная (13) Палестина (13) Саудовская Аравия (13) исследование (11) Байкал (10) Норвегия (10) почта (10) Сталин (10) Грузия (9) Ирак (9) прогнозы (9) Белоруссия (8) Греция (8) Мексика (8) сделай сам (8) Шотландия (8) Ватикан (7) Куба (7) Тайвань (7) философия (7) Австрия (6) Гонконг (6) Дания (6) ЮАР (6) Бразилия (5) Венесуэла (5) Ирландия (5) Казахстан (5) Кипр (5) НЛО (5) Новая Зеландия (5) Перу (5) праздник (5) репортаж (5) G20 (4) Азербайджан (4) анекдоты и шутки (4) Вьетнам (4) Кения (4) коллекция (4) Ливан (4) НАТО (4) Пакистан (4) Сингапур (4) Филлипины (4) Чехия (4) Чили (4) Mr. Freeman (3) Zippo (3) Аргентина (3) Армения (3) Бельгия (3) Болгария (3) Венгрия (3) Дагестан (3) Исландия (3) Колумбия (3) Ливия (3) Мали (3) ОАЭ (3) Польша (3) Хорватия (3) Эквадор (3) Арктика (2) Африка (2) блог Лебедева (2) Боливия (2) Гватемала (2) Латвия (2) Малазия (2) Непал (2) Нигерия (2) окультизм (2) Пелевин (2) Португалия (2) Тайланд (2) Финляндия (2) G8 (1) Антарктика (1) Бирма (1) Гвинея (1) головоломка (1) Зимбабве (1) Индонезия (1) Иордания (1) Марокко (1) Монголия (1) Никарагуа (1) Румыния (1) Сербия (1) Сомали (1) Судан (1) Суринам (1) Таджикистан (1) Тибет (1) Тунис (1) Узбекистан (1) Эверест (1)

понедельник, 18 июня 2012 г.

Российский хакер, похитивший $ 9 млн, экстрадирован в США


Если американский суд признает Владислава Хорохорина виновным, то ему грозит 62 года тюремного заключения.

Франция выдала Соединенным Штатам Америки хакера Владислава Хорохорина, который использовал псевдоним BadB. Об этом сообщается на сайте Министерства юстиции США.

Хакер прибыл в США 6 июня текущего года, а на следующий день он предстал перед судом в Вашингтоне. Согласно решению суда, Хорохорин будет пребывать под стражей до начала судебного разбирательства.

Напомним, что Хорохин подозревается в осуществлении мошеннической деятельности с кредитными картами. В частности, по заявлениям правоохранительных органов, хакер продавал в сети Интернет похищенные данные кредитных карт. Торговля осуществлялась на форумах "CarderPlanet" и "carder.su". Помимо этого, Хорохорин разработал мошенническую схему, в рамках которой было похищено около 9 млн долларов в 2100 банкоматах в 280 городах в различных странах всего за 12 часов.

Помощник генпрокурора США Лэнни Брюер (Lanny A. Breuer) отметил, что Хорохорин является "одним из наиболее известных во всем мире мошенников, которые занимаются кредитными картами".

Хорохорин был арестован во Франции в августе 2010 года при попытке выехать в Москву. Если суд признает хакера виновным по всем пунктам преступления, то ему грозит 62 года тюремного заключения.

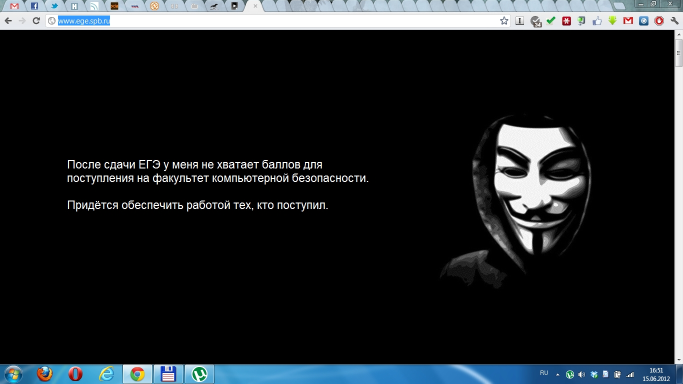
Предистория: Дефейс официального сайта ЕГЭ Санкт-Петербурга

Дефейс московского сайта для подготовки к ЕГЭ


Вот что случилось с официальном сайтом для подготовки к ЕГЭ в Москве вечером 15 июня 2012.
При заходе на страницу www.mioo.ru происходит переадресация на некий max.h16.ru/, где можно увидеть такую картинку.

Парень (девушка) из Москвы выразил(а) таким образом сострадание к своему петербургскому «конкуренту».


Источник

пятница, 15 июня 2012 г.

В Ватикане исчез сисадмин, владеющий всеми кодами от компьютерной сети Святого Престола


Несколько дней назад пропал бывший хакер, которого Ватикан взял на службу в качестве главного компьютерщика, сообщает в четвергInoPressa.ru со ссылкой на информацию, опубликованную газетой La Repubblica.

Как отмечает итальянское издание исчезнувшего системного адинистратора называют "инженером Папы". В его руках находятся все коды для входа в компьютерную систему Ватикана. Он является хранителем множества секретов, в том числе и тех, которые касаются скандальной публиковании внутренних документов Святого престола.

Бывший хакер, которому сейчас 36 лет, создал систему Firewall для защиты современного компьютерного центра, расположенного в подземельях папского дворца. В Ватикане знают, что речь идет об уникальном человеке, который, при желании, может взломать систему и завладеть ценнейшей информацией.

Что произошло с человеком, имя которого неизвестно даже тем, кто служит за священными стенами города-государства, остается пока только гадать, отмечает газета.

Его история является одним из самых хорошо охраняемых секретов в Ватикане. Когда-то он взломал компьютерную сеть Ватикана. На него вышли довольно быстро, но вместо того, чтобы наказать, приняли на службу. Со временем ему доверили деликатнейшее дело - защиту компьютерной системы Святого престола. По словам экспертов, она сопоставима или даже превосходит уровень аналогичных систем американских спецслужб.

Сегодня лишь этому молодому инженеру известно, как войти в ватиканскую сеть, поскольку он обладает паролем для входа в базу данных, которую сам он и создал, гарантировав, что она взлому не поддается. Бывшему хакеру известны контакты и адреса электронной почты всех сотрудников Ватикана, шифр-коды ватиканского банка и даже, быть может, тайны так называемых "воронов", людей, распространивших ватиканские письма.

Есть предположение, согласно которому компьютерщик, считающийся одним из представителей ближайшего круга понтифика, после того, как начался скандал Vatileaks, перестал доверять тем, кто поручил ему заниматься компьютерной системой Ватикана. Возможно, он хочет держаться подальше от неприятной проблемы, которая с течением времени лишь разрастается. Эта новая детективная история стала еще одной из многочисленных тайн до сих пор не завершившегося скандала, заключает La Repubblica.

Немецкая полиция устроила крупнейшую облаву на Anonymous


Правоохранительные органы провели обыски в квартирах 106 подозреваемых.

Как сообщает издание Spiegel, сотрудники правоохранительных органов из Германии провели крупнейшую операцию по задержанию участников хакерской группировки Anonymous. В рамках следственных мероприятий полиция провела обыски по месту жительства 106 подозреваемых, большинство из которых являются несовершеннолетними.

Как уточняют в полиции, подозреваемые обвиняются в причастности к DDoS-атаке на web-сайт компании GEMA. Немецкая организация, специализирующаяся на сборе авторских отчислений, не угодила активистам своей якобы противоправной деятельностью.

Старший прокурор Александр Бадле (Alexander Badle), в свою очередь, отметил, что большинство родителей не знали о деятельности своих детей. Со многими детьми были проведены разъяснительные беседы, а также изъяты мобильные телефоны и компьютеры.

Напомним, что организатором DDoS-атаки на web-сайт GEMA является пользователь с псевдонимом AnonLulz. Злоумышленник опубликовал в открытом доступе сценарий, который можно было использовать для нарушения работы сервера. Все кто посетил ссылку, размещенную инициатором акции, стали подозреваемыми по данному делу.

четверг, 14 июня 2012 г.

Хакеры похитили 200 млн рублей у клиентов Сбербанка


Для хищения средств злоумышленники использовали банковский троян.

Перед Тверским районным судом города Москвы предстал организатор группировкихакеров, которые на протяжении 2010–2011 годов похитили у клиентов Сбербанка свыше 200 миллионов рублей. 33-летний Сергей Соловьев обвиняется в хищении порядка 15 млн рублей путем заражения компьютерных систем пользователей Сбербанка вирусом, который передавал подозреваемому пароли и банковские реквизиты жертв.

Как передают «Известия», с осени 2010 года в службу безопасности Сбербанка стали обращаться клиенты, заявляя о краже денег с банковских счетов. От деятельности фигурантов преступной схемы пострадали как частные лица, так и компании. Проведя экспертизу жестких дисков потерпевших, сотрудники банка выяснили, что кража средств осуществлялась при содействии хакеров.

Для распространения вредоносных программ злоумышленники взламывали web-сайты крупных магазинов, редакций СМИ, а также сайты бухгалтеров. Впоследствии на взломанных ресурсах размещался банковский троян Exploit.Script.Generic, предоставлявший доступ к конфиденциальной информации жертвы.

Если на пораженной системе обнаруживалась программа работы с банковскими счетами, вредоносная программ оформляла ложное платежное поручение, подписанное оригинальной цифровой подписью клиента банка. Это позволяло менять реквизиты получения денег и отправлять их на принадлежащий преступникам счет.

Все материалы по делу были предоставлены правоохранительным органам Москвы, которые, в свою очередь, возбудили ряд уголовных дел о мошенничестве.

Хакеры вели свою деятельность очень аккуратно и сотрудники правоохранительных органов долго не могли их задержать. В июне 2011 года оперативники арестовали с поличным Сергея Соловьева. По данным следствия он является одним из организаторов схемы и во время задержания пытался перевести 12,4 млн рублей, принадлежащих компании «Турбоэнергокомплекс». Ему было предъявлено обвинение в покушении на мошенничество, и суд выдал санкцию на арест.

Дальнейшее следствие позволило определить, что все роли в преступной схеме были четко распределены. Роль Соловьева заключалась в том, чтобы подыскивать граждан, которые за небольшое вознаграждение по его просьбе открывали банковские карты в Сбербанке. Несколько хакеров занимались поиском потенциальных жертв и компрометацией их систем.

На данный момент Соловьеву инкриминируется 4 эпизода, совершенные в апреле 2011 года. Помимо похищенных у компании «Турбоэнергокомплекса» порядка 12,4 млн рублей ему также вменяется хищение свыше 2 миллионов рублей, которые принадлежат красноярской «Телерадиокомпании «Прима-ТВ», а также порядка 1,3 млн рублей, которые были похищены у фирмы «Евразия Трейд». Свою вину подсудимый не признает.

Отметим, что по данным генерального директора Group-IB Ильи Сачкова, в прошлом году мошенники похитили с банковских счетов юридических и физических лиц около $900 млн. Ущерб частных вкладчиков исчисляется в $130 млн.

среда, 13 июня 2012 г.

Израиль готовится к кибервойне


Создан симулятор для обучения военных специалистов в области информационной безопасности.Компания Elbit Systems разработала новый симулятор кибервойны. Отметим, что эта компания тесно сотрудничает с Министерством обороны Израиля.

Новый симулятор был создан специально для тренировки военных специалистов, а также сотрудников государственных организаций, которые обеспечивают защиту стратегически важных компьютерных систем страны.

Посредством симулятора специалисты могут моделировать различные кибератаки для того, чтобы проводить тренировки по защите сетей. Помимо этого, симулятор дает возможность оценить эффективность подготовки защиты.

Как сообщает The Jerusalem Post, Армия обороны Израиля (Цахал) уже провела закупку партии симуляторов. В апреле текущего года, курс «Киберзащитника» прошли первые 30 солдат Армии. По предварительным данным, приобретенные данные будут использоваться солдатами для обеспечения защиты компьютерных систем, которые принадлежат подразделениям армии.

Напомним, что командование Цахала приняло решение о запуске программы, направленной на создание подразделений по обеспечению информационной безопасности. Программа предусматривает обучение специалистов и введение новых технологических возможностей.

В настоящее время Цахал уже располагает несколькими подразделениями, главной задачей которых является противостояние кибератакам, а также проведение ответных нападений.

Anonymous атаковали web-сайт Евро 2012 из-за убийств собак


Массовые убийства бездомных животных спровоцировали активистов атаковать портал футбольного чемпионата.

Представители хакерского движения Anonymous заявили, что они атаковали web-сайт, посвященный Евро 2012 в Украине, в знак протеста против массового убийства бездомных животных.

«Месть за холокост животных: kieveuro2012.org ==>> TANGO DOWN!!», - следует из сообщения представителей Anonymous в социальной сети Twitter.

Стоит отметить, что изначально работоспособность портала удавалось поддерживать, однако позже активисты видимо усилили DDoS-атаку. На момент публикации новости портал был недоступен.

Напомним, что правительство Украины было подвергнуто критике со стороны европейского общества за проведение массовых убийств бродячих собак в Киеве. Отлов бездомных животных проводился как одна из мер приведения города в порядок перед футбольным событием. Десятки тысяч собак, в том числе тех, что носят ошейники, указывающие на наличие хозяев, были отравлены, расстреляны или брошены живьем в установки для сжигания.

Еще в ноябре прошлого года власти Украины заявляли о том, что убийства будут остановлены, однако видеозаписи и фотографии пользователей в сети Интернет свидетельствуют об обратном.

Bitcoin: год с момента коллапса

Год назад, 8 июня 2011 года, курс пиринговой криптовалюты Bitcoin достиг исторического максимума $32 за 1 BTC, хотя всего несколькими месяцами ранее BTC стоил дешевле, чем $1. Всем было понятно, что это большой пузырь, который обязательно лопнет. В середине июня случился коллапс: стоимость BTC упала до $20 всего за одну неделю, затем снижение продолжалось в течение полугода, так что к ноябрю BTC подешевел до $2.


Но с тех пор наметилась совсем другая тенденция. Опровергнув все пессимистичные прогнозы, Bitcoin начал стабильно расти, с января 2012 года курс BTC стабильно закрепился выше $5, а сейчас находится на трёхмесячном максимуме в районе $5,60.

Что же происходило с криптовалютой в течение последнего года? Во-первых, в это время Bitcoin гораздо реже попадает на страницы СМИ. Впрочем, отсутствие внимания прессы не мешает развивать технологическую инфраструктуру платёжной системы.

Ведущий разработчик клиентской программы Гевин Андресен (Gavin Andresen) говорит, что за последний год хакеры испытывали новые способы зафлудить сеть фальшивыми транзакциями или выбить другие узлы, чтобы получить большинство в сети и сделать валидными свои транзакции. Однако, система успешно выдержала все испытания. Разработчики приложили немало усилий, чтобы обеспечить проактивную защиту сети Bitcoin в будущем, так что теперь она гораздо устойчивее к атакам.


Ведущий разработчик клиентской программы Гевин Андресен

Атаки осуществлялись именно на инфраструктуру, в то время как в самом протоколе не было найдено никаких уязвимостей, и он пока не нуждается в изменениях. Это хороший индикатор того, что система фундаментально спроектирована правильным образом. Никто не нашёл теоретических оснований, почему система не может продолжать масштабироваться, сохраняя работоспособность и безопасность.

В то же время нужно отметить, что несколько команд разработчиков приступили к созданию альтернативных клиентов Bitcoin. Также создано мобильное приложение Bitcoin для Android, а вот программу для iOS компания Apple пока не пропускает по каким-то причинам.

Сейчас главная задача разработчиков — реализовать распределённую аутентификацию с нескольких устройств, чтобы устранить проблему с воровством биткоинов. Новый метод предусматривает, что подтверждение транзакции «разбивается» на несколько частей между разными устройствами, так что взлом одного из них не позволит злоумышленнику похитить деньги.

Кроме того, за год появилось много новых сервисов, которые работают с биткоинами. Например, «мгновенный» обменник BitInstant.

Конечно, BTC по-прежнему активно используются различными преступными группировками как удобное средство анонимных платежей. Но эксперты предупреждают, что со стороны властей закрыть систему Bitcoin будет так же сложно, как закрыть BitTorrent, то есть практически невозможно, в силу пиринговой структуры сети.

Вирус Flame ликвидирован его создателями — учёными мирового класса

Авторы трояна Flame послали всем заражённым машинам команду о самоликвидации. Об этом сообщила фирма Symantec. Интересно, что троян выполнил не команду SUICIDE, которая была в его коде, а совсем другую. Он получил файл под названием browse32.ocx, в котором подержался список файлов, подлежащих удалению. Этот список Symantec опубликовала на своём сайте.

Существование этого модуля само по себе интересно, — пишут специалисты фирмы. — Проанализированный код показал наличие компонента SUICIDE, функционально идентичного browse32.ocx. Неизвестно, почему авторы программы решили не использовать функциональность SUICIDE, вместо чего заставили Flame выполнить действия на основе нового модуля.

На прошлой неделе выяснилась ещё одна интересная подробность о Flame. Этот троян стал первым в истории, использующим крайне сложный алгоритм под названием коллизионная атака. До 2008 года этот алгоритм был известен только в теории и никогда не был реализован ввиду своей сложности. В 2008 году группа специалистов из двух университетов Нидерландов создала экспериментальную программу коллизионной атаки на базе алгоритма MD5 для подделки сертификата браузеров. Она, впрочем, не наносила реального вреда.

Flame стал первой реальной вредоносной программой на базе коллизионной атаки, причём в ней использован полностью новый алгоритм, отличный от «голландского» и нигде прежде не описанный. С его помощью Flame смог подделать сертификат Windows и «угнать» механизм Windows Update, чтобы с его помощью разослать свои компоненты миллионам пользователей.

Голландские специалисты Марк Стивенс (Marc Stevens) и Бенне де Вегер (Benne de Weger), разработавшие первый метод коллизионной атаки четыре года назад, в четверг опубликовали заявление о том, что не знакомы с алгоритмом Flame и его изучение требует отдельного исследования. «Это приводит нас к выводу, что создание Flame частично основано на криптоанализе мирового уровня», — написал Стивенс.

Ранее в Лаборатории Касперского назвали Flame самым сложным из известных вирусов, создание которых под силу только правительству какой-либо богатой страны.


пятница, 8 июня 2012 г.

Правительство Ирана поддерживает хакерские организации


По словам американского эксперта, власти Ирана финансируют хакеров, поддерживающих действующий в стране режим.

Правительство Ирана инвестирует в обучение хакеров, а также в онлайн пропаганду для популяризации способа жизни, навязываемого в государственном пост-исламском режиме, а также использует собственные ресурсы для усиления контроля над пользователями. Об этом заявил Джефф Бардин (Jeff Bardin), руководитель отдела разведки в американской аналитической компании Treadstone 71 в ходе конференции Cyber Conflict (CyCon).

По словам эксперта, определенные военные организации Ирана тесно сотрудничают с бывшими членами хакерских организаций для борьбы с «культурным влиянием Запада» и онлайн диссидентами, а также для приближения целей внешней политики страны.

Среди ключевых исламских групп Бардин отметил Исламский корпус защиты революции (Revolutionary Guard Corps, IRGC), полувоенную милицейскую организацию Basij, а также хакерскую организацию Ashiyane. Последняя поддерживает активный форум и отвергает всякую причастность к IRGC или иранскому правительству. При этом, по словам Бардина, Ashiyane проводит среди сотрудников органов центральной власти обучение IT-безопасности.

Бардин выразил уверенность в том, что ключевые участники Ashiyane перешли в нее из хакерской организации Iranian Cyber Army, ранее осуществлявшей атаки на web-сайты западных организаций.

Американский эксперт также рассказал, что IRGC – это крупная структура, в иранском обществе, которая вышла за пределы общественной организации и переросла в бизнес империю, связанную с администрацией президента Махмуда Ахмадинежада (Mahmoud Ahmadinejad).

Вскоре после участия в подавлении диссидентского движения, связанного с якобы сфальсифицированными выборами в июне 2009 года, отмечает Бардин, IRGC завладела акциями Иранской телекоммуникационной компании стоимостью в 8 миллиардов долларов.

Сотрудник аналитической организации заявил, что IRGC платит онлайн активистам и блогерам за то, чтобы они повышали популярность Исламской Республики на форумах, страницах Facebook, и других ресурсах. По мнению аналитиков, каждый такой пропагандист зарабатывает по $4,30 за час работы, что выше, чем средняя зарплата в стране

Германия сформировала боевое киберподразделение

Министр обороны Германии сообщил парламенту о создании специального подразделении армии для ведения «наступательных» операций в интернете. Он добавил, что подразделение Computer Network Operations (CNO) базируется в Бонне и на самом деле сформировано ещё в 2006 году, но только сейчас созрело для развёртывания под военным командованием

Как сообщается, сотрудники CNO прошли подготовку в том числе путём «симуляции кибератак в лабораторных условиях» и сейчас «достигнута способность действовать во враждебных сетях».

Признания министра обороны Германии не стали каким-то сюрпризом. Известно, что «хакеры на госслужбе» работают во многих странах мира, в том числе в США, Израиле и Китае. Профессионализм специалистов США и Израиля подтвердился недавно, когда всплылиподробности операции «Олимпийские игры» по выведению из строя иранских центрифуг по обогащению урана с помощью программы Stuxnet. Американцы не скрывают своих стремлений переманить в госструктуры лучших хакеров. Другие страны, такие как Китай, стараются держать в секрете подобную информацию. Вот и Германия раньше держала в секрете, но теперь официально подтвердила наличие хакерского «киберотряда», ничего странного здесь нет. У экспертов вызывает удивление разве что прямое заявление министра о том, что перед отрядом поставлены «наступательные» задачи.

Законы и обычаи войны описаны в Гаагских и Женевских конвенциях, резолюциях Генеральной Ассамблеи ООН. Там содержатся подробные указания, каким образом страны должны объявлять о начале войны, как можно вести боевые действия, какое оружие запрещено, как использовать знаки различия, обращаться с гражданским населением во время ведения боевых действий и так далее. Но о кибератаках и программном обеспечении (оно же «кибеоружие») там нет ни слова. Поэтому логично предположить, что «боевые действия» через интернет до официального объявления войны — в том числе диверсии, шпионаж, разрушение промышленной инфраструктуры противника — не подпадают под действие современного гуманитарного права. Соответственно, страна может с чистой совестью вести «наступательные действия» (совершать атаки на противника) через интернет, не опасаясь последствий.

Например, состояние войны, в соответствии с нормами гуманитарного права, наступает после объявления войны/ультиматума либо без оных, в случае агрессии одной из сторон. Резолюция Генеральной Ассамблеи ООН № 3314 от 14 декабря 1974 г. определяет следующие действия как акты агрессии:
- вторжение вооруженных сил на территорию другого государства, её аннексия или оккупация (даже временная);
- бомбардировка или применение другого оружия против территории другого государства;
- блокада портов или берегов другого государства;
- нападение на вооруженные силы другого государства;
- применение вооруженных сил, находящихся на территории другого государства по соглашению с последним, в нарушение условий соглашения, а равно пребывание их на территории другого государства по истечении срока соглашения;
- предоставление государством своей территории для осуществления агрессии третьим государством в отношении другого государства;
- засылка вооруженных банд, групп, наёмников и т. п. от имени государства, которые - осуществляют акты вооруженной борьбы против другого государства, по серьёзности сопоставимые с предыдущими пунктами.

Как видим, использование одним государством против другого таких инструментов, как Stuxnet, не может считаться актом агрессии.
четверг, 7 июня 2012 г.

Last.fm просит всех пользователей поменять пароли

Второй день подряд интернет потрясают новости о взломах крупных интернет-сервисов. Вчера на хакерском форуме выложили базу парольных хешей деловой социальной сети LinkedIn (6,5 млн хешей) и сайта знакомств eHarmony (1,5 млн хешей), а сегодня стало известно об утечке паролей с музыкального сервиса Last.fm. На сайте опубликовано предупреждение для пользователей. Как следует из заявления, утечка паролей Last.fm связана с утечками LinkedIn и eHarmony.


Судя по всему, база паролей (хешей) Last.fm уже просочилась в открытый доступ — отсюда о ней и стало известно сотрудникам Last.fm. Они говорят, что проводят расследование инцидента, а сейчас в качестве предупредительной меры рекомендуют всем пользователям немедленно поменять пароли.
Естественно, такие советы не спасут ситуацию. Беда в том, что большое количество паролей одновременно используется на нескольких сервисах, так что база Last.fm — это просто стартовая точка для последующих взломов. При этом не важно, поменяют пользователи свои пароли на Last.fm или нет.
Представители Last.fm просят прощения «за неудобство в связи с необходимостью смены пароля» и подчёркивают, что очень серьёзно относятся к приватности пользователей.
Дополнительная информация о расследовании инцидента будет публиковаться на форуме Last.fm и в твиттере.

среда, 6 июня 2012 г.

С LinkedIn угнаны хеш-значения почти 6,5 млн паролей


Неизвестные хакеры опубликовали 6,46 млн захешированных паролей от аккаунтов в профессиональной социальной сети LinkedIn. 118-мегабайтный файл с паролями выложен на «Яндекс.Диске», ссылка с просьбой о помощи (очевидно, помощи со вскрытием) появилась на форуме forum.insidepro.com, который в настоящее время оказался недоступен. В файле только хеш-значения, логинов нет. Пароли закрыты алгоритмом SHA-1, не самом, надо сказать, мощным на сегодняшний день.
Скриншот списка украденных хешей паролей к LinkedIn (ZDNet).

Владельцы LinkedIn уже объявили, что занимаются расследованием вопроса. Пользователям сервиса, однако, рекомендовано срочно поменять свои пароли — в профилактических целях как минимум.

вторник, 5 июня 2012 г.

Студент из Красноярска взломал два правительственных сайта


После просмотра видео-ролика группировки Anonymous, хакер взломал сайт правительства и премьер-министра России.
19-летний студент одного из колледжей Красноярска совершилхакерскуюатаку на сайт правительства России (www.government.ru) и сайт премьер-министра страны (www.premier.gov.ru).
По данным следствия, злоумышленник решилвзломатьправительственные Интернет-ресурсы после просмотра видео-ролика хакерской группировкиAnonymous.По факту преступления возбуждено уголовное дело, согласно статье Уголовного кодекса РФ «Использование компьютерных программ, заведомо предназначенных для несанкционированного блокирования компьютерной информации». За атаки на правительственные сайты 6 и 7 мая текущего года студенту грозит тюремное заключение сроком до 4 лет.
Согласно материалам расследования, злоумышленник получил инструкции для проведения кибератак в открытом доступе в сети Интернет.
«Информация была размещена известной правоохранительным органам группой Anonymous. Учитывая наличие определенных специальных навыков, полученных в колледже, юноша решил попробовать свои силы и, используя вредоносное программное обеспечение, блокировал работу двух правительственных сайтов» , - передает РИА Новости слова старшего помощника прокурора Красноярского края Елены Пимоненко.
Отметим, что злоумышленник признал свою вину в проведении нападений на сайты правительства. На сегодняшний день с него взята подписка о невыезде и проводятся следственные мероприятия.

СК провел операцию по поимке молодых хакеров: заразили 1,6 млн компьютеров и похитили со счетов граждан более 120 млн руб


СК провел операцию по поимке молодых хакеров: заразили 1,6 млн компьютеров и похитили со счетов граждан более 120 млн рубСледственный департамент МВД РФ возбудил уголовное дело в отношении шести молодых хакеров, которые с 2009 года с помощью вредоносных программ похищали с банковских счетов денежные средства граждан и компаний.
В операции по поимке преступников были задействованы около 50 сотрудников центрального аппарата МВД, а также Управления экономической безопасности и противодействия коррупции главного управления МВД по Москве. В результате операции, проходившей одновременно в четырех регионах России, были установлены шестеро предполагаемых преступников, в основном студентов. Один из них уже арестован. Дело возбуждено по ст.159 (мошенничество), ст.272 (неправомерный доступ к охраняемой законом компьютерной информации) и ст.273 (создание, использование и распространение вредоносных программ) УК РФ.
По предварительным данным, злоумышленникам удалось заразить более 1,6 млн компьютеров и похитить со счетов более 120 млн руб. А ежемесячный доход каждого мошенника составлял в среднем 2 млн рублей, сообщили"Коммерсанту" в пресс-службе Следственного департамента МВД.
Группа молодых хакеров, используя вредоносную программу Hodprot, а с 2011 года - Carberp, размещала их на различных сайтах для незаметного проникновения и установки в компьютерах пользователей. Заразив компьютер, программы осуществляли поиск программного обеспечения дистанционного банковского обслуживания и копирование с него информации.
Получив необходимые для банковских операций реквизиты юридических и физических лиц, злоумышленники якобы от их имени направляли в банки поддельные платежки. В дальнейшем похищенные деньги перечислялись на банковские карты и обналичивались через банкоматы. Расследование затрудняло то обстоятельство, что мошенники использовали серверы управления, расположенные в Голландии, Германии, Франции и США.
В рамках дела проведено около десятка обысков, изъяты электронные носители информации, содержащие следы вредоносных программ.
По оперативным данным, потерпевшими по делу могут быть признаны компании и граждане из более чем десятка регионов России. Общий ущерб следствие пока не называет.

Вирус Flame был нацелен на иранские секреты


Исследователи из "Лаборатории Касперского" пришли к выводу, что создатели вируса Flame в первую очередь охотились за секретными иранскими чертежами.
FlameВыяснилось также, что хакеры тщательно замаскировались, создав поддельные удостоверения личности, адреса и даже реквизиты своих банковских счетов.
Информация собиралась с помощью вируса в течение нескольких лет.В общей сложности они зарегистрировали более 80 доменных имен, которые использовались для создания целой сети по рассылке вируса, которая прекратила свою работу лишь на прошлой неделе.
"Лаборатории Касперского" удалось собрать данные о распространении вируса, применив так называемый метод синкхолинга, суть которого заключается в перенаправлении командного трафика троянов на собственный сервер аналитиков.
"Мы умеем перенаправлять запросы от жертв вируса на наш лабораторный сервер, чтобы регистрировать все случаи заражения", - поясняет старший аналитик "Лаборатории Касперског" Виталий Камлюк.
Таким образом, исследователи пришли к выводу, что главным объектом нападения служил Иран, а также Израиль и территория Палестинской автономии.
В первую очередь хакеров интересовала программа AutoCad.

Сбор информации

AutoCad является популярным инструментом инженеров и архитекторов.
"Хакеров интересовали чертежи механического и электрического оборудования, - рассказывает специалист по компьютерам университета Суррея профессор Алан Вудвард. - Они либо хотели выяснить, насколько далеко продвинулся тот или иной проект, либо намеревались воровать чертежи с целью перепродажи на черном рынке".
Случаи заражения вирусом были зарегистрированы также в США, Великобритании и ряде европейских стран.
Однако, по мнению исследователей, это не означает, что данные страны были главной целью хакеров.
Источник вируса по-прежнему неизвестен, однако результаты предварительного анализа указывают сразу на несколько возможных центров управления сетью.
Такие центры управления вирусом Flame и сбора информации регулярно меняли дислокацию, передвигаясь из Гонконга в Турцию, Германию, Польшу, Малайзию, Латвию, Швейцарию и Великобританию.

Вирусы-родственники

По своим характеристикам Flame сильно напоминает прошлых монстров - Stuxnet и Duqu, которые были задействованы в кибершпионаже.
В частности, главной целью Stuxnet были урановые центрифуги в Иране.
Как следует из Нажатьнедавней статьи в газете New York Times, атаку Stuxnet санкционировал лично президент США Барак Обама.
Виталий Камлюк указывает на разительное сходство между Stuxnet и Flame.
"Их география весьма сходна, - утверждает исследователь "Лаборатории Касперского", - и хотя за ними могут стоять разные хакеры, их интересы в целом совпадают".

понедельник, 4 июня 2012 г.

Anonymous похитили информацию покупателей билетов на «Формулу-1»


 Участники хакерской группы Anonymous осуществили атаку на один из сайтов, на котором осуществлялась продажа билетов на «Формулу-1». Об этом сообщает MetroNews Canada.
 В результате атаки хакерам удалось заполучить имена зарегистрированных на сайте пользователей, номера их телефонов, адреса электронной почты, а также данные о приобретенных зрителями билетах. Затем многие пользователи, которые купили билеты на «Формулу-1», получили письма с угрозами.
 Зрители получали письма следующего содержания: «Если вы намерены использовать машину, то знайте, что дороги могут быть забаррикадированы. Если вы планируете наблюдать за гонками, то вы можете многого не увидеть…из-за разожжённого нами огня. Знайте, команда эвакуации может не подоспеть вовремя».
 Полиция Монреаля инициировала расследование по факту хакерских атак.
 Напомним, что в конце мая хакеры из Anonymous предупреждали о возможных хакерских атаках. Такие действия хакеров осуществляются в поддержку квебекских студентов, которые выступают против повышения стоимости обучения.

Как специалист по безопасности мошенников водил за нос


Сетевые мошенники, выдававшие себя за сотрудников Microsoft и пытавшиеся «впарить» своим доверчивым жертвам липовый антивирус, сами того не понимая, угодили в ловушку, позвонив всамделишному специалисту по безопасности. Который весьма зло над ними поиздевался.
Вечером, как раз когда у всяких проходимцев от телемаркетинга начинается период повышенного возбуждения, в доме Ноа Маграма, специалиста по информационной безопасности компании Sourcefire раздался звонок. Звонивший представился сотрудником Microsoft и заявил, что компьютер Маграма «шлёт в Microsoft большое количество ошибочных сообщений». «Он [звонивший] сказал, что они думают, что у меня завелись вирусы и другие зловреды», — вспоминает Маграм, моментально сообразивший, что имеет дело с мошенниками. — Это был полнейший сюр".
Маграму стало любопытно, что мошенники собираются говорить и делать дальше. Звонивший не проявил особой технической подкованности, так что надуть его Маграму труда не составило совершенно: прямо сидя в своей гостиной он заявил звонившему, что, дескать, видит «на экране» (которого на тот момент рядом не было), в окне Windows Event Viewer «несколько предупреждений и ошибок», и звонивший радостно ответил, что да, это вредоносный софт. В этот момент трубку у него перехватил совсем другой человек, который начал уговаривать Маграма установить инструмент для удалённого администрирования (Remote Administration Tool — RAT), чтобы «специалисты» могли взглянуть на проблему «поближе».
Маграм решил, что такого шанса упускать нельзя, поэтому он запустил на своём компьютере виртуальную машину VMware, в которую, по просьбе мошенников, и установил RAT под названием LogMeIn. И после этого регистрировал все телодвижения «вражеской стороны».
«Специалист» (которого обозначили как Виктора) вывел, после некоторых стараний, страницу своей «компании» (то есть мошенники в этот момент перестали притворяться представителями Microsoft), в то время как по телефону потенциальной жертве начали объяснять, какие услуги они предлагают и каковы условия подписки.
Маграм сделал вид, что согласился распрощаться с 50 долларами за годовую подписку на липовый антивирус, и его перевели на вполне легальный платёжный сайт. Маграм ввёл номер наобум, платёж, естественно, не прошёл, и тут «Виктор» начал вручную отключать одну за другой все службы Windows (в виртуальной машине, естественно), по телефону рассказывая, что подписку ну просто совершенно необходимо обновить, а то машина так заражена, так заражена, что он совсем не может «нести ответственность за то, что произойдёт дальше».
«Я спросил у собеседника, почему он отключает сервисы, на что получил ответ, что они представляют собой зловреды. Но это были совершенно стандартные службы Windows», — рассказывает Маграм.
Виктор между тем продолжал творить разрушение, в итоге даже отключил VM-сервисы и попытался перезагрузить машину в безопасном режиме.
В итоге Маграму эта игра надоела, и он сообщил, что сам является экспертом по безопасности и что водил мошенников за нос с самого начала. Трубку моментально бросили. А Маграму только и осталось, что удивляться, насколько тупыми и технически необразованными оказались злоумышленники.
Кстати, Маграм всё записал на видео со своими пояснениями:

Администрация Обамы организует борьбу с ботнетами

30 мая администрация президента Обамы провела совещание в Белом доме под названием «Технические аспекты борьбы с ботнетами». На совещание были приглашены представители коммерческих компаний, и обсуждалась, как государство может им помочь в этом важном деле. Брайан Кребс сообщает, что со стороны государства присутствовали представители администрации президента, министерства торговли США и министерства внутренней безопасности (Department of Homeland Security).
В сопроводительной записке к круглому столу 30 мая американские чиновники отмечают увеличение активности ботнетов: каждый месяц регистрируется до четырёх миллионов новых заражений. Например, такие цифры содержатся в отчёте McAfee за II кв. 2011 г. (нужно заметить, что в данном отчёте отмечается, наоборот, снижение количества новых заражений в 2011 году, по сравнению с 2010 годом: с 5,5 млн в месяц до 2,5-3,5 млн).
Тем не менее, чиновники обсудили с коммерческими компаниями существующие и необходимые технологии для предотвращения, идентификации и уничтожения ботнетов, а также возможности по созданию методик сбора статистики и публикации отчётности по ботнетам. Нужно было обсудить эффективность существующих технологий, инструменты и ресурсы, которые требуются для эффективного противодействия угрозе, какую роль должны играть в этом интернет-провайдеры, разработчики браузеров, антивирусные компании, поисковые системы и сами пользователи.
В феврале 2012 года была создана новая организация Industry Botnet Group (IBG), которая ставит целью выработать правила для интернет-провайдеров по обязательному уведомлению владельцев инфицированных компьютеров. Сейчас некоторые ISP делают это по собственной инициативе, но далеко не все, и нет стандартов для таких уведомлений, как и стандартов по обмену информацией между представителями разных отраслей.