США (542) Россия (498) космос (482) экономика (346) политика (344) наука (343) технологии (340) гаджеты (338) фотография (334) транспорт (286) искусство (250) интернет (237) вооружение (218) правительство (213) мнение (210) животные (193) инф. безопасность (185) медицина (174) картинки (170) события (165) война (163) юмор (162) человек (161) Иран (158) персона (157) суд (157) право (154) энергетика (150) корпорации (144) Как? (142) музыка (137) религия (135) природа (129) история (122) Британия/Англия (120) здоровье (119) преступность (119) робототехника (119) еда (115) NG: Photo of the Day (111) Сирия (111) Apple (106) Эль Мюрид (104) экология (103) хакеры (102) дизайн (100) спорт (99) факты (98) рекорд (97) google (95) инфографика (95) археология (92) Китай (90) разное (89) курьёзы (87) наркотики (87) происшествия (84) психология (83) Япония (83) кино (82) секс (77) общество (76) Esquire (75) Путин (70) работа (70) Израиль (68) интервью (68) соц. сети (68) одежда/украшения/аксессуары (63) аналитика (62) премия (61) сооружения (60) Samsung (59) сделки (58) software (55) R.I.P. (54) шпионаж (54) связь (52) СМИ (51) Curiosity (50) Франция (50) чтение (49) архитектура (48) реклама (48) Германия (47) кризис (46) С ДР тебя (46) LEGO/игрушки (43) книга (40) коллайдер (40) Европа (38) коррупция (38) 3d печать (37) WikiLeaks (Ассанж) (37) аукцион (37) ООН (36) растения (36) часы (35) выборы (34) конкурс (33) Bitcoin (31) теория заговора (30) Австралия (29) Египет (25) компьютерные игры (25) Нидерланды (25) образование (24) Android (23) Иркутск (21) Швейцария (21) steampunk (20) путешествия (20) Северная Корея (20) Афганистан (19) террор (19) Турция (19) Украина (19) Италия (18) математика (18) Швеция (17) Индия (16) Канада (16) Слава Сэ (16) Испания (15) Южная Корея (15) время (14) Катар (14) Екатерина Безымянная (13) Палестина (13) Саудовская Аравия (13) исследование (11) Байкал (10) Норвегия (10) почта (10) Сталин (10) Грузия (9) Ирак (9) прогнозы (9) Белоруссия (8) Греция (8) Мексика (8) сделай сам (8) Шотландия (8) Ватикан (7) Куба (7) Тайвань (7) философия (7) Австрия (6) Гонконг (6) Дания (6) ЮАР (6) Бразилия (5) Венесуэла (5) Ирландия (5) Казахстан (5) Кипр (5) НЛО (5) Новая Зеландия (5) Перу (5) праздник (5) репортаж (5) G20 (4) Азербайджан (4) анекдоты и шутки (4) Вьетнам (4) Кения (4) коллекция (4) Ливан (4) НАТО (4) Пакистан (4) Сингапур (4) Филлипины (4) Чехия (4) Чили (4) Mr. Freeman (3) Zippo (3) Аргентина (3) Армения (3) Бельгия (3) Болгария (3) Венгрия (3) Дагестан (3) Исландия (3) Колумбия (3) Ливия (3) Мали (3) ОАЭ (3) Польша (3) Хорватия (3) Эквадор (3) Арктика (2) Африка (2) блог Лебедева (2) Боливия (2) Гватемала (2) Латвия (2) Малазия (2) Непал (2) Нигерия (2) окультизм (2) Пелевин (2) Португалия (2) Тайланд (2) Финляндия (2) G8 (1) Антарктика (1) Бирма (1) Гвинея (1) головоломка (1) Зимбабве (1) Индонезия (1) Иордания (1) Марокко (1) Монголия (1) Никарагуа (1) Румыния (1) Сербия (1) Сомали (1) Судан (1) Суринам (1) Таджикистан (1) Тибет (1) Тунис (1) Узбекистан (1) Эверест (1)

понедельник, 27 августа 2012 г.

Тестовый маршрутизатор антивирусной компании приняли за контрольный сервер ботнета Gauss

Курьёзная история вышла с попытками разгадать загадки «фундаментальных» зловредов Flame и Gauss — вредоносной программы, крадущей данные пользователей для платёжных систем и банковских сервисов: две компании, занимающиеся вопросами сетевой безопасности, буквально «сшиблись лбами».

Некоторое время назад «Лаборатория Касперского» объявила о наличии сходства в коде Flame и Gauss, предположив, что обе вредоносные программы по существу являются одного поля ягодами.

Читать дальше »»»

Microsoft запатентовала технологию тотальной слежки за людьми

Корпорация Microsoft запатентовала технологию Life Streaming, которая может постоянно записывать важные события в жизни человека.

Корпорация Microsoft запатентовала технологию Life Streaming, которая позволяет осуществлять наблюдение за любым человеком. Официальной целью разработки данной технологии является «мгновенный обмен впечатлениями». Об этом сообщает CNews со ссылкой на патентное бюро США.

Читать дальше »»»

четверг, 23 августа 2012 г.

«Взлом» мозга через интерфейс мозг-компьютер


Интерфейсы мозг-компьютер (они же нейрокомпьютерные интерфейсы или НКИ) постепенно сходят со страниц научной фантастики прямо на полки магазинов – уже сейчас есть сравнительно недорогие наборы (стоимостью до нескольких сотен долларов), позволяющие управлять персонажами компьютерных игр при помощи мысли. Но недавно исследователи показали, что есть у этих интерфейсов и обратная сторона.

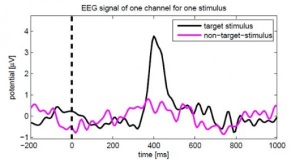
Используя один из свободно продающихся комплектов НКИ, ученые продемонстрировали, что вполне возможно незаметно для пользователя извлечь личную информацию напрямую из его мозга.

Читать дальше »»»

среда, 22 августа 2012 г.

Эксперты отмечают высокую вероятность инфицирования компьютерных систем современных автомобилей


Вредоносные коды могут загружаться при помощи эксплуатации различного рода уязвимостей в компьютерных и электронных системах связи транспортных средств.

На сегодняшний день хакеры пытаются освоить новую плоскость распространения вредоносных программ, а именно – компьютерные системы современных автомобилей. Сотрудники антивирусных компаний отмечают, что в компьютерных системах автомобилей содержится огромное количество различных уязвимостей, при эксплуатации которых киберпреступники без особого труда могут угнать транспортное средство, прослушивать разговоры водителя и пассажиров, или даже спровоцировать аварии.

Читать дальше »»»

Вирус Frankenstein собирает себя из фрагментов других программ

Исследователи из Техасского университета в Далласе (США) разработали экспериментальный компьютерный вирус, способный самособираться, заимствуя код других приложений.

Компьютерный вирус (иллюстрация Images.com / Corbis).

Читать дальше »»»

F-Secure: обычным пользователям можно не бояться "кибероружия"

Финская антивирусная компания F-Secure уверена, что раскручиваемое сейчас понятие "кибероружие" для обозначения неких сверхопасных вредоносных кодов, атакующих объекты государственной важности, - это не более чем небольшое ответвление от общего тренда киберугроз и большинству компаний не следует опасаться вредоносных кодов Flame, Gauss, Stuxnet и им подобных.

Читать дальше »»»

вторник, 21 августа 2012 г.

В Индии на две недели запрещен обмен SMS-сообщениями


Обмен SMS-сообщениями и определенные web-сайты были заблокированы для того, чтобы предотвратить конфликты в Индии.

Как сообщает ComputerWorld со ссылкой на источники в правительстве Индии, в государстве на две недели запрещен обмен SMS-сообщениями, а также заблокированы определенные web-сайты. Такое решение властей связано с распространением угрожающего контента о том, что жители северо-восточного Ассама будут атакованы мусульманами в ответ на совершенные ранее этнические преступления.

В настоящее время уже заблокировано 156 web-сайтов. Об этом заявил президент Ассоциации интернет-провайдеров Индии Раджеш Чхария (Rajesh Chharia).

Читать дальше »»»

пятница, 17 августа 2012 г.

Бэкдор Bafruz удаляет антивирусы с компьютера

Компания Microsoft обнаружила «уникальный» бэкдор Win32/Bafruz: он устанавливает P2P-соединения с другими заражёнными компьютерами, управляется через C&C-серверы, оснащён несколькими вредоносными модулями. Различные модули Win32/Bafruz обладают разными возможностями: копирование паролей от сетей Facebook и «Вконтакте», осуществление DDoS-атак, майнинг Bitcoin, скачивание дополнительные модулей с удалённого сервера и т.д., но самое интересное — он способен отключать антивирусные программы и файрволы.

Читать дальше »»»

среда, 15 августа 2012 г.

Во 2 квартале было создано более 6 млн новых образцов вредоносного ПО


Во втором квартале 2012 года было создано свыше шести миллионов новых образцов вредоносных программ – примерно столько же, сколько в первом квартале.
Среднее количество инфицированных ПК в мире составило 31,63 %, что почти на 4 % ниже по сравнению с показателями первого квартала. Южная Корея впервые возглавила рейтинг самых зараженных стран (57,30 % инфицированных ПК), повысив свой показатель почти на 3 % по сравнению с первым кварталом. Такие данные приводит компания Panda Security в своем квартальном отчете.

Китай занял второе место (51,94 %), далее следуют Тайвань и Боливия. Россия переместилась с четвертого места, которое занимала в 1 квартале, на восьмое. В списке наименее зараженных стран мира большинство европейских, единственное исключение – Уругвай. В двух наименее инфицированных странах – Швейцарии и Швеции (18,40 % и 19,07 % зараженных ПК соответственно) – уровень заражения составил менее 20 %. Также в этот список входят Норвегия, Великобритания, Уругвай, Германия, Ирландия, Финляндия, Венгрия и Нидерланды.

Наибольшая часть созданных во втором квартале новых угроз (78,92 %) приходится по-прежнему на трояны. Черви занимают второе место – на их долю приходится 10,78 % образцов. Далее следуют вирусы с 7,44 %. Последнее место поделили рекламное и шпионское ПО с показателем в 2,69 %.

Интересно, что доля вирусов в данной статистике продолжает снижаться, в результате чего они переместились со второго места в годовом отчете 2011 (14,24 %) на третье место (7,44 %) в этом квартале. Черви сохранили второе место, поднявшись с 9,30 % в прошлом квартале до почти 11 % в этом квартале.

Что касается количества инфекций, вызванных каждым видом вредоносных программ, то рейтинг вновь возглавляют трояны – на их долю приходится еще больше инфекций (76,18 %) по сравнению с первым кварталом (66,30 %). Вирусы заняли второе место (7,82 %), черви – третье (6,69 %). «Интересно отметить, что черви вызвали всего около 6 % инфекций, а их доля в числе новых вредоносных программ составляет почти 11 %, – комментирует Корронс. – Цифры подтверждают то, что уже хорошо известно: массовые эпидемии червей стали достоянием прошлого, а вместо них мы наблюдаем поднимающуюся волну банковских троянов и таких угроз, как полицейский вирус».

Источник

вторник, 14 августа 2012 г.

RuTracker взломан

В ночь на 14 августа торрент-портал RuTracker.org перестал открываться у большей части пользователей.
Судя по всему, ресурс был взломан хакерами. При заходе на сайт была установлена автоматическая переадресация на внешнюю страницу под заголовком Ita est! («это так» — лат.)

В учетных данных о домене rutracker.org на сервисе Whois появились строчки, набранные латиницей: «всего одному не стяжать человеку», «сокрушилась могучесть твоя», «завещанию внимай и исполни — никакой порнографии, никакой развязной, пошлой, оглупляющей рекламы».

Rutracker.org является наиболее популярным из российских торрент-трекеров. Первоначально ресурс существовал под названием Torrents.ru. В феврале 2010 года делегирование домена Torrents.ru было прекращено из-за уголовного дела по факту незаконного использования объектов авторского права.

Интересненькое выдает whois домена rutracker.org:
Registrant Email:barbarus_egor@ne-skrivai-dohodi-v-pana.me
Admin Name:Net, vsego odnomu ne styazhat cheloveku.
Admin Organization:Sokrushilas moguchest tvoja.
Admin Street1:Zaveschaniju vnimai i ispolni.
Admin Street2:Nikakoi pornografii, nikakoi razvyaznoi, poshloi,
Admin Street3:ogluplyajuschei reklami.

Исправляем ситуацию локально:
C:\Windows\System32\Drivers\etc -> hosts

Добавляем строки:
195.82.146.5 ix.rutracker.net
195.82.146.5 ix2.rutracker.net
195.82.146.5 ix3.rutracker.net
195.82.146.5 ix4.rutracker.net
195.82.146.30 wiki.rutracker.org
195.82.146.50 ns.rutracker.org ns1.rutracker.org blog.rutracker.org mail.rutracker.org
195.82.146.52 pm.rutracker.org login.rutracker.org
195.82.146.114 rutracker.org
195.82.146.114 rutracker.net
195.82.146.115 post.rutracker.org
195.82.146.116 static.rutracker.org
195.82.146.215 dl.rutracker.org
195.82.146.120 bt.rutracker.org
195.82.146.121 bt2.rutracker.org
195.82.146.122 bt3.rutracker.org
195.82.146.123 bt4.rutracker.org
195.82.146.124 bt5.rutracker.org

Источник
Можно ли извлечь данные из оперативной памяти выключенного компьютера?

В новой исследовательской работе экспертами в области криминалистики рассматриваются возможности извлечения данных из оперативной памяти компьютера в то время, когда он находится в различных неактивных режимах, включая недавнее отключение питания.

Работа представляет интерес в первую очередь для криминалистов и специалистов в области безопасности. Показано, что если во время захвата подозреваемые успевают выключить свои компьютеры и ноутбуки штатными средствами, всё ещё сохраняется техническая возможность восстановить данные из их ОЗУ.

Вопреки распространённому мнению о мгновенном обнулении оперативной памяти, в серии экспериментов удалось получить ценные сведения, сделав её дамп через 5, 15 и 60 секунд после выключения питания компьютера.

Моделировалась типичная ситуация запуска нескольких приложений, работающих с использованием паролей. В частности, браузера Firefox и архиватора WinRAR. При выключении компьютера в снятом без промедления дампе обнаруживались пароли доступа к архивам и популярным веб-сервисам (Facebook, Gmail, Hotmail, etc).

Ведущий автор исследования Христос Георгиадис из Университета Македонии в Салониках поясняет в статье, что, хотя оперативная память по своей природе и является энергозависимой, отключение питания компьютера не приводит к полной потере всех находящихся в ней данных в ту же секунду.

Основную роль в медленном угасании сигнала играют схемы питания, в которых присутствует значительная ёмкостная составляющая. Георгиадис особо подчёркивает, что в компьютерах и особенно мобильной технике под «выключенным» состоянием редко подразумевается полностью обесточенное. Как правило, речь идёт о переходе в один из режимов пониженного энергопотребления, в котором полного прекращения питания всех компонентов не происходит.

Только физическое прерывание цепи (извлечение коннектора питания материнской платы или самих модулей ОЗУ из слотов) приводит к сравнительно быстрой очистке оперативной памяти, резюмируют авторы исследования.


Серия копий одного изображения, восстановленных из дампов оперативной памяти, снятых через 5, 30, 60 и 300 секунд после отключения питания

В то же время в более ранних публикациях Принстонского университета упоминается техника атаки под названием «cold boot». Согласно данной методике, быстрое охлаждение модулей памяти DRAM сразу после их извлечения позволяет «законсервировать» содержащиеся в них данные на срок до нескольких минут, что хорошо видно на иллюстрации.

пятница, 10 августа 2012 г.

Обнаружен сложный банковский троян государственного масштаба

«Лаборатория Касперского» в ходе масштабной кампании, инициированной Международным союзом электросвязи (МСЭ), выявила на Ближнем Востоке сложную вредоносную программу, которую специалисты отнесли к классу кибероружия.

Троян Gauss, названный по имени немецкого математика Иоганна Карла Фридриха Гаусса, имеет шпионский функционал и осуществляет кражу финансовой информации пользователей заражённых компьютеров. Программа скрытно пересылает на серверы управления пароли, введённые или сохранённые в браузере, файлы cookie, историю посещаемых сайтов, а также подробности конфигурации инфицированной системы, в частности сведения о сетевых интерфейсах, дисковых накопителях и данные BIOS.
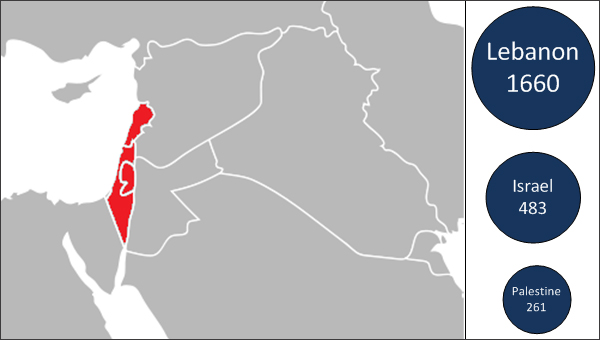
Страны, пострадавшие от Gauss сильнее всего (иллюстрация «Лаборатории Касперского»). 
Отмечается, что Gauss имеет сходство со сложнейшей кибершпионской программой Flame, наделавшей много шума минувшей весной (подробности здесь и здесь). Это касается архитектуры, модульной структуры, а также способов связи с серверами управления. Ещё одной важной особенностью Gauss является то, что он заражает USB-накопители, используя ту же уязвимость, что и Flame.

Исследование показало, что первые случаи заражения Gauss относятся к сентябрю 2011 года. Однако командные сервера вредоносной программы прекратили свою работу только в июле 2012-го. Хотя точный способ заражения ещё не установлен, специалисты полагают, что распространение Gauss происходит по иному сценарию, нежели Flame. При этом оно строго контролируется, что говорит о намерении злоумышленников как можно дольше оставаться незамеченным.

Больше всего от Gauss пострадали Ливан, Израиль и Палестина; общее количество инфицированных компьютеров составляет около 2,5 тыс. Программа может красть конфиденциальную информацию у клиентов ряда ливанских банков, таких как Bank of Beirut, EBLF, BlomBank, ByblosBank, FransaBank и Credit Libanais. Кроме того, его целью являются клиенты Citibank и пользователи электронной платёжной системы PayPal.

«Gauss — это сложная программа, предназначенная для ведения кибершпионажа с особым акцентом на скрытность действий», — рассказывают специалисты. — Троян заражает пользователей в определённых странах и крадёт большие объёмы данных. Причём особый интерес для него представляет финансовая информация».

Подготовлено по материалам «Лаборатории Касперского».

четверг, 9 августа 2012 г.

Разработаны неосознаваемые пароли, которые будет бесполезно выпытывать

Занятная идея в сферу безопасности пришла из области когнитивной психологии. Исследователи из Стэнфордского университета (штат Калифорния) предположили, что для успешного прохождения аутентификации пользователю не обязательно помнить пароль и понимать его суть. Достаточно почувствовать последовательность действий и суметь воспроизвести её, не задумываясь, как личную подпись.

В самом деле, обычно пользователи так и норовят скомпрометировать пароли, записывая их где попало, диктуя по телефону и ещё десятком других способов. Было бы удобно лишить их способности к разглашению, оставив только возможность использования. Этим и занялись в Стэнфорде.

В ходе тестов его участникам предлагалась игра, где надо было перехватить падающие предметы нажатием клавиши. Предметы появлялись в одном из шести положений, каждое из которых соответствовало своей клавише. Очерёдность расположения была не всегда случайной – одна и та же последовательность повторялась 100 раз за полчаса игры.

Именно этот повторяющийся паттерн и был ключом доступа, который испытуемые успешно смогли ввести спустя две недели. При этом они не могли назвать пароль и даже описать его.

Такой процесс неявного заучивания основан на методике бессознательного воспроизведения шаблонов. Его плюсом является невозможность разглашения пароля даже при большом желании. Этот же факт одновременно и минус новой технологии, который сполна осознаётся при виде приближающегося дознавателя, незнакомого с нейрофизиологией.

Подпольная биржа Silk Road нарастила обороты до $22 млн в год

В то время как правоохранительные органы западных стран усиленно борются с «воровством» интеллектуальной собственности, у них на глазах процветает самый настоящий криминал. Речь идёт о пресловутой бирже «Шёлковый путь» (Silk Road), где продаются наркотики и разные запрещённые препараты.

Все знают о существовании этого сайта. Ещё год назад американский сенатор Джо Манчин (Joe Manchin) заявил, что этот «дерзкий магазин должен быть закрыт немедленно». Неоднократно статьи с упоминанием Silk Road публиковались в прессе, но правоохранительные органы так и не смогли найти способ, как вычислить его владельцев, которые прячутся за сетью анонимайзеров Tor и принимают платежи криптовалютой Bitcoin на одноразовые кошельки. Биржа получает комиссию минимум 6,23% от каждой сделки.

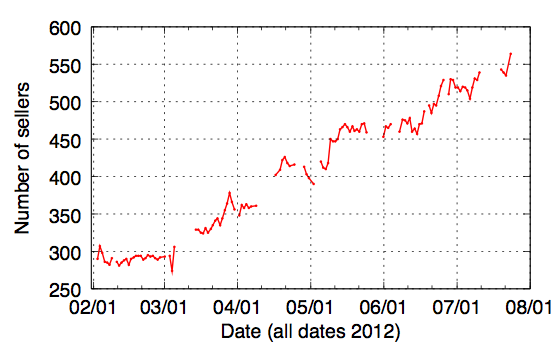
Преподаватель компьютерной безопасности университета Карнеги-Меллона Николас Кристин (Nicolas Christin) провёл масштабное исследование (pdf) с оценкой объёма продаж Silk Road. Как выясняется, обороты биржи растут стремительными темпами. На первом графике показано количество продавцов: оно выросло с примерно 300 в феврале текущего года до более чем 550.


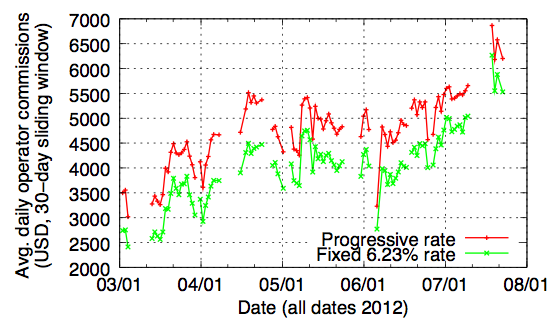
Общий оборот биржи составляет уже около $1,9 млн в месяц. На второй диаграмме показан размер ежедневной комиссии, которую получают операторы сервиса: она выросла с примерно $2500 в феврале до $6000.


Профессор Кристин пояснил, что рост доходов операторов Silk Road вызван в том числе серьёзным ростом курса криптовалюты Bitcoin, которая в последние месяцы непрерывно дорожает. За шесть последних месяцев она подорожала примерно на 70%. Но даже если не учитывать курсы валют, обороты биржи всё равно растут угрожающими темпами, причём весьма стабильно.

Профессора ещё больше удивляет количество положительных отзывов на сайте: 97,8%. Это означает, что на сайте совсем невысок уровень мошенничества, а покупатели действительно получают заказанный товар. Это поразительно высокий уровень лояльности потребителей, которому могут позавидовать лучшие интернет-магазины в интернете.

среда, 8 августа 2012 г.

Как, зная только имя и email человека, злоумышленники получили доступ ко всем его аккаунтам и удаленно уничтожили информацию на всех его устройствах

Очень интересная статья появилась сегодня на wired.com. Буквально за один час у автора статьи Мэта Хонана были взломаны Amazon, GMail, Apple и Twitter аккаунты и была удаленно уничтожена информация на его iPad, iPhone и MacBook. Среди прочего он потерял все фотографии своей дочки с ее рождения, многие документы и большую часть переписки. Очень интересно в этой истории то, как злоумышленник получил доступ к Amazon аккаунту и AppleID — для этого не понадобилась ничего, кроме доступной в сети информации и телефона.

Злоумышленнику приглянулся трехбуквенный Twitter Мэта. С целью заполучить его, он провел небольшое исследование, в ходе которого обнаружил, что Twitter аккаунт Мэта содержал ссылку на его личный сайт, который, в свою очередь, содержал его GMail адрес. Имея GMail адрес, злоумышленник начал процесс восстановления пароля. Так как двухступенчатая авторизация у Мэта включена не была, гугл на первом экране восстановления пароля предоставил любезно обфусцированный альтернативный адрес: m****n@me.com. Сопоставив этот паттерн с gmail-адресом mhonan@gmail.com, злоумышленник получил Apple-овский email автора.
Первое, что было необходимо злоумышленнику для того, чтобы приступить к интересной части, это адрес Мэта, который легко обнаружился WhoIs сервисом в информации о его личном сайте. Имея адрес, злоумышленник позвонил в Амазон и сказал, что он владелец аккаунта и хочет добавить новую кредитную карту. Чтобы проверить, что злоумышленник действительно владелец аккаунта, Амазон спросил адрес, имя и email — вся эта информация у злоумышленника уже была, и он успешно ввел номер несуществующей кредитной карты, заблаговременно сгенерированный на одном из специализированных сайтов.
Затем он позвонил в Amazon опять, и сказал, что потерял доступ к своему Amazon аккаунту. Amazon попросил имя, адрес и номер кредитной карты. После предоставления этой информации (добавленный на предыдущем шаге номер кредитной карты подошел), злоумышленник смог добавить новый email адрес к аккаунту, на который восстановил пароль. В амазон аккаунте можно посмотреть список сохраненных кредиток, где, в целях безопасности, показываются только последние четыре цифры номера.
Затем злоумышленник звонит в AppleCare, где его спрашивают имя, адрес и последние четыре цифры кредитной карты, и выдают ему временный пароль на .me аккаунт. На этот аккаунт злоумышленник восстанавливает пароль от GMail, а на GMail пароль от Twitter. Используя AppleId он также удаляет всю информацию с iPhone, iPad и MacBook используя сервисы Find My Phone и Find My Mac. Печальный конец истории.

Позже Мэт связался с Apple, где ему сказали, что в данном конкретном случае внутренний регламент не был соблюден в полной мере, и что Apple относится к безопасности пользователей очень серьезно. Амазону тоже был отправлен запрос от Wired, но пока что ответа не последовало.
Сегодня, спустя три дня после того, как все это произошло, ребята из Wired за несколько минут смогли целиком повторить весь фокус дважды — от адреса и имени до доступа к Amazon и Apple аккаунтам со всеми вытекающими последствиями.

вторник, 7 августа 2012 г.

В сентябре 2012 года Иран отключит правительственные ведомства от Интернет


Так как продолжающиеся кибератаки ставят под угрозу национальную безопасность Ирана, правительство решило создать внутреннюю сеть для разведслужб.

Как сообщает The Daily Telegraph, со ссылкой на слова министра связи Ирана Реза Тагипура (Reza Taghipour) Иран планирует создать внутреннюю сеть для разведывательных ведомств. Такое решение связано с тем, что доступ государственным ведомств к Интернет поставит под угрозу национальную безопасность государства, если кибератаки на компьютерные системы Ирана продолжатся.

«Создание национальной разведывательной сети поспособствует защите ценных для нашей страны информации от сил, которые контролируют Интернет», - заявил Тагипур.

Министр отметил, что создание внутренней сети - всего лишь первая фаза проекта правительства Ирана. Весь проект должен быть осуществлен на полтора года. Противники проекта отмечают, что своими действиями правительство не намерено защищать национальную безопасность, а планирует ужесточить слежку за деятельность местной оппозиции в Интернет.

Стоит отметить, что на решение иранских властей повлияли случаи с распространением вирусов Flame и Stuxnet. Первый из них использовался для кибершпионажа, а второй для выведения из строя объектов инфраструктуры Ирана.

Google Now за три дня вычисляет, где ты живёшь

Пару недель назад компания Google представила новую версию операционной системы Android 4.1 с множеством разных нововведений, в том числе Google Now.

Что такое Google Now? Это «персональный поисковик», ваш личный агент, который умеет отвечать на незаданные вопросы. То есть вы достаёте из кармана телефон — а там уже написано, как сыграла ваша любимая команда, какая погода на улице и в какой ресторанчик вам лучше зайти по дороге.

Один из пользователей форума Reddit опробовал в деле новую разработку Google и даже слегка испугался. По его словам, система смогла за три дня безошибочно установить, где он живёт, хотя он вообще не вводил никаких поисковых запросов в Google и нигде не указывал свой адрес. Просто в какой-то момент он достал телефон из кармана — и тот неожиданно сообщил, по какому маршруту и за какое время добраться до дома, в том числе точно показал адрес дома.


По словам пользователя, это было совершенно неожиданно и странно. Потом он пришёл домой, открыл Google Maps на домашнем компьютере — и там тоже на карте уже появился значок его жилища.

Если подумать, то система определяет адрес довольно просто и логично. Android просто подсчитывает время, которое ты проводишь в каждой точке. Если ты вечер/ночь находишься 8-16 часов в одном и том же месте — это твой дом.


понедельник, 6 августа 2012 г.

Symantec: Ботсеть Grum уничтожена полностью


По данным экспертов, активность ботнета была сведена к нулю 19 июля.

Согласно сообщению антивирусной компании Symantec, работа ботсети Grum (третьей по размерам в мире) была окончательно остановлена. Как отмечают эксперты, данная сеть зараженных компьютеров генерировала не менее трети всего вредоносного трафика в сервисах электронной почты.

«Специалисты Symantec пристально наблюдали за ситуацией и отметили кардинальное снижение количества нежелательного почтового трафика, идущего от ботсети Grum. Около пяти часов утра 17 июля ботсеть разослала пакет из примерно 40 000 спам-сообщений. На протяжении следующего часа это количество сократилось до 30 000, еще спустя час – до 16 000, а чуть позже и до 11 000», - следует из пресс-релиза Symantec, присланного в редакцию SecurityLab.


По данным антивирусной компании, объемы рассылок продолжали заметно уменьшаться до 19 июля. Тогда сеть разослала лишь несколько нежелательных сообщений, после чего окончательно прекратила проявлять активность.

Совместная операция по отключению ботсети выполнялась специалистами из FireEye и Spamhaus. Symantec, в свою очередь, передает свои поздравления сотрудникам этих компаний и другим исследователям в сфере ИБ, которые были вовлечены в борьбу с ботнетом.

«Эксперты заключают, что ботсеть была уничтожена. Это хорошие новости для всех: пользователи отмечают снижение количества сообщений, попадающих в папку «спам», а администраторы – снижение нагрузки на серверы, где установлены системы фильтрации спама», - заключили в компании.

среда, 1 августа 2012 г.

Power Pwn - удлинитель для взлома локальных сетей


Это устройство предназначено для полного и подробного тестирования взломостойкости локальных сетей. Оно не только имеет внешний вид, но и исправно выполняет роль электрического удлинителя. Гаджет базируется на Debian 6, имеет целый пакет предустановленного хакерского софта, поддерживает туннелирование, и отслеживание программного обеспечения. В наличии модули связи Wi-Fi, Bluetooth, и 3G/GSM, 2 разъема Ethernet, 16 Гб встроенной памяти. Управление производится с помощью простого веб-интерфейса. В продаже новинка появится к 30 сентября. Цена составит $ 1295.

Идентификацию по сетчатке глаза вполне можно обмануть

На конференции по безопасности в Лас-Вегасе, Хавьер Галбалли рассказал, что возможно обмануть биометрическую систему сканирования сетчатки глаза, использовав синтезированные изображения реальных сетчаток.
Когда дело касается сбора и хранения цифровых «пальчиков» человека, уязвимость систем распознавания сетчатки глаза или изображений лица вызывает главную озабоченность.
Среди различных биометрических признаков, которые могут подойти для вычисления идентификации – например, отпечатки пальцев, лицо или голос, сетчатка глаза всегда считалась самой надёжной. Однако команда Галбалли показала, что даже традиционно считавшийся самым надёжным, этот метод идентификации, как оказалось, довольно чувствителен к взлому.
Впервые представленный на конференции исследователей вопросов безопасности проект использует синтезированные образы, которые совпадают с цифровыми кодами, относящимися к реальным сетчаткам.
Коды,  являющиеся производными уникальных характеристик сетчатки человека, содержат более 5 тысяч кусков информации, хранятся в биометрических базах данных и используются для идентификации людей, когда они помещают свой глаз перед сканнером. Распечатав воспроизводящее сетчатку глаза изображение на обычном принтере, исследователи смогли обмануть сканирующую систему, чтобы получить подтверждающее совпадение. Как выяснил Галбалли, при использовании такого метода можно обмануть систему в 50 и более процентах случаев.
Такое открытие не только выявляет огромную брешь в безопасности систем распознавания сетчатки глаз, но и доказывает, что одна из самых известных технологических фирм и подрядчик ФБР, компания B12 Technologies, ошибалась, когда написала на своём вебсайте о том, что биометрические шаблоны «нельзя воспроизвести, расшифровать, провести обратный инжиниринг или каким-либо образом манипулировать, чтобы раскрыть личность человека».

Источник