США (542) Россия (498) космос (482) экономика (346) политика (344) наука (343) технологии (340) гаджеты (338) фотография (334) транспорт (286) искусство (250) интернет (237) вооружение (218) правительство (213) мнение (210) животные (193) инф. безопасность (185) медицина (174) картинки (170) события (165) война (163) юмор (162) человек (161) Иран (158) персона (157) суд (157) право (154) энергетика (150) корпорации (144) Как? (142) музыка (137) религия (135) природа (129) история (122) Британия/Англия (120) здоровье (119) преступность (119) робототехника (119) еда (115) NG: Photo of the Day (111) Сирия (111) Apple (106) Эль Мюрид (104) экология (103) хакеры (102) дизайн (100) спорт (99) факты (98) рекорд (97) google (95) инфографика (95) археология (92) Китай (90) разное (89) курьёзы (87) наркотики (87) происшествия (84) психология (83) Япония (83) кино (82) секс (77) общество (76) Esquire (75) Путин (70) работа (70) Израиль (68) интервью (68) соц. сети (68) одежда/украшения/аксессуары (63) аналитика (62) премия (61) сооружения (60) Samsung (59) сделки (58) software (55) R.I.P. (54) шпионаж (54) связь (52) СМИ (51) Curiosity (50) Франция (50) чтение (49) архитектура (48) реклама (48) Германия (47) кризис (46) С ДР тебя (46) LEGO/игрушки (43) книга (40) коллайдер (40) Европа (38) коррупция (38) 3d печать (37) WikiLeaks (Ассанж) (37) аукцион (37) ООН (36) растения (36) часы (35) выборы (34) конкурс (33) Bitcoin (31) теория заговора (30) Австралия (29) Египет (25) компьютерные игры (25) Нидерланды (25) образование (24) Android (23) Иркутск (21) Швейцария (21) steampunk (20) путешествия (20) Северная Корея (20) Афганистан (19) террор (19) Турция (19) Украина (19) Италия (18) математика (18) Швеция (17) Индия (16) Канада (16) Слава Сэ (16) Испания (15) Южная Корея (15) время (14) Катар (14) Екатерина Безымянная (13) Палестина (13) Саудовская Аравия (13) исследование (11) Байкал (10) Норвегия (10) почта (10) Сталин (10) Грузия (9) Ирак (9) прогнозы (9) Белоруссия (8) Греция (8) Мексика (8) сделай сам (8) Шотландия (8) Ватикан (7) Куба (7) Тайвань (7) философия (7) Австрия (6) Гонконг (6) Дания (6) ЮАР (6) Бразилия (5) Венесуэла (5) Ирландия (5) Казахстан (5) Кипр (5) НЛО (5) Новая Зеландия (5) Перу (5) праздник (5) репортаж (5) G20 (4) Азербайджан (4) анекдоты и шутки (4) Вьетнам (4) Кения (4) коллекция (4) Ливан (4) НАТО (4) Пакистан (4) Сингапур (4) Филлипины (4) Чехия (4) Чили (4) Mr. Freeman (3) Zippo (3) Аргентина (3) Армения (3) Бельгия (3) Болгария (3) Венгрия (3) Дагестан (3) Исландия (3) Колумбия (3) Ливия (3) Мали (3) ОАЭ (3) Польша (3) Хорватия (3) Эквадор (3) Арктика (2) Африка (2) блог Лебедева (2) Боливия (2) Гватемала (2) Латвия (2) Малазия (2) Непал (2) Нигерия (2) окультизм (2) Пелевин (2) Португалия (2) Тайланд (2) Финляндия (2) G8 (1) Антарктика (1) Бирма (1) Гвинея (1) головоломка (1) Зимбабве (1) Индонезия (1) Иордания (1) Марокко (1) Монголия (1) Никарагуа (1) Румыния (1) Сербия (1) Сомали (1) Судан (1) Суринам (1) Таджикистан (1) Тибет (1) Тунис (1) Узбекистан (1) Эверест (1)

вторник, 31 июля 2012 г.

Бредли Меннинг: Правительство США подвергало меня пыткам


Один из главных информаторов WikiLeaks на протяжении 8 месяцев находился голым в пустой одиночной камере.

Как сообщает The Guardian, американский военнослужащий Бредли Меннинг (Bradley Manning), который подозревается в передаче WikiLeaks секретных документов, намерен доказать, что его подвергали пыткам. Для этого его защита требует, чтобы в суд был вызван для дачи показаний один из военных психологов.

Юристы, которые защищают Меннинга, подали ходатайство в военный суд на базе Fort Meade в Мериленде, в котором они запрашивают появление семи медицинских и других экспертов на очередных предварительных слушаниях дела, назначенных на 1 октября.

Защита подсудимого, которую возглавляет Дэвид Кумбс (David Coombs), намерена попытаться сбросить с Меннинга все 22 обвинений на основании того, что он подвергался нелегальному досудебному обращению, которое нарушает конституционный запрет на жестокие и необычные наказания.

Напомним, что Бредли Меннинг обвиняется в обеспечении крупнейшей утечки государственных секретов в истории США, в результате которой на Wikileaks были опубликованы сотни тысяч дипломатических телеграмм, отправленных с американских посольств, а также военные журналы из Афганистана и Ирака.

После ареста в мае 2010 года на военной базе вблизи Багдада молодой солдат был переправлен в США и содержался под стражей на военной базе.

По словам Кумбса, на протяжении 8 месяцев Меннинг содержался в чрезвычайно тяжёлых условиях. Представители армейского командования заявляют, что тяжелые условия были обеспечены для его защиты от возможного незаконного физического воздействия со стороны других военнослужащих.

Юрист намерен привести в суде показания военного психиатра, который несколько раз рекомендовал тюремщикам Меннинга облегчить его пребывание под стражей. Так, согласно советам психиатра, Меннинг не должен был содержаться в пустой одиночной камере полностью голышом.

В ходатайстве защиты говориться, что если военный психолог предстанет перед судом, он засвидетельствует, что на его запрос об изменении условий содержания Меннинга, ему отвечали: «Мы будем делать то, что захотим».
Исследователь создал вирус для периферийных устройств компьютера


Новое вредоносное ПО Rakshasa способно скомпрометировать целевую систему при загрузке, не оставляя следов на жестком диске.

Согласно заявлению исследователя информационной безопасности Джонатана Броссарда (Jonathan Brossard), ему удалось создать POC-код для бэкдора, способного переписать BIOS и скомпрометировать операционную систему компьютера во время процесса загрузки, не оставляя следов на жестком диске. Об этом сообщает Computerworld.

Броссард, являющийся генеральным директором французской антивирусной компании Toucan System, продемонстрировал действие своего вредоносного приложения Rakshasa в ходе выступлений на конференциях Defcon и Black Hat.

Отметим, что вредоносное приложение, получившее свое название в честь демона из индуистской мифологии, является не первым примером вредоносного ПО, созданного для проведения атаки на BIOS. Тем не менее, оно является уникальным из-за использования новых методов атаки, позволяющих увеличить устойчивость Rakshasa к антивирусам и понизить шансы обнаружения.

В ходе атаки вирус заменяет BIOS материнской платы, но способен также инфицировать прошивку других периферийных устройств, в том числе сетевой карты или CD привода.

В ходе своего выступления Броссард подчеркнул, что Rakshasa был создан на базе программного обеспечения с открытым исходным кодом. В частности использовалась комбинация ПО Coreboot и SeaBIOS, являющихся альтернативными продуктами, работающими на различных материнских платах от многих производителей. Кроме того, был использован код прошивки для загрузки по сети от компании iPXE.

Все эти компоненты были модифицированы таким образом, чтобы вирус не выдавал своего присутствия на системе во время процесса загрузки. Так, Coreboot способен использовать пользовательские заставки для имитации некоторых BIOS-ов.

Кроме того, по словам Броссарда, вирус способен самостоятельно восстанавливать себя на зараженной машине. Это возможно из-за особенностей современной архитектуры компьютера, которая предоставляет каждому периферийному устройству равные права доступа к оперативной памяти.

«CD привод может очень хорошо контролировать сетевую карту», - пояснил эксперт.

Это значит, что даже после восстановления исходного BIOS-а, вредоносная прошивка, хранящаяся на сетевой карте или CD приводе, способна заново инфицировать систему.

По словам Броссарда, создавая Rakshasa, он хотел доказать, что подобные бэкдоры являются практичными и могут быть установлены на ПК в ходе его доставки до конечного потребителя. Он также отметил, что большинство компьютеров, в том числе Mac, были изготовлены в Китае, и проследить за процессом производства комплектующих зачастую невозможно.

Также исследователь сообщил, что удаленные атаки при помощи Rakshasa не являются практичными, поскольку атакующему предварительно необходимо будет получить системные привилегии. Более того, некоторые PCI устройства имеют физический переключатель, положение которого должно быть изменено перед прошивкой.

Неуловимость вируса обеспечивается тем, что прошивка iPXE, работающая на сетевой карте, загружается до операционной системы и способна заразить ее до запуска антивирусных продуктов.

Ряд известных вредоносных программ хранят код буткита на жестком диске в физических секторах для главной загрузочной записи (master boot record, MBR), что делает его легким для обнаружения специалистами по компьютерной криминалистике. Rakshasa использует iPXE прошивку для загрузки буткита с удаленного компьютера и загружает его в память при каждой загрузке компьютера.

«Мы никогда не затрагиваем файловую систему», - подчеркнул Броссард. Так, если отдать жесткий диск на экспертную проверку, вирус обнаружен не будет.

После того, как буткит внес вредоносные изменения в ядро операционной системы, он может быть выгружен из памяти. Это значит, что анализ оперативной памяти компьютера также может оказаться бесполезным.

Ознакомиться с подробными пояснениями Броссарда можно здесь .

понедельник, 30 июля 2012 г.

Самодельное устройство для взлома гостиничных замков

Самодельное устройство для взлома гостиничных замков

Cody Brocious, который работает над Boot to Gecko, представил на ежегодной конференции Black Hat в Лас-Вегасе устройство для взлома замков, открывающихся с помощью карточки (такие часто применяют в отелях). Он показал собственное изобретение, обошедшееся в 50 долларов. Пока устройсво работает только на замках Onity. Подобный взлом стал возможным благодаря DC-гнезду на нижней стороне замка, которое используют для перепрограммирования двери. Через него можно получить прямой доступ к памяти,где хранится цифровой ключ, необходимый для высвобождения защелки. В конечном итоге, исходный код и дизайн взламывающего устройства на аппаратной платформе Arduino будут опубликованы вместе с пояснением, как работают замки Onity и почему они небезопасны. Есть надежда, что их производители повысят безопасность своего товара.

Источник

пятница, 29 июня 2012 г.

Apple обвиняют в сборе образцов речи пользователей при помощи Siri


По словам исследователей, голосовой помощник записывает голосовые команды пользователя и отправляет собранные данные на сервер компании.

Как отмечают специалисты, Apple не занимается сбором данных о своих пользователях. На серверах корпорации не записываются имена, или отпечатки пальцев владельцев «яблочных» гаджетов.

По данным MIT Technology Review, голосовой помощник Siri оборудован функцией записи голоса пользователя, которая впоследствии отправляется производителю.

Эксперты сообщают, что собранные образцы речи пользователей могут стать отличной мишенью дляхакеров, поскольку по голосу можно так же идентифицировать пользователя, как, например, по отпечаткам пальцев.

Как отмечает исполнительный вице-президент Кембриджской компании Raytheon BBN Technologies Прем Натараян (Prem Natarajan), данные, по которым можно идентифицировать пользователя, должны оставаться в устройстве. По его словам, устройство должно передавать Apple «особенности речи, а не саму речь». «Несмотря на то, что подобное решение будет создавать дополнительную нагрузку на процессор и аккумулятор устройства, оно не должно повлиять на качество записи речи. Я думаю, что не имея доступа к полному голосовому сигналу, компания сможет избежать обвинений в несанкционированном сборе конфиденциальных данных», - отмечает Натараян.

По словам пресс-секретаря Apple Труди Мюллер (Trudy Muller), Siri действительно записывает речь пользователя, но только в том случае, если пользователь произносит конкретную фразу «Какая сейчас погода» («What's the weather now?»). Эта запись используется только при тестировании помощника, для того, чтобы Siri понимал и распознавал запросы пользователя. Что касается сбора голосовых данных, то Мюллер отметила, что компания Apple очень серьезно относится к обеспечению безопасности данных пользователей, и помощник Siri не способен собирать образцы речи, а тем более отправлять их через Интернет в незашифрованном виде на серверы компании. Siri получает доступ к списку контактов пользователя, определяет его местонахождение, а также сканирует список аудиозаписей для того, чтобы иметь возможность отвечать на запросы владельца цифрового устройства.

четверг, 28 июня 2012 г.

HeadHunter: Сотрудники боятся слежки со стороны работодателей


Организация HeadHunter (HH) провела исследование, результаты которого показали, что приблизительно треть (30%) сотрудников подозревают, своих работодателей в скрытной слежке на рабочем месте. Наибольшее количество людей с подобным предположением встречаются среди топ-менеджеров (40%), после них второе почетное место занимают представители сферы «Наука/Образование» (17%).


Исследователи отметили, что чем выше доход у сотрудника, тем выше вероятность его подозрений в слежке со стороны начальства.

12% опрошенных HH имели проблемы по причине того, что работодатель получал доступ к их личной переписке, истории посещения web-страниц и пр. Так, 44% сотрудников из вышеуказанной категории были пойманы при поиске новой или альтернативной работы, а 43% общались с друзьями в рабочее время.

Чаще всего подобное «разоблачение» заканчивается неприятным разговором (63%). Довольно редко перехват личных данных приводит к увольнению сотрудника (8%), еще реже к штрафу (4%) или лишению премии (4%).

Практически каждый второй сотрудник (44%), заподозривший за собой слежку, ограничил способные его скомпрометировать действия на рабочем месте, либо пытается усложнить процесс слежки за ним. Например, 29% респондентов стараются не общаться на нерабочие темы при помощи IM служб, 16% очищают историю просмотра web-страниц, а 8% опрошенных шифруются при общении с приятелями на посторонние темы.

У большей части опрошенных (69%) возможность слежки со стороны работодателя не вызывает никаких эмоций. При этом часть респондентов в случае обнаружении слежки готова уволиться (8%), либо подать в суд (5%).

С исследованием HH можно ознакомиться здесь.

Исследование показало, что чем выше у сотрудника доход, тем с большей вероятностью он заподозрит своих сотрудников в слежке.

среда, 27 июня 2012 г.

Правительственные сайты Японии – новая мишень Anonymous


Anonymous нацелились на правительственные сайты Японии после принятия нового антипиратского закона.

Участники хакерской группы Anonymous инициировали операцию OpJapan, в рамках которой будут проводиться DDoS-атаки на правительственные сайты Японии. Такие действия хакеров вызваны принятием в государстве нового антипиратского закона.

Согласно новому законодательству, незаконный обмен материалами, защищенными авторскими правами, может повлечь за собой тюремное заключение сроком до двух лет, а также штраф на сумму до £15 982.

В официальном заявлении Anonymous говорится : «Япония, которая является домом для крупнейших инноваций на протяжении долгого времени, решила пойти на поводке у отрасли, борющейся с пиратством и нарушением авторских прав. Мы, Anonymous, уверены, что это приведет к большому количеству тюремных заключений невинных граждан, и никак не решит проблему нарушения авторских прав».

От DDoS-атак Anonymous уже пострадали сайты Министерства финансов Японии, Либеральной демократический партии государства, а также портал Верховного суда Японии.

ФБР накрыло международную сеть интернет-мошенников

Предотвращенный ущерб американские спецслужбы
 оценили более чем в 200 млн долларов
 
Власти США сообщили об аресте 24 человек, подозреваемых в финансовом интернет-мошенничестве.
Операция по захвату злоумышленников прошла в 13 странах мира.
В течение двух лет ФБР собирало информацию о сети хакеров, торгующих крадеными данными кредитных карт.12 предполагаемых киберпреступников были арестованы в США, еще шестеро - в Британии.
Поймать их удалось с помощью подставного интернет-форума, который выполнял роль "черного рынка".
До 40 лет тюрьмы
Известно, что все арестованные – мужчины от 18 до 25 лет.
Некоторым из них в перспективе может грозить до 40 лет тюремного заключения.
Один из задержанных, Мир Ислам, известен в хакерских кругах под ником JoshTheGod.
Его обвиняют в продаже 50 тысяч украденных номеров кредитных карт.
В целом предотвращенный ущерб, по данным американских спецслужб, составляет свыше 200 миллионов долларов.

В Apple перестали говорить, что «Маки» не заражаются вирусами

Довольно долго в Apple говорили, что «Маки» не заражаются компьютерными вирусами. Это, в принципе, было вполне справедливое утверждение до недавнего времени, в основном потому, что вирусов для компьютеров Apple практически не было. Однако в последнее время, когда обнаруживаются крупные маковские ботнеты, это утверждение выглядит достаточно лукаво. В Apple, вроде бы, это поняли.


Долгое время на сайте компании в секции «Вы полюбите Mac» было написано крупными буквами «Они не заражаются компьютерными вирусами». Теперь же эту фразу заменили другой — «Созданы быть безопасными» (впрочем, на российской версии сайта продолжает висеть старый слоган).

Также изменился и заголовок статьи о безопасности — с «Защита ваших данных. Без вашего участия» на «Безопасность встроена» (опять же, на российском сайте всё по-старому).

Онлайн-энциклопедия, которая пишет сама себя


По заказу DARPA военный подрядчик Raytheon BBN создал компьютерную систему, которая автоматически составляет досье на граждан и организации, собирая информацию из открытых источников. Фактически, эта программа делает то же самое, что и армия редакторов Википедии — изучает средства информации, извлекает из них новые факты и дописывает их в энциклопедическую статью со ссылкой на источник информации. Только всё делается автоматически.

Прототип уже работает на сервере Raytheon BBN, он собирает информацию с 40 источников на английском, китайском и арабском языках. Представители разведывательных служб уже начали тестирование. Сдача окончательной версии системы должна состояться до конца текущего года: в итоге она будет автоматически обрабатывать сотни новостных сайтов на всех основных языках мира, а в идеале — даже распознавать текст из телевизионного эфира, так что к ней можно подключить и телевидение.
Скриншот одной из страниц проекта, разработанного Raytheon BBN
Заказчики из Пентагона надеются, что новая программа станет основой для универсальной разведывательной системы, которая поможет быстро получить первичную информацию по людям и организациям. При этом очевидно, что компьютер не может отделять важное от второстепенного, не распознаёт шутки или очевидную ложь, не способен выделять ключевые факты, а иногда такая система будет выдавать абсолютный бред. Так что подобные разработки ещё нескоро выйдут на «человеческий» уровень качества.

Естественно, в открытых источниках информации содержится только базовая информация об объектах слежения, секретные сведения туда попадают крайне редко. Так что эта программа может играть лишь вспомогательную роль для разведывательных служб. Но, как и Википедия, она идеально выполняет функцию «поверхностного осведомителя». Система умеет также находить связи между объектами и расставлять перекрёстные ссылки на вики-страницах.

Кроме Raytheon BBN, аналогичные системы извлечения знаний разрабатывают компании SRI International и IBM.

Банковские мошенники в 2011 году похитили более $78 млн.


Исследователи с разных стран подтверждают распространение однотипных схем банковского мошенничества по всему миру.

Согласно сообщению информационного агентства Reuters, исследователи разных антивирусных компаний, а также разработчики программного обеспечения сообщают, что в прошедшем году злоумышленники атаковали более 60 банков, используя вредоносные программы Zeus и SpyEye.

Согласно заявлению экспертов, в то время, как предыдущие версии вредоносного ПО специализировались на компрометации учетных данных, последние вирусы автоматически перечисляют денежные средства жертв на счета злоумышленников.

«Это похоже на начало использования новой техники», - отметил Крейг Прис (Craig Priess) - вице-президент компании Guardian's, специализирующейся на защите банков.

Вредоносная программа умеет «обходить» систему безопасности банка, а также не перечисляет денежные средства одновременно с нескольких счетов жертв на один, чтобы банковские специалисты не могли заподозрить проникновение.

Согласно сообщению экспертов Trend Micro, подобные атаки были зафиксированы в Германии, Италии и Великобритании.

Специалисты Guardian's и McAfee отмечают активность подобной программы в США, Колумбии и Нидерландах.

«Создатель этой системы кражи денег должен быть осведомлен с внутренней работой банков», - заявил начальник исследовательского отдела McAfee Дэйв Маркус (Dave Marcus).

вторник, 26 июня 2012 г.

Хакеры похищают из Российских банков 10-20 млн. руб. ежемесячно


В 2013 году кредитные учреждения обяжут компенсировать своим клиентам потери, понесенные в результате атаки хакеров.

Как сообщает CNews со ссылкой на генерального директора компании «Аладдин Р.Д.» Сергея Груздева, средняя сумма ущерба, причиняемого юридическим лицам, использующим системы дистанционного банковского обслуживания (ДБО), составляет порядка 300-400 тысяч рублей за одну хакерскую атаку. При этом за день в России злоумышленники осуществляют около 50 попыток хищения средств.

«За два последних года мы видим экспоненциальный рост числа атак на системы ДБО. Атакам подвергаются клиенты ДБО практически каждого российского банка», - поясняет Груздев.

По его словам, в большинстве случаев юридические лица не обращаются в правоохранительные органы в связи с тем, что подобные суммы не являются критическими, а практика расследования подобных преступлений показывает крайне низкие результаты.

Вместе с тем, по неофициальным данным компании «Андэк», в результате среднестатистической кражи со счетов физических лиц, использующих системы ДБО, похищается от 30 рублей до 50 тысяч рублей (заработная плата или ее остатки).

«Для юрлиц попытки списаний измеряются цифрой от 500 тысяч рублей и выше. По обобщенному мнению экспертного банковского и околобанковского сообщества, ежемесячный ущерб от атак на все системы ДБО можно смело оценивать в 450–500 миллионов рублей. Пиковый дневной ущерб по всем банкам достигал 90 миллионов рублей», - сообщил эксперт компании «Андэк» Олег Глебов.

Кроме того, специалист отметил, что в настоящий момент вся информация о хищениях в ДБО является конфиденциальной и, как правило, банки ее не разглашают. По его словам, в скором времени ЦБ РФ выдаст соответствующие указания, обязывающие российские банки предоставлять официальную статистику.

Более того, в 2013 году власти должны ввести некоторые изменения в законодательство, что позволит лицам, пострадавшим от хакерских атак, требовать от банка компенсации в ряде случаев. Речь идет о законе «О национальной платежной системе», который вступит в силу с 1 января 2013 года. Одна из его статей обязывает банки информировать клиентов об операциях со счетом, а, в случае перевода денежных средств без подтверждения клиента, кредитная организация должна будет возместить ущерб.

понедельник, 25 июня 2012 г.

День, когда Stuxnet умер

Глубоко внутри конфигурационных блоков Stuxnet запрятана переменная из восьми байт, которая указывает на 24 июня 2012 года. Это день, когда подсистема репликации вируса через LNK перестаёт работать, так что червь прекращает заражать USB-флэшки.


Упомянутая переменная, в которой хранится «дата смерти», показана на скриншоте: байты “00 c0 45 4c 9c 51 cd 01” означают 24 июня 2012 года в стандартном 64-битном формате меток времени Windows.

В данный момент выявлено три разновидности Stuxnet, которые были запущены в разное время. Первый известный вариант был запущен 23 июня 2009 года в 4:40 GMT, второй вариант — 28 июня, а третий — 7 июля 2009 г. Все они прекращают работу в один день, ровно через три года после запуска первой волны.

Впрочем, история Stuxnet закончилась гораздо раньше, чем на это рассчитывали американские и израильские спецслужбы, которые инициировали распространение вируса. Эксплойт Stuxnet MS10-061 перестал работать ещё 1 июня 2011 года. Но мало кто сомневается, что специалисты, работающие на правительство, сейчас трудятся над созданием и внедрением новых, ещё более изысканных, инструментов кибервойны.

В Сети появилось приложение, считывающее данные с бесконтактных карт


Разработанный с целью предупреждения продукт содержит открытый код, который мог попасть в руки злоумышленникам.

Немецкий разработчик средств кибербезопасности Томас Скора (Thomas Skora) разместил в Интернет-магазине Google Play приложение, способное считывать информацию с бесконтактных кредитных карт при помощи Android-устройств. Приложение собирает конфиденциальную информацию с карты, используя радиосвязь ближнего радиуса действия (Near Field Communications, NFC).

Как сообщает SC magazine, Скора опубликовал данное приложение в целях технической демонстрации того, каким образом с бесконтактных карт может похищаться конфиденциальная информация.

Приложение было вскоре удалено с официального сайта Google Play, однако, его копии все-еще остаются в открытом доступе на различных ресурсах.

Отметим, что приложение Paycardreader, для работы которого требуется Android-устройство с поддержкой NFC, прошло тестирование на немецких платежных системах PayPass Mastercard и GeldCarte.

Российское правительство недовольно Интернетом

В начале этой недели (18-19 июня) состоялось мероприятие, которое осталось за рамками внимания российских СМИ, в Дублине прошла конференция ОБСЕ по вопросам свободы в Интернете, никаких документов на ней принято не было, но зато стали известны позиции правительств стран-членов ОБСЕ, думаю, Вам будет интересно узнать российскую позицию, к сожалению, ничего приятного Вам сообщить не могу, прошу не очень сильно материться в комментариях к этому топику. Далее видео с выступлением представителя России.


P.S. Почему-то МИД Ирландии меня не пригласил на эту конференцию лично представлять Казахстан, хотя наша организация единственная в Казахстане серьезно занимается этой тематикой, а я отвечаю, как раз, за это направление, и несмотря на то, что, возможно, я стал инициатором проведения самой этой конференции. В 2010 году я на Альтернативном саммите ОБСЕ в Астане предложил провести конференцию по данной тематике следующему председателю ОБСЕ, тогда председательство переходило к Литве, но Литва не провела соответствующую конференцию, хотя я предлагал гораздо более конкретную для неё повестку. Зато место проведения конференции в Дублине обеспечило участие в ней представителей Google и Facebook, чьи европейские штаб-квартиры, как раз, и расположены в Дублине. Но нашу организацию Общественный фонд «Liberty» представляла Дина Байдилдаева, известная интернет-аудитории вот по этому ролику: www.youtube.com/watch?v=wyu5nPEhtYk, очевидно, предпочли пригласить самого известного в Казахстане видеоблоггера.

В Голландии хотят легализовать DDoS-атаки


В партии настаивают на том, что это такая же правомерная форма протеста, как пикет, забастовка или демонстрация.Голландская лево-либеральная политическая партия «Демократы 66» предлагает легализовать DDoS-атаки . В партии настаивают на том, что это такая же правомерная форма протеста, как пикет, забастовка или демонстрация. Представитель партии Кеес Верховен считает, что такая легализация возможна, если обязать протестующих согласовывать время и сроки проведения онлайн-акции протеста заранее, как это делается в случае традиционных протестных действий.

Политические DDoS-атаки становятся всё более распространённым способом выражения протеста в интернете. Благодаря таким инструментам как LOIC , участвовать в них может любой желающий. Сегодня в Нидерландах, как и во многих других странах, участие в DDoS-атаке преследуется законом, как преднамеренное нарушение работы компьютерных систем. «Демократы 66» не уточняют, по каким критериям будет различаться легальный и нелегальный DDoS, будет ли считаться преступлением использование ботнетов и других «спецсредств», если об акции жертва была предупреждена заранее, или активистам придётся действовать исключительно вручную.

Если предполагается, что хотя бы ограниченный набор инструментов, например JavaScript-версия LOIC, будет разрешён, то речь идёт о фактической легализации отдельных форм кибероружия, сообщает habrahabr.ru.

четверг, 21 июня 2012 г.

Apple патентует технику обмана Большого брата

Компания Apple получила патент США на «технологию замусоривания данных» (Techniques to pollute electronic profiling) — метод для маскировки информации о пользователях.

Технология предусматривает создание «клонов» для реальных пользовательских профилей. Для каждого «клона» создаётся фальшивый список интересов, номер телефона, адрес электронной почты, кредитная карточка и так далее. Клон совершает в сети множество внешне осмысленных действий, чтобы замусорить базу данных в системе наблюдения. Предполагается, что действия настоящего пользователя затеряются в этом шуме, так что злоумышленник не сможет составить правдивый профиль на человека. В качестве «злоумышленника» может выступать любое лицо, которое шпионит за пользователями: государство, рекламные агентства, киберпреступники и т.д. В общем, Большой брат.

Вообще то, метод data-poisoning был известен и раньше, так что не совсем понятно, почему патентное ведомство США решило удовлетворить заявку компании Apple и выдать-таки патент. В случае какого-либо судебного разбирательства этот патент, скорее всего, признают не имеющим юридической силы. Но если оставить в стороне недостатки нынешней патентной системы, то интересен сам факт, что компания Apple заинтересовалась и, вероятно, собирается применять на практике технологию сокрытия пользовательских данных от профилирования.

Вполне возможно, что Apple стремится не столько защитить пользователей от слежки со стороны государства (Большой брат в классическом понимании), сколько хочет защитить свою базу пользователей от конкурентов, таких как Google. С другой стороны, во вступительной части патентной заявки они упоминают роман Оруэлла «1984», системы массовой слежки за гражданами со стороны государства и электронного профилирования.


Новые системы создания 3D карт могут сделать частную жизнь публичной


Карты будут создаваться с использованием технологий сопоставимых с военными самолетами-разведчиками.

Американский сенатор Чарльз Шумер (Charles Schumer) выразил свою обеспокоенность относительно новых систем создания карт местности в трехмерном изображении от Appleи Google. По его словам, данные технологии могут ущемлять права пользователей на частную жизнь. В связи с этим сенатор направил главам компаний Тиму Куку (Tim Cook) и Ларри Пейджу (Larry Page) открытое письмо с просьбой пересмотреть методы внедрения данных систем.

«Путем сбора детальных снимков людей в местах уединения, к примеру, около бассейна, во дворе или в квартирах с просматриваемыми окнами, эти программы создают угрозу обнародования частной жизни, - пояснил Шумер. - Нам необходимо прямо сейчас нажать кнопку паузы и разобраться в том, как мы можем защитить неприкосновенность частной жизни пользователей без чрезмерного ограничения технологического прогресса».

По данным сенатора, новые карты будут создаваться с использованием технологий, сопоставимых с военными самолетами-разведчиками, на снимках которых различимы объекты размером не менее 10 сантиметров. Такая точность может позволить преступникам заглядывать в дома или создать чертежи правительственных зданий.

Шумер призывает Google и Apple уменьшить эти риски путем реализации ряда рекомендаций правительства. К примеру, уведомлять соответствующие организации до публикации их изображений, размывать лица людей попавших в кадр и т.п.

В Google, в свою очередь, сообщили, что понимают суть претензий, но не могут с ними согласиться. Новое 3D изображение, по их словам, не будет предоставлять больше информации чем двухмернные карты. Поисковый гигант также уверяет, что аэрофотоснимки будут не достаточно четкими, чтобы создать проблемы.

Мировые расходы на ИБ выросли до $19 млрд

Рынок корпоративных систем в области информационной безопасности продолжает расти. Пооценке AMI Partners, расходы на ИБ достигли 19 миллиардов долларов в год.

Некоторые специалисты выражают удивление, что расходы на защиту от взломов и хакерских атак гораздо выше, чем ущерб от взломов и атак. Это можно объяснить завышенными страхами корпоративных заказчиков насчёт того, что при ослаблении систем безопасности ущерб вырастет многократно, при этом используются изысканные методики оценки потенциального ущерба. Подробнее см. «Бизнес по продаже страха».

Расходы на информационную безопасность, тем временем, продолжают расти, поскольку появляются всё новые угрозы, от которых компании стараются защититься, устанавливая программные решения. Среди новых угроз — так называемый BYOD (Bring-your-own device), то есть использование сотрудниками на рабочем месте собственных мобильных устройств: ноутбуки, мобильные телефоны. Зачастую мобильный телефон используется одновременно и в личных целях, и для хранения корпоративной информации. В этом случае компания рискует столкнуться с утечкой данных, если сотрудник потеряет свой личный телефон, что постоянно происходит. Для устранения утечки нужны продвинутые решения по виртуализации, с помощью которых корпоративная информация надёжно изолируется на мобильном устройстве, и возможность удалить информацию в дистанционном режиме после потери телефона.

По информации аналитиков, наметилась тенденция по внедрению «облачных» сервисов в сфере ИБ, сейчас их доля составляет 16.8% в общем объёме рынка, но в ближайшие пять лет прогнозируется постоянный рост в среднем на 10% в год, так что к 2016 году доля облачных решений на рынке информационной безопасности может достигнуть 23,8%.


среда, 20 июня 2012 г.

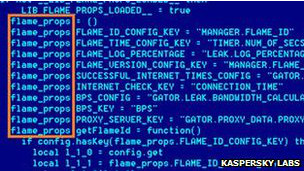
Washington Post: вирус Flame разработали США и Израиль

Компьютерные эксперты называют вирус
Flame самым мощным в истории
 
Обвинения в том, что США и Израиль совместно создали компьютерный вирус Flame, были озвучены газетой Washington Post.

Она ссылается на неназванное "западное должностное лицо, владеющее информацией по этой теме" в качестве своего источника.

Его задачей было "замедлить ядерную программу Ирана, уменьшить необходимость проведения военной операции и продлить время для переговоров и санкций", - сообщает газета.О вирусе Flame стало известно в конце мая - после того, как Международный союз телекоммуникаций ООН (ITU) попросил о помощи в обнаружении вируса, который похищал большие объемы секретной информации с большого числа компьютеров на Ближнем Востоке.

Рейтер сообщил, что некоторые нынешние и бывшие представители служб американской национальной безопасности рассказали агентству, что США принимали участие в создании вируса.

Би-би-си не может подтвердить или опровергнуть данные заявления.
Серьезная киберсила

Предполагается, что о существовании Flame стало известно, когда иранские серверы были выведены из строя в апреле после вирусной атаки на главные нефтехранилища.

Компания Касперского затем сообщила о 189 случаях нападений в Иране, 98 – в Израиле и Палестине, и 32 – в Судане.

"Бывший высокопоставленный работник служб безопасности США", пожелавший остаться неназванным, сообщил Washington Post: "Flame лишь подготавливает поле битвы для последующей секретной операции".

Иран заявляет, что он теперь в состоянии защитить себя от вирусных атак и вычистить "зараженные" компьютеры.

После случившегося страна может начать разрабатывать собственную программу киберзащиты высокого уровня, сказал в интервью Би-би-си научный сотрудник Королевского института оборонных исследований Марк Филипс.

"Иран будет ощущать себя в блокаде после многочисленных попыток атаковать его (ранее был обнаружен вирус Stuxnet) и будет стремиться укрепить свою компьютерную защиту, - сказал он. – Чем лучше удается обнаруживать кибератаки, тем проще потом самому организовывать нападения на чужие компьютерные системы. Тот урон, который Ирану нанесли вирусы Stuxnet и Flame, поможет ему самому стать серьезной киберсилой, что, конечно, не входило в планы разработчиков вирусов".

Эксперты по безопасности компьютерных систем называют Flame одним из самых мощных компьютерных вирусов за всю историю, из чего можно предположить, что за созданием Flame стоит государство, а не группа киберпреступников.

3D-интерфейс для кибервойны


Японский проект Daedalus воплотил в жизнь фантазии голливудских режиссёров: сетевой трафик визуализируется в реальном времени в трёхмерном интерфейсе. Центральный шар — это интернет, а синие кольца по периметру — корпоративные сети. Оператор видит все типы трафика, которые возникают в системе, и может переключаться между несколькими режимами просмотра.

Daedalus представляет собой систему раннего реагирования и интерфейс для просмотра данных со 190 тыс. японских IP-адресов, которые отслеживаются рамках сети наблюдения Darknet Observation Network, созданной инженерами Национального института информационных и коммуникационных технологий Японии (NICT).

Каждое кольцо представляет собой корпоративную сеть, где синий фрагмент отражает используемые IP-адреса, а чёрные участки — неиспользуемые IP-адреса. Рядом с соответствующими IP-адресами показываются жёлтые пиктограммы для конкретных угроз (например, обмен пакетами между активными и неактивным IP-адресами указывает на распространение вируса). По нажатию на пиктограмму выводится подробная информация.

Данная технология будет передана частной компании Clwit, которая займётся её коммерческой эксплуатацией. Daedalus бесплатно раздают учреждениям образования, которые добавляют информацию в центральную базу IP-адресов для мониторинга.