США (542) Россия (498) космос (482) экономика (346) политика (344) наука (343) технологии (340) гаджеты (338) фотография (334) транспорт (286) искусство (250) интернет (237) вооружение (218) правительство (213) мнение (210) животные (193) инф. безопасность (185) медицина (174) картинки (170) события (165) война (163) юмор (162) человек (161) Иран (158) персона (157) суд (157) право (154) энергетика (150) корпорации (144) Как? (142) музыка (137) религия (135) природа (129) история (122) Британия/Англия (120) здоровье (119) преступность (119) робототехника (119) еда (115) NG: Photo of the Day (111) Сирия (111) Apple (106) Эль Мюрид (104) экология (103) хакеры (102) дизайн (100) спорт (99) факты (98) рекорд (97) google (95) инфографика (95) археология (92) Китай (90) разное (89) курьёзы (87) наркотики (87) происшествия (84) психология (83) Япония (83) кино (82) секс (77) общество (76) Esquire (75) Путин (70) работа (70) Израиль (68) интервью (68) соц. сети (68) одежда/украшения/аксессуары (63) аналитика (62) премия (61) сооружения (60) Samsung (59) сделки (58) software (55) R.I.P. (54) шпионаж (54) связь (52) СМИ (51) Curiosity (50) Франция (50) чтение (49) архитектура (48) реклама (48) Германия (47) кризис (46) С ДР тебя (46) LEGO/игрушки (43) книга (40) коллайдер (40) Европа (38) коррупция (38) 3d печать (37) WikiLeaks (Ассанж) (37) аукцион (37) ООН (36) растения (36) часы (35) выборы (34) конкурс (33) Bitcoin (31) теория заговора (30) Австралия (29) Египет (25) компьютерные игры (25) Нидерланды (25) образование (24) Android (23) Иркутск (21) Швейцария (21) steampunk (20) путешествия (20) Северная Корея (20) Афганистан (19) террор (19) Турция (19) Украина (19) Италия (18) математика (18) Швеция (17) Индия (16) Канада (16) Слава Сэ (16) Испания (15) Южная Корея (15) время (14) Катар (14) Екатерина Безымянная (13) Палестина (13) Саудовская Аравия (13) исследование (11) Байкал (10) Норвегия (10) почта (10) Сталин (10) Грузия (9) Ирак (9) прогнозы (9) Белоруссия (8) Греция (8) Мексика (8) сделай сам (8) Шотландия (8) Ватикан (7) Куба (7) Тайвань (7) философия (7) Австрия (6) Гонконг (6) Дания (6) ЮАР (6) Бразилия (5) Венесуэла (5) Ирландия (5) Казахстан (5) Кипр (5) НЛО (5) Новая Зеландия (5) Перу (5) праздник (5) репортаж (5) G20 (4) Азербайджан (4) анекдоты и шутки (4) Вьетнам (4) Кения (4) коллекция (4) Ливан (4) НАТО (4) Пакистан (4) Сингапур (4) Филлипины (4) Чехия (4) Чили (4) Mr. Freeman (3) Zippo (3) Аргентина (3) Армения (3) Бельгия (3) Болгария (3) Венгрия (3) Дагестан (3) Исландия (3) Колумбия (3) Ливия (3) Мали (3) ОАЭ (3) Польша (3) Хорватия (3) Эквадор (3) Арктика (2) Африка (2) блог Лебедева (2) Боливия (2) Гватемала (2) Латвия (2) Малазия (2) Непал (2) Нигерия (2) окультизм (2) Пелевин (2) Португалия (2) Тайланд (2) Финляндия (2) G8 (1) Антарктика (1) Бирма (1) Гвинея (1) головоломка (1) Зимбабве (1) Индонезия (1) Иордания (1) Марокко (1) Монголия (1) Никарагуа (1) Румыния (1) Сербия (1) Сомали (1) Судан (1) Суринам (1) Таджикистан (1) Тибет (1) Тунис (1) Узбекистан (1) Эверест (1)

среда, 20 июня 2012 г.

Киберпреступления стоят меньше, чем борьба с ними

Первое систематическое исследование проблемы ущерба от киберпреступлений, проведённое учёными из Кембриджского университета (Великобритания), показало, что стоимость защиты от них может с лихвой перекрыть ваши финансовые потери от самой угрозы. По крайней мере такова сегодняшняя ситуация в мире в целом.

На основании собственных измерений прямых и косвенных убытков от киберпреступлений и стоимости антивирусов и иных видов защиты авторы работы полагают, что мы должны меньше тратить на предупреждения такого рода угроз и больше — на поимку преступников.
Размах киберпреступности в Соединённом Королевстве
меркнет на фоне масштабов продаж антивирусов и прочих трат на
борьбу с мифическими хакерами. (Иллюстрация 
jacob.)

Как обнаружили учёные, многие предыдущие оценки стоимости ущерба от киберпреступлений просто не учитывали тех или иных факторов, а значимость других преувеличивали. Так, специализированное изыскание «дочки» BAE Systems компании Detica вывело цифру потерь от киберпреступлений в Великобритании в £27 млрд (за $50 млрд!) ежегодно. При этом методология расчёта является весьма сомнительной, а стоимости затрат на антивирусное обеспечение доклад не учёл вовсе.

В новом исследовании прежде всего была предпринята попытка отделить разные категории киберпреступлений друг от друга. К примеру, хищения в сфере соцобеспечения и налоговых сборов, всё чаще перемещающиеся (как и сами эти системы) в киберпространство, оцениваются учёными в сотни фунтов в год на гражданина Великобритании; воровство средств с кредитных карточек и при онлайновых банковских операциях — в десятки фунтов. Причём, как отмечают авторы, часто такие хищения невозможны без физического доступа к кредитным картам (персонал гостиниц и магазинов) или непосредственного вовлечения социальных и налоговых органов (сотрудники этих органов). Иными словами, это не столько киберпреступления, сколько использование «нормальными» мошенниками новых форм их вековечного ремесла.

Настоящие киберпреступления — вирусы, руткиты, слежение при помощи троянов за бизнесом и гражданами, даже полумифические логические бомбы — по стоимости оказались равны десяткам пенсов в год на одного гражданина (десятки рублей).

Интересно, что вызванные этими преступлениями непрямые затраты граждан (на покупку антивирусов и другие аспекты борьбы) достигли $1 млрд, из которых $170 млн — стоимость антивирусов. Бóльшую часть таких расходов составили зарплаты работников, отвечающих за компьютерную безопасность, которых доклад решительно отделяет от персонала, ответственного за функционирование собственно компьютеров и сетей.

Итак, средства, направленные на борьбу с киберугрозами, в сотни раз превысили потери от них. При этом лишь $15 млн было потрачено на усилия полиции по выявлению и передаче в суд виновников киберпреступлений — вирусописателей и хакеров (в широком смысле этого слова).

Доклад об исследовании будет представлен 25 июня на Семинаре по экономике информационной безопасности, который состоится в Берлине (Германия).

Подготовлено по материалам Кембриджского университета.
вторник, 19 июня 2012 г.

Хакер похитил данные клиентов 79 банков по всему миру


Reckz0r опубликовал в открытом доступе личную информацию 1 700 клиентов банков различных стран.

Хакер, который использует псевдоним Reckz0r, заявил, что ему удалось проникнуть в компьютерные системы 79 банков и похитить личную информацию клиентов. Часть похищенной информации злоумышленник опубликовал в открытом доступе. В частностихакер выложил в Интернет имена, адреса, адреса электронной почты, а также номера телефонов. Номера кредитных карт скомпрометированы не были.

«Я внедрился в системы 79 крупных банков. Эти банки были моей мишенью на протяжении трех месяцев», -заявил Reckz0r в своей учетной записи в Twitter.

Хакер выложил ссылку для скачивания файла на Pastebin. Файл содержит информацию 1 700 счетов клиентов американских финансовых учреждений, а также банков других стран.

Отметим, что неделю тому назад хакер Reckz0r заявил, что он прекращает свою деятельность и намерен стать «белым» хакером. Ранее Reckz0r сообщал, что он является участником Anonymous и группы UGNazi.

Министерство внутренней безопасности США провело фишинг атаку на своих сотрудников


Целью показательного мероприятия было побудить правительство к принятию законодательных актов, защищающих от хакерских атак.

Как сообщает Federal News Radio, Министерство внутренней безопасности США (Department of Homeland Security, DHS) провело целевую фишинг атаку на своих сотрудников в попытке продемонстрировать правительству серьезность данной угрозы и необходимость принятия соответствующих законодательных мер.

В ходе эксперимента атакующий использовал бесплатные инструменты, опубликованные в свободном доступе. Это позволило «хакеру» отправить предполагаемой жертве электронное письмо с вредоносным вложением, замаскированным под PDF документ руководящего сотрудника DHS.

После того как сотрудник ведомства открыл документ вредоносная программа активировалась и смогла похитить ряд учетных данных, в том числе от рабочих учетных записей.

Кроме того, вредоносное приложение позволило атакующему редактировать, удалять и создавать произвольные файлы на системе, а также осуществлять запись с помощью подключенного к компьютеру микрофона и web-камеры.

«Кто угодно может совершить аналогичную атаку», - констатировал Марк Везерфорд (Mark Weatherford), один из экспертов DHS по информационной безопасности.

Российские власти то и дело просят у Google данные о пользователях, а он не даёт

Google время от времени публикует различную статистику в рамках проектаTransparacy Report. С последним обновлением появилась статистика запросов разных государств к Google (как к компании, конечно, а не как к поисковику) с просьбой выдать разного рода личную информацию пользователей либо удалить из результатов поиска те или иные данные.

За последние полгода в Google удалили почти 7000 ссылок по просьбам разных государств (Китай и Иран сюда не включены — они фильтруют трафик сами). На первом месте по числу таких запросов — Бразилия (128 запросов, 69 процентов удовлетворено) — в основном потому что там популярна социальная сеть Orkut, которой владеет Google. На втором месте — США (117 запросов, но всего 40 процентов удовлетворено), где чаще всего обращаются с разного рода случаями разглашения секретной информации.


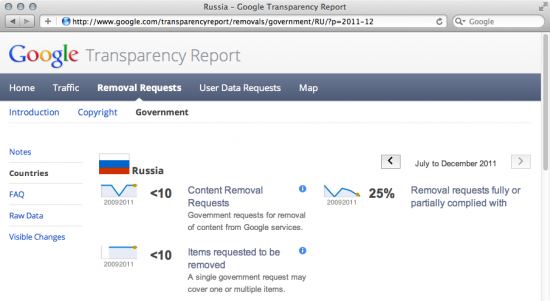
В России запросы на удаление контента не популярны — их было менее десяти, четверть удовлетворена. Судя по приведённому графику, всего запросов было восемь, а удовлетворили два. Что именно было удалено, не узнать — этих данных Google не приводит.

Куда оживлённее дела обстоят в разделе «запрос данных пользователей» — за первую половину 2011 года поступило 42 запроса, за вторую — 58. Власти интересовались данными 112 пользователей, но ни один из запросов не был выполнен.

Что ж, будем ждать отчётов за 2012 год — есть подозрение, что число запросов как минимум не уменьшится.

понедельник, 18 июня 2012 г.

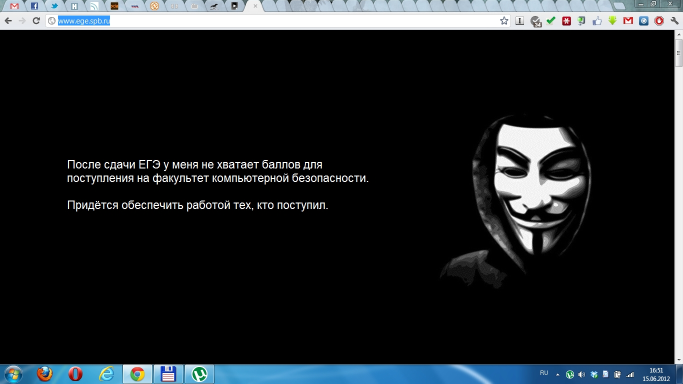
Предистория: Дефейс официального сайта ЕГЭ Санкт-Петербурга

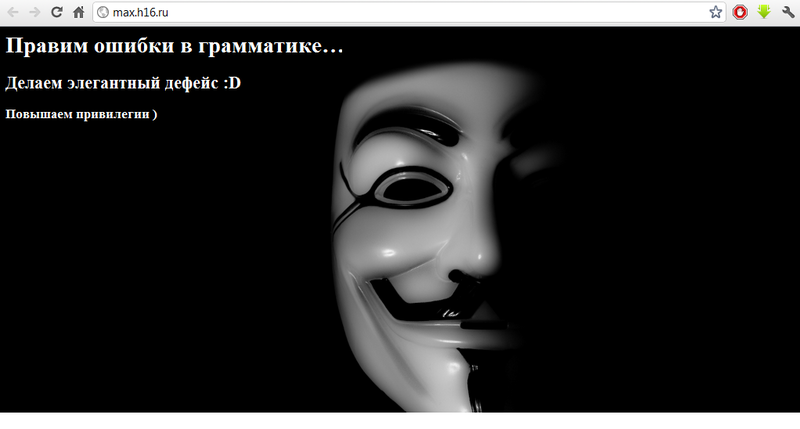
Дефейс московского сайта для подготовки к ЕГЭ


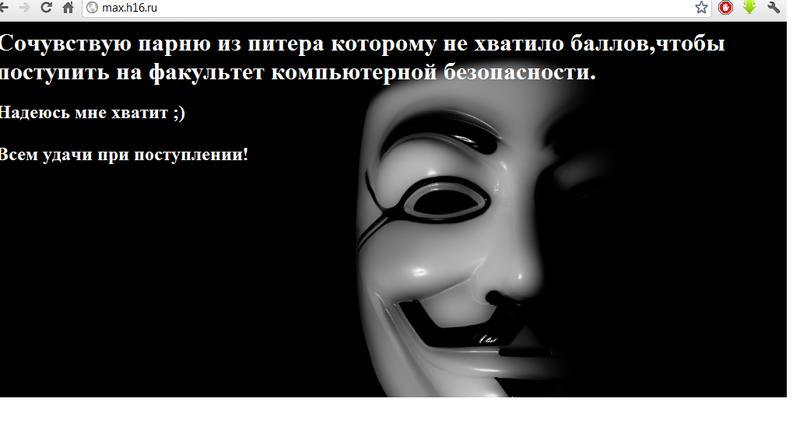
Вот что случилось с официальном сайтом для подготовки к ЕГЭ в Москве вечером 15 июня 2012.
При заходе на страницу www.mioo.ru происходит переадресация на некий max.h16.ru/, где можно увидеть такую картинку.

Парень (девушка) из Москвы выразил(а) таким образом сострадание к своему петербургскому «конкуренту».


Источник

пятница, 15 июня 2012 г.

В Ватикане исчез сисадмин, владеющий всеми кодами от компьютерной сети Святого Престола


Несколько дней назад пропал бывший хакер, которого Ватикан взял на службу в качестве главного компьютерщика, сообщает в четвергInoPressa.ru со ссылкой на информацию, опубликованную газетой La Repubblica.

Как отмечает итальянское издание исчезнувшего системного адинистратора называют "инженером Папы". В его руках находятся все коды для входа в компьютерную систему Ватикана. Он является хранителем множества секретов, в том числе и тех, которые касаются скандальной публиковании внутренних документов Святого престола.

Бывший хакер, которому сейчас 36 лет, создал систему Firewall для защиты современного компьютерного центра, расположенного в подземельях папского дворца. В Ватикане знают, что речь идет об уникальном человеке, который, при желании, может взломать систему и завладеть ценнейшей информацией.

Что произошло с человеком, имя которого неизвестно даже тем, кто служит за священными стенами города-государства, остается пока только гадать, отмечает газета.

Его история является одним из самых хорошо охраняемых секретов в Ватикане. Когда-то он взломал компьютерную сеть Ватикана. На него вышли довольно быстро, но вместо того, чтобы наказать, приняли на службу. Со временем ему доверили деликатнейшее дело - защиту компьютерной системы Святого престола. По словам экспертов, она сопоставима или даже превосходит уровень аналогичных систем американских спецслужб.

Сегодня лишь этому молодому инженеру известно, как войти в ватиканскую сеть, поскольку он обладает паролем для входа в базу данных, которую сам он и создал, гарантировав, что она взлому не поддается. Бывшему хакеру известны контакты и адреса электронной почты всех сотрудников Ватикана, шифр-коды ватиканского банка и даже, быть может, тайны так называемых "воронов", людей, распространивших ватиканские письма.

Есть предположение, согласно которому компьютерщик, считающийся одним из представителей ближайшего круга понтифика, после того, как начался скандал Vatileaks, перестал доверять тем, кто поручил ему заниматься компьютерной системой Ватикана. Возможно, он хочет держаться подальше от неприятной проблемы, которая с течением времени лишь разрастается. Эта новая детективная история стала еще одной из многочисленных тайн до сих пор не завершившегося скандала, заключает La Repubblica.

четверг, 14 июня 2012 г.

В Узбекистане создана соцсеть под Facebook

Эксперты подозревают новую социальную сеть Youface.uz, что она создана для контроля над пользователями и ужесточения интернет-цензуры, но ее создатель это отвергает.

Youface.uz заработал месяц назад, 7 мая, и за это время успел набрать 850 пользователей, говорит его создатель 22-летний уроженец Коканда Аюб Абдулло.

Банальный плагиат или заказ спецслужб?

Интерфейс Youface.uz практически полностью копирует интерфейс популярной социальной сети Facebook.com.

Сходство настолько сильное, что около полутора десятков опытных пользователей интернета, опрошенных редакцией Uznews.net, в первые минуты решили, что это - официальный клон Facebook, и его создание согласовано с хозяевами американской соцсети.

Аюб Абдулло отрицает какую-либо кроме внешней связь с Facebook, но признает, что копирование дизайна американской соцсети было неслучайным. В то же время он утверждает, что о нарушении авторских прав речи идти не может.

«Пользователи привыкли к Facebook и «Одноклассникам», Youface.uz сделан похожим на Facebook для удобства пользователей. Но мы не имеем ничего общего с Facebook», - заявил Абдулло.

Эксперт в области информационной безопасности, просивший называть его по нику Mematr0n, предположил, что Youface.uz — детище спецслужб Узбекистана, и его цель - перенаправление узбекистанских пользователей Facebook на местный и потому легко контролируемый клон знаменитой соцсети.

Угон аккаунтов и контроль пользователей
Целей незаметного перенаправления пользователей на местную соцсеть, если такая в будущем будет реализована, может быть несколько.

Во-первых, кража учетных данных пользователей Facebook из Узбекистана.

«Невнимательный пользователь просто не заметит, что его браузер открыл очень похожий, но другой сайт, и введет свои логин и пароль. Перехватить их и использовать потом для доступа к учетным записям пользователей не составит никакой проблемы», - говорит Mematr0n.

Во-вторых, в будущем создатели Youface.uz могут сделать его полностью идентичным Facebook, вплоть до копирования базы пользователей. В таком случае узбекистанские пользователи просто не попадут на реальный Facebook, и вряд ли многие из них об этом догадаются.

Оба варианта технически осуществимы, утверждает Mematr0n.

Эти предположения не беспочвенны. В последние годы власти Узбекистана предпринимают все больше усилий для отфильтровывания нежелательной для них информации в интернете, в том числе, создают собственные социальные сети, которые можно легко контролировать и не допустить координации с их помощью протестных акций и просто прекратить распространение любой неугодной им информации.

Анонимным пользователям в Узнете не место

Год назад, в конце июня 2011 года, была зарегистрирована первая отечественная социальная сеть Muloqot.uz. Она сразу вызвала критику «интернетчиков» отрицанием права пользователей интернета на анонимность.

«В сообществе Muloqot.uz все участники – реальные люди, которые открыто общаются друг с другом. У нас нет места анонимам, но есть гарантия сохранности личной информации каждого пользователя», - говорится на сайте соцсети.

Тремя месяцами ранее, в марте 2011 года, Узбекское агентство связи и информатизации (УзАСИ) выдвинуло требование к операторам сотовой связи и интернет-провайдерам отключать сети пользователей по первому требованию властей.

УзАСИ потребовало от операторов мобильной связи и интернет-компаний, чтобы они сообщали правительству о массовых рассылках «подозрительного содержания» и отключали сети по первому требованию.

Аюбхон Абдуллаев отрицает причастность его проекта не только к Facebook, но и к спецслужбам Узбекистана и заявляет, что Youface.uz не будет вводить пользователей в заблуждение, перенаправляя их на свой сайт.

Оригинал публикации: Uznews.net

Google - это зло


© flickr.com Andrew Turner

Достаточно тяжело руководить компанией интернет-поиска во все более социальном мире. Еще хуже, когда антимонопольные регулирующие органы говорят, что ты несправедливо и незаконно используешь свое господствующее положение на рынке поиска, чтобы продвигать собственные продукты в ущерб конкурентам. Сейчас именно в этом обвиняют руководителей Google, которые любят хвастаться неофициальным лозунгом своей компании «Не сотвори зла». И правильно делают. Какое еще толкование возможно в свете настойчивых утверждений о том, что этот титан интернета целенаправленно занимается «величайшими нарушениями в истории конфиденциальности» и «самыми серьезными нарушениями законов о защите информации из числа известных нам»?

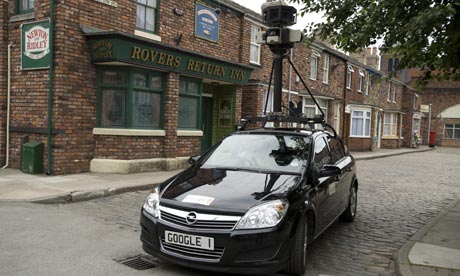
История антисоциальных сетей Google и анти-антимонопольной деятельности компании, которая попирает тайну онлайн-информации потребителя и идет в ущерб его доверию, уже начала угрожать ее давней гегемонии в сети и ее хваленому брэнду. Поворотным моментом в данной истории может стать оборонительная и нечестная реакция компании на обвинения в том, что ее оснащенные специальной техникой автомашины Street View тайком занимаются сбором частной информации в интернете, включая электронную переписку, фотографии, пароли, сообщения в чатах, а также посты на вебсайтах и в социальных сетях.

Феноменально успешный и высокодоходный гигант интернета подвергается тщательному анализу со стороны потребителей, конкурентов, регулирующих органов и избранных представителей власти. Всех их волнуют такие фундаментальные вопросы, как конфиденциальность информации, монопольная и антимонопольная деятельность. И в этих условиях необходимо задать вопрос: сталкивается ли Google с угрозой собственному существованию? Государственные регуляторы кусают его за пятки по обе стороны Атлантики, Facebook возглавляет гонку за внимание и престиж, а «социальное» начинает вытеснять «поиск» в роли центра онлайновой активности. Поэтому компания, всего десять лет тому назад совершившая революцию в наших средствах поиска информации, сегодня оказывается в осаде и под угрозой утраты своего видного положения, становясь, по сути дела, «очередным Microsoft».

Такая возможность с недавних пор начала превпащаться в реальность, когда рассерженные европейские регуляторы выдвинули Google ультиматум: компания должна отказаться от своей лжи по поводу неконкурентной практики работы в области поиска, онлайн- рекламы и программного обеспечения для смартфонов. Иначе ей придется столкнуться с последствиями. Регулирующие органы в Соединенных Штатах готовы последовать примеру европейских коллег.

Между тем, тайный сбор данных при помощи систем Street View уже привел к тому, что не менее дюжины стран приступили к проведению расследований. Однако Google по-прежнему отказывается «сознаться и представить исчерпывающее объяснение своим намерениям и замыслам, зачем компания собирает информацию, и кто знает об этом». На сегодня ни один регулирующий орган в США не видел информации, собранной Google у американских граждан. Компания сначала решила все отрицать, затем объяснила это ошибкой программирования в экспериментальных программах, потом заявила, что никаких незаконных данных в продукции Google не используется, а теперь говорит о том, что во всей этой неразберихе виноват один-единственный программист-мошенник.

Однако Федеральная комиссия США по связи сделала вывод, что сбор данных осуществлялся не случайно, что вышестоящие должностные лица знали об этом, и что на самом деле компания Google «намеревалась собирать, хранить и анализировать» собранные данные «с целью их возможного применения в других продуктах Google». После этого она оштрафовала Google за создание помех следствию.

Реакция Google на выводы комиссии ничем неожиданным не отличалась. На каждом шагу компания мешала и препятствовала проведению расследования по фактам сбора данных. Она упорно не желала предоставлять информацию европейским и американским контролирующим органам, заставляя их ждать месяцами – а также месяцами не давая ответ на вопрос о том, для чего эта информация собирается. Руководство компании даже набралось наглости и заявило регуляторам, что не может показать им собранную информацию, так как подобные действия могут стать нарушением конфиденциальности и законов о прослушке! Цитируя заявленную Google задачу «организовать информацию всего мира и сделать ее повсеместно доступной и полезной», главный юрисконсульт Microsoft Брэдфорд Смит (Bradford L. Smith) сказал New York Times: «Похоже, Google в своей работе вознамерилась воспрепятствовать другим делать то же самое».

Учитывая все это, а также почти полное отсутствие подотчетности, как мы можем доверять Google и прочим гигантам интернета, таким как Facebook, которая сама сегодня сталкивается с обвинениями в нарушении тайны информации и антимонопольных законов? Кто дал этим новым медийным компаниям право вторгаться в нашу частную жизнь, не имея на то разрешения и не уведомляя нас об этом, а потом тайком сохранять полученные данные до тех пор, пока они не придумают, как ими выгоднее воспользоваться в будущем?

Видимо, никто. И в результате своего наглого поведения и Google, и Facebook теперь могут войти в столкновение с регулятивными органами. Это будет самая мощная конфронтация в Кремниевой долине с тех пор, как американское правительство десять с лишним лет тому назад начало охоту на Microsoft. Их постоянное расхождение с нормами конфиденциальности и неприкосновенности частной жизни заставляет некоторых политиков обращать на это внимание. Так, сенатор Эл Франкен (Al Franken) из Миннесоты, руководящий подкомитетом по конфиденциальности информации, отметил в своем недавнем выступлении, что такие компании, как Google и Facebook, накапливают данные о пользователях, потому что «такова вся их модель бизнеса. И вы для них не клиент; вы их продукт».

Поэтому неудивительно, что соучредитель Google Ларри Пейдж (Larry Page) испытывает в настоящее время «приступы паранойи», как сообщила недавно Associated Press. Почему? Я пишу об этом в своей новой книге «Friends, Followers and the Future: How Social Media are Changing Politics, Threatening Big Brands and Killing Traditional Media» (Друзья, последователи и будущее: Как социальные медиа меняют политику, угрожают крупным брэндам и убивают традиционные СМИ). По мере того, как «контекстуальная сеть» занимает место «сети, управляемой данными» из начала 21-го века, для Google будет появляться все больше неприятных новостей, хотя в прошлом году компания продала рекламы на 36,5 миллиарда долларов. Возьмите болезненные страхи Google по поводу Facebook, добавьте к этому совершенно очевидный провал ее последней социальной сети Google Plus, приплюсуйте сюда ее проблемы с конфиденциальностью, доверием и антимонопольным законодательством, и вы поймете, почему руководство компании испытывает приступы паранойи. В конце концов, им грозит вполне реальная перспектива ведения оборонительной войны на много фронтов – в сфере социальных сетей, конфиденциальности информации, антимонопольного законодательства. И вести эту войну придется одновременно. Да, компания Google невероятно влиятельна, богата и сильна, а зона ее охвата чрезвычайно обширна. Но эта компания, ставшая в 21-м веке аналогом по-прежнему сильной, но все более увядающей Microsoft, вполне может обречь себя на поражение в такой войне, а также утратить доверие пользователей к одному из самых влиятельных и мощных в мире брэндов.

Оригинал публикации: Google Is Evil

Британское агентство возобновило дело Google Street View в свете выводов FCC


Вы помните небольшую проблему у Google c сервисом Street View и с конфиденциальностью в 2010 году? Власти Великобритании не забыли: британский Офис комиссара по информации (ICO) возобновил расследование дела о сборе информации для Google Street View, сообщает The Verge.

Новая информация, обнародованная американским Федеральным агентством по связи (FCC), указывает на то, что Google мог быть не столь невинным, как пытался казаться британским чиновникам в 2010 году. Google ранее утверждал, что не намеревался получить данные, которые его автомобили собрали «по ошибке», и что он попытался удалить их как можно скорее. Однако в апреле этого года FCC обнаружил, что сбор данных — среди которых были целые почтовые сообщения и разговоры в мессенджерах — был преднамеренным решением одного инженера Google, чьи коллеги также были об этом осведомлены. Тогда Google согласился выплатить 25 тысяч долларов американскому FCC для урегулирования дела.

В заявлении, выпущенном Google во вторник, тем не менее, говорится, что его сотрудники не знали о том, что программа Street View собирала данные, и утверждается, что это либо не было частью их работы, либо они не читали соответствующую документацию. Если ICO в конечном итоге наложит штраф, то Google придётся выплатить до 500 тысяч фунтов (около 777,5 тысяч долларов), а другие европейские регулирующие органы также могут возобновить свои расследования. Кроме того, компания по-прежнему находится под обвинением в Германии, где сбор данных был впервые обнаружен.

Эпоха антивирусов закончилась?

Многолетняя вредоносная деятельность Flame показала бесполезность антивирусных программ. Микко Хиппонен, директор по исследованиям (Chief Research Officer) антивирусной компании F-Secure, признал, что разработчики антивирусов потерпели полное фиаско. Какой от них толк, если вирусы свободно распространяются и работают годами. Flame успешно шпионил за пользователями как минимум два года, и это оптимистичная оценка.

Микко Хиппонен (Mikko Hypponen) — известный специалист, который трудится над разработкой антивирусов более 20 лет. На своём веку он повидал самые опасные вирусные эпидемии, включая Loveletter, Blaster, Conficker и Stuxnet. Так что он знает, о чём говорит. Видеозапись недавнего выступления Микко Хиппонена на конференции TED Talk посмотрели более полумиллиона человек.


Flame — это уже не первый инцидент, который указывает на архаичность и неэффективность традиционной модели антивирусных программ. «Flame стал провалом для индустрии антивирусного ПО, — говорит Микко Хиппонен. — Мы действительно должны были иметь возможность что-то сделать. Но у нас не было такой возможности. Мы столкнулись с противником из другой лиги, в нашей собственной игре».

Причины, по которым антивирусы не могли обнаружить Flame годами, понятны: они работают по базе сигнатур, пока вирус не попал в эту базу, он не будет детектироваться. В то же время разработчики Flame сделали всё возможное, чтобы избежать обнаружения, в том числе Flame проверял наличие антивируса на заражённых компьютерах.

Таким образом, надёжность коммерческих антивирусов вызывает большие сомнения. Хуже того, кое-кто может назвать их даже вредными, потому что антивирус даёт пользователям ложное чувство безопасности.

Источник

среда, 13 июня 2012 г.

Израиль готовится к кибервойне


Создан симулятор для обучения военных специалистов в области информационной безопасности.Компания Elbit Systems разработала новый симулятор кибервойны. Отметим, что эта компания тесно сотрудничает с Министерством обороны Израиля.

Новый симулятор был создан специально для тренировки военных специалистов, а также сотрудников государственных организаций, которые обеспечивают защиту стратегически важных компьютерных систем страны.

Посредством симулятора специалисты могут моделировать различные кибератаки для того, чтобы проводить тренировки по защите сетей. Помимо этого, симулятор дает возможность оценить эффективность подготовки защиты.

Как сообщает The Jerusalem Post, Армия обороны Израиля (Цахал) уже провела закупку партии симуляторов. В апреле текущего года, курс «Киберзащитника» прошли первые 30 солдат Армии. По предварительным данным, приобретенные данные будут использоваться солдатами для обеспечения защиты компьютерных систем, которые принадлежат подразделениям армии.

Напомним, что командование Цахала приняло решение о запуске программы, направленной на создание подразделений по обеспечению информационной безопасности. Программа предусматривает обучение специалистов и введение новых технологических возможностей.

В настоящее время Цахал уже располагает несколькими подразделениями, главной задачей которых является противостояние кибератакам, а также проведение ответных нападений.

Личности интернет-троллей можно будет установить


Интернет-сайтам, работающим в Великобритании, в самое ближайшее время, возможно, придется предоставлять информацию о людях, которые размещают комментарии клеветнического содержания.

Новое предложение правительства предусматривает предоставление возможности жертвам клеветы знать, кто порочит их достоинство, без необходимости начинать дорогостоящие судебные разбирательства.

На прошлой неделе жительница Великобритании выиграла судебный процесс, который дал ей право узнать личности пользователей социальной сети Facebook, преследовавших ее сообщениями на сайте.Новые полномочия, однако, будут небезграничными. Каждый случай будет проверяться индивидуально, чтобы исключить вероятность ложных требований, направленных на удаление неугодной информации с интернет-сайтов.

Николу Брукс оклеветали неизвестные пользователи – тролли, сделавшие ряд обвинений в ее адрес в социальной сети Facebook.

Facebook не стал опротестовывать решение суда и должен будет предоставить информацию об уникальных интернет-адресах - протоколах (IP) этих пользователей, чтобы Брукс могла разобраться с ними в суде.
Последует наказание

Новые полномочия, которые будут включены в законопроект о клевете, сделают процесс выявления нарушителей менее длительным и дорогостоящим, сообщает правительство.

Выполнение запросов на предоставление информации о пользователях даст возможность сайтам быть более защищенными от судебных исков, если будут возникать претензии по поводу клеветы.

В настоящее время законопроект предлагает рассматривать каждое посещение страницы с материалом клеветнического характера как отдельное правонарушение.

Это означает, что в интересах сайта будет удалить такой материал вне зависимости от того, правдивая это информация или нет.

"Владельцы сайтов в принципе несут ответственность как издатели за все, что появляется на их страницах, даже если это информация, предоставляемая пользователями, - сказал министр юстиции Великобритании Кен Кларк. – Но большинство сайтов не могут знать, является ли опубликованный материал клеветническим или нет, и зачастую, получая жалобу, немедленно удаляют спорный материал. Предлагаемый нами подход предусматривает, что владельцы сайтов будут защищены от судебных исков, если по требованию жалобщика будут предоставлять информацию об авторах клеветнических сообщений".

Кларк также добавил, что новые меры заставят понять, что за публикацию "непристойных слухов и обвинений" в интернете последует наказание.

"Правительство желает видеть правовое общество в интернете, в котором люди смогут эффективно защищать свою репутацию, но при этом не допустить ситуации, когда информация будет подвергаться цензуре при малейшей угрозе судебных исков против владельцев сайтов".

Вирус Flame ликвидирован его создателями — учёными мирового класса

Авторы трояна Flame послали всем заражённым машинам команду о самоликвидации. Об этом сообщила фирма Symantec. Интересно, что троян выполнил не команду SUICIDE, которая была в его коде, а совсем другую. Он получил файл под названием browse32.ocx, в котором подержался список файлов, подлежащих удалению. Этот список Symantec опубликовала на своём сайте.

Существование этого модуля само по себе интересно, — пишут специалисты фирмы. — Проанализированный код показал наличие компонента SUICIDE, функционально идентичного browse32.ocx. Неизвестно, почему авторы программы решили не использовать функциональность SUICIDE, вместо чего заставили Flame выполнить действия на основе нового модуля.

На прошлой неделе выяснилась ещё одна интересная подробность о Flame. Этот троян стал первым в истории, использующим крайне сложный алгоритм под названием коллизионная атака. До 2008 года этот алгоритм был известен только в теории и никогда не был реализован ввиду своей сложности. В 2008 году группа специалистов из двух университетов Нидерландов создала экспериментальную программу коллизионной атаки на базе алгоритма MD5 для подделки сертификата браузеров. Она, впрочем, не наносила реального вреда.

Flame стал первой реальной вредоносной программой на базе коллизионной атаки, причём в ней использован полностью новый алгоритм, отличный от «голландского» и нигде прежде не описанный. С его помощью Flame смог подделать сертификат Windows и «угнать» механизм Windows Update, чтобы с его помощью разослать свои компоненты миллионам пользователей.

Голландские специалисты Марк Стивенс (Marc Stevens) и Бенне де Вегер (Benne de Weger), разработавшие первый метод коллизионной атаки четыре года назад, в четверг опубликовали заявление о том, что не знакомы с алгоритмом Flame и его изучение требует отдельного исследования. «Это приводит нас к выводу, что создание Flame частично основано на криптоанализе мирового уровня», — написал Стивенс.

Ранее в Лаборатории Касперского назвали Flame самым сложным из известных вирусов, создание которых под силу только правительству какой-либо богатой страны.


суббота, 9 июня 2012 г.

HP раскрыла контактные данные клиентов Oracle


В результате судебного разбирательства конфиденциальная информация была ошибочно обнародована.

В результате судебного разбирательства между компаниями Hewlett-Packard (HP) и Oracle были ошибочно обнародованы контактные данные порядка 100 клиентов последней. В свободный доступ попали имена, телефонные номера и прочие данные пользователей, которые обратились к HP с жалобой на отказ Oracle от поддержки платформы Intel Itanium.

Как передает Wired, Oracle получила сотни жалоб от клиентов после сообщения компании о прекращении поддержки популярного продукта. Вследствие этого заявления, сделанного в июне прошлого года, HP инициировала судебное разбирательство. Жалобы пользователей юристы намеревались использовать в суде в качестве доказательной базы.

В конечном счете, Верховный суд штата Калифорния присоединил к делу данные, предоставленные обеими сторонами разбирательства и, соответственно, опубликовал личные данные клиентов Oracle в открытом доступе.

Стоит также отметить, что большинство скомпрометированной информации принадлежит бизнес партнерам и не содержит адресов личных почтовых ящиков или персональных номеров телефона.

Источник: http://www.securitylab.ru/news/425540.php

пятница, 8 июня 2012 г.

В России может появиться реестр сайтов с запрещенной информацией

На рассмотрение Госдумы внесены поправки к закону «Об информации, информационных технологиях и о защите информации», направленные на борьбу с противоправным контентом в Интернете.

Иллюстрация Shutterstock.

Авторы законопроекта предлагают создать в России реестр сайтов с запрещённой информацией. К ней, в частности, относятся пропаганда наркотических и психотропных веществ, детская порнография и призывы к самоубийству. Включать в «чёрный» список ресурсы с подобным содержимым сможет «федеральный орган исполнительной власти, уполномоченный правительством». В случае с другим «сомнительным» контентом для включения сайта в реестр потребуется решение суда.

На первых порах в реестр предлагается вносить адрес непосредственно веб-страницы с противоправным содержимым. Уполномоченный орган уведомит об этом хостинг-провайдера, после чего тот должен направить запрос на удаление контента владельцу сайта. У последнего будут сутки на выполнение требования, в противном случае доступ к запрещённым материалам ограничивается принудительно — либо хостинг-, либо интернет-провайдером. Причём во втором случае отключается уже не одна страница, а сайт целиком. На обжалование решения органа власти у любого из участников цепочки есть три месяца.

Участники рынка уже указывают на некоторые спорные моменты законопроекта: у закрытых сайтов могут быстро появляться «зеркала»; кроме того, не совсем ясно, как быть в случае с иностранными ресурсами. Критики указывают на то, что в «чёрный» список могут попадать неугодные сайты — например, политического содержания. А владельцам социальных сетей придётся тратить огромные ресурсы на обработку потока запросов на удаление информации, публикуемой пользователями.

Подготовлено по материалам газет «Коммерсант» и «Ведомости».

Германия сформировала боевое киберподразделение

Министр обороны Германии сообщил парламенту о создании специального подразделении армии для ведения «наступательных» операций в интернете. Он добавил, что подразделение Computer Network Operations (CNO) базируется в Бонне и на самом деле сформировано ещё в 2006 году, но только сейчас созрело для развёртывания под военным командованием

Как сообщается, сотрудники CNO прошли подготовку в том числе путём «симуляции кибератак в лабораторных условиях» и сейчас «достигнута способность действовать во враждебных сетях».

Признания министра обороны Германии не стали каким-то сюрпризом. Известно, что «хакеры на госслужбе» работают во многих странах мира, в том числе в США, Израиле и Китае. Профессионализм специалистов США и Израиля подтвердился недавно, когда всплылиподробности операции «Олимпийские игры» по выведению из строя иранских центрифуг по обогащению урана с помощью программы Stuxnet. Американцы не скрывают своих стремлений переманить в госструктуры лучших хакеров. Другие страны, такие как Китай, стараются держать в секрете подобную информацию. Вот и Германия раньше держала в секрете, но теперь официально подтвердила наличие хакерского «киберотряда», ничего странного здесь нет. У экспертов вызывает удивление разве что прямое заявление министра о том, что перед отрядом поставлены «наступательные» задачи.

Законы и обычаи войны описаны в Гаагских и Женевских конвенциях, резолюциях Генеральной Ассамблеи ООН. Там содержатся подробные указания, каким образом страны должны объявлять о начале войны, как можно вести боевые действия, какое оружие запрещено, как использовать знаки различия, обращаться с гражданским населением во время ведения боевых действий и так далее. Но о кибератаках и программном обеспечении (оно же «кибеоружие») там нет ни слова. Поэтому логично предположить, что «боевые действия» через интернет до официального объявления войны — в том числе диверсии, шпионаж, разрушение промышленной инфраструктуры противника — не подпадают под действие современного гуманитарного права. Соответственно, страна может с чистой совестью вести «наступательные действия» (совершать атаки на противника) через интернет, не опасаясь последствий.

Например, состояние войны, в соответствии с нормами гуманитарного права, наступает после объявления войны/ультиматума либо без оных, в случае агрессии одной из сторон. Резолюция Генеральной Ассамблеи ООН № 3314 от 14 декабря 1974 г. определяет следующие действия как акты агрессии:
- вторжение вооруженных сил на территорию другого государства, её аннексия или оккупация (даже временная);
- бомбардировка или применение другого оружия против территории другого государства;
- блокада портов или берегов другого государства;
- нападение на вооруженные силы другого государства;
- применение вооруженных сил, находящихся на территории другого государства по соглашению с последним, в нарушение условий соглашения, а равно пребывание их на территории другого государства по истечении срока соглашения;
- предоставление государством своей территории для осуществления агрессии третьим государством в отношении другого государства;
- засылка вооруженных банд, групп, наёмников и т. п. от имени государства, которые - осуществляют акты вооруженной борьбы против другого государства, по серьёзности сопоставимые с предыдущими пунктами.

Как видим, использование одним государством против другого таких инструментов, как Stuxnet, не может считаться актом агрессии.

четверг, 7 июня 2012 г.

Last.fm просит всех пользователей поменять пароли

Второй день подряд интернет потрясают новости о взломах крупных интернет-сервисов. Вчера на хакерском форуме выложили базу парольных хешей деловой социальной сети LinkedIn (6,5 млн хешей) и сайта знакомств eHarmony (1,5 млн хешей), а сегодня стало известно об утечке паролей с музыкального сервиса Last.fm. На сайте опубликовано предупреждение для пользователей. Как следует из заявления, утечка паролей Last.fm связана с утечками LinkedIn и eHarmony.


Судя по всему, база паролей (хешей) Last.fm уже просочилась в открытый доступ — отсюда о ней и стало известно сотрудникам Last.fm. Они говорят, что проводят расследование инцидента, а сейчас в качестве предупредительной меры рекомендуют всем пользователям немедленно поменять пароли.
Естественно, такие советы не спасут ситуацию. Беда в том, что большое количество паролей одновременно используется на нескольких сервисах, так что база Last.fm — это просто стартовая точка для последующих взломов. При этом не важно, поменяют пользователи свои пароли на Last.fm или нет.
Представители Last.fm просят прощения «за неудобство в связи с необходимостью смены пароля» и подчёркивают, что очень серьёзно относятся к приватности пользователей.
Дополнительная информация о расследовании инцидента будет публиковаться на форуме Last.fm и в твиттере.

Экс-офицер ФСБ получил 18 лет за шпионаж в пользу США

Московский окружной военный суд в среду приговорил отставного полковника ФСБ РФ Валерия Михайлова к 18 годам заключения за шпионаж в пользу США, сообщает агентство"Рапси". Его признали виновным в совершении преступления, предусмотренного статьей 275 УК РФ (государственная измена).
По данным следствия, Михайлов в период службы в ФСБ установил контакт с представителями Центрального разведывательного управления (ЦРУ) США в Москве и передал американской разведке сведения, составляющие государственную тайну.
Сам судебный процесс проходил в закрытом режиме, журналистов пустили в зал только на оглашение резолютивной части приговора.
При этом сторона обвинения просила суд назначить бывшему чекисту более мягкое наказание в виде 13 лет четырех месяцев колонии строгого режима, денежного штрафа в 500 тысяч рублей, конфискации недвижимого имущества, а также лишения воинского звания "полковник в отставке" и государственных наград.
В свою очередь сторона защиты просила назначить Михайлову наказание в виде шести лет колонии строгого режима без конфискации имущества.
Напомним, в конце мая Московский городской суд приговорил к 12 годамзаключения за шпионаж в пользу американцев бывшего военнослужащего Военно-технического управления Генштаба Вооруженных сил РФ - полковника запаса Владимира Лазаря. Помимо этого, он был лишен воинского звания.
По данным следствия, Лазарь в декабре 2008 года, действуя по заданию агента американской военной разведки, также гражданина России, Александра Лесмента, приобрел и передал ему большое количество топографических карт, содержащих секретные сведения.

среда, 6 июня 2012 г.

Совбез РФ представит конвенцию по IT-безопасности в ООН


Совет безопасности ООН рассмотрит и доработает российскую конвенцию по обеспечению информационной безопасности.
Согласно заявлению секретаря Совета безопасности России Николая Патрушева, ведомство намерено представить собственную конвенцию по обеспечению информационной безопасности в ООН, сообщает РИА Новости.
«Те предложения, а мы будем говорить о конвенции по обеспечению международной информационной безопасности, которые мы обсудим в Санкт-Петербурге (6-8 июня), мы передадим в Совет безопасности ООН, где дальше будет продолжена работа», - заявил Патрушев в ходе общения со СМИ.
Чиновник также отметил, что в настоящий момент между ведомствами существуют некоторые разногласия, которые, как ожидается, будут урегулированы в ближайшее время. «Я не могу сказать, что противоречия сняты, они существуют, и требуются еще усилия, чтобы их преодолеть», - сообщил секретарь Совета безопасности.
Чиновник не уточнил, о каких именно противоречиях идет речь, однако отметил, что в ходе принятия подобной концепции необходимо сделать оговариваемые правила приемлемыми для большинства государств, участвующих в обсуждении.
Напомним, что ранее Патрушев неоднократно говорил о том, что вопросы международной информационной безопасности являются одними из наиболее приоритетных, однако мировое сообщество не может прийти к совместным согласованным действиям.
По словам чиновника, Россия приняла на себя инициативу по созданию проекта конвенции об обеспечении международной информационной безопасности, исходя из актуальности данного документа и отсутствия аналогичных предложений в других странах.