США (542) Россия (498) космос (482) экономика (346) политика (344) наука (343) технологии (340) гаджеты (338) фотография (334) транспорт (286) искусство (250) интернет (237) вооружение (218) правительство (213) мнение (210) животные (193) инф. безопасность (185) медицина (174) картинки (170) события (165) война (163) юмор (162) человек (161) Иран (158) персона (157) суд (157) право (154) энергетика (150) корпорации (144) Как? (142) музыка (137) религия (135) природа (129) история (122) Британия/Англия (120) здоровье (119) преступность (119) робототехника (119) еда (115) NG: Photo of the Day (111) Сирия (111) Apple (106) Эль Мюрид (104) экология (103) хакеры (102) дизайн (100) спорт (99) факты (98) рекорд (97) google (95) инфографика (95) археология (92) Китай (90) разное (89) курьёзы (87) наркотики (87) происшествия (84) психология (83) Япония (83) кино (82) секс (77) общество (76) Esquire (75) Путин (70) работа (70) Израиль (68) интервью (68) соц. сети (68) одежда/украшения/аксессуары (63) аналитика (62) премия (61) сооружения (60) Samsung (59) сделки (58) software (55) R.I.P. (54) шпионаж (54) связь (52) СМИ (51) Curiosity (50) Франция (50) чтение (49) архитектура (48) реклама (48) Германия (47) кризис (46) С ДР тебя (46) LEGO/игрушки (43) книга (40) коллайдер (40) Европа (38) коррупция (38) 3d печать (37) WikiLeaks (Ассанж) (37) аукцион (37) ООН (36) растения (36) часы (35) выборы (34) конкурс (33) Bitcoin (31) теория заговора (30) Австралия (29) Египет (25) компьютерные игры (25) Нидерланды (25) образование (24) Android (23) Иркутск (21) Швейцария (21) steampunk (20) путешествия (20) Северная Корея (20) Афганистан (19) террор (19) Турция (19) Украина (19) Италия (18) математика (18) Швеция (17) Индия (16) Канада (16) Слава Сэ (16) Испания (15) Южная Корея (15) время (14) Катар (14) Екатерина Безымянная (13) Палестина (13) Саудовская Аравия (13) исследование (11) Байкал (10) Норвегия (10) почта (10) Сталин (10) Грузия (9) Ирак (9) прогнозы (9) Белоруссия (8) Греция (8) Мексика (8) сделай сам (8) Шотландия (8) Ватикан (7) Куба (7) Тайвань (7) философия (7) Австрия (6) Гонконг (6) Дания (6) ЮАР (6) Бразилия (5) Венесуэла (5) Ирландия (5) Казахстан (5) Кипр (5) НЛО (5) Новая Зеландия (5) Перу (5) праздник (5) репортаж (5) G20 (4) Азербайджан (4) анекдоты и шутки (4) Вьетнам (4) Кения (4) коллекция (4) Ливан (4) НАТО (4) Пакистан (4) Сингапур (4) Филлипины (4) Чехия (4) Чили (4) Mr. Freeman (3) Zippo (3) Аргентина (3) Армения (3) Бельгия (3) Болгария (3) Венгрия (3) Дагестан (3) Исландия (3) Колумбия (3) Ливия (3) Мали (3) ОАЭ (3) Польша (3) Хорватия (3) Эквадор (3) Арктика (2) Африка (2) блог Лебедева (2) Боливия (2) Гватемала (2) Латвия (2) Малазия (2) Непал (2) Нигерия (2) окультизм (2) Пелевин (2) Португалия (2) Тайланд (2) Финляндия (2) G8 (1) Антарктика (1) Бирма (1) Гвинея (1) головоломка (1) Зимбабве (1) Индонезия (1) Иордания (1) Марокко (1) Монголия (1) Никарагуа (1) Румыния (1) Сербия (1) Сомали (1) Судан (1) Суринам (1) Таджикистан (1) Тибет (1) Тунис (1) Узбекистан (1) Эверест (1)

среда, 6 июня 2012 г.

Касперский: Человечеству грозит киберэпидемия


По мнению эксперта, единственным, что может препятствовать распространению киберэпидемии, является международное сотрудничество правительств.В рамках выступления в Тель-Авивском университете основатель компании «Лаборатория Каспесркого» Евгений Касперский заявил, что он обеспокоен киберэпидемией, которая грозит человечеству, если страны не перестанут атаковать друг друга посредством вредоносного ПО. Об этом сообщает РИА Новости.
Касперский упомянул о вредоносной программе Flame, которая поразила компьютерные системы на Ближнем и Среднем Востоке. Flame предоставляет злоумышленникам возможность перехватывать трафик, воровать конфиденциальную информацию, а также вести аудиозаписи переговоров.
«Я боюсь, что это только начало игры, и очень скоро множество стран по всему миру в этом убедятся. Боюсь, что это будет концом того мира, каким мы его знаем. Ведь на планете так много компьютерных систем, и так велика наша зависимость от них, что это даже не нужно объяснять», - отметил Касперский.
Эксперт не стал затрагивать тему о создателях Flame, однако отметил, что в настоящее время даже страны без опыта в использовании кибероружия могут нанять нужных специалистов или хакеров для создания опасных вредоносных программ.
Касперский отметил, что под действие кибероружия могут попасть «случайные жертвы где угодно по всему миру». Жертвой атаки могут стать важные объекты инфраструктуры, к примеру, электростанции.
Специалист привел два возможных сценария кибеэпидемии – тотальный блэкаут и атаки на ключевые объекты инфраструктуры. По мнению Касперского, на данный момент в мире нет «адекватной защиты» от атак такого типа. Для обеспечения надлежащего уровня безопасности на ключевых объектах инфраструктуры придется отказаться от использования операционных систем Windows и Linux.
«Единственный выход - это международное сотрудничество, правительства должны начать говорить друг с другом об этом», - считает эксперт, сравнив кибероружие со средствами массового поражения, особенно биологическими.
Последствия глобальной кибератаки Касперский сравнил в развитием событий в фильме «Крепкий орешек 4». «До «Крепкого орешка-4» в моей компании было запрещено произносить слово «кибертерроризм», - заявил эксперт. Я не хотел открывать ящик Пандоры. Когда фильм вышел, я снял запрет».
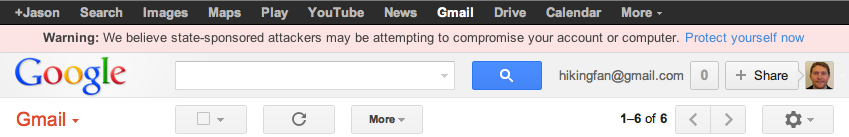
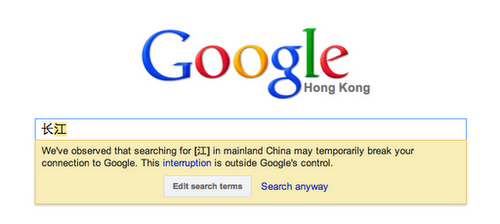
Google предупреждает юзеров о слежке со стороны правительства

Два месяца назад в одном из интервью Сергей Брин сказал, что Всемирная сеть сейчас столкнулась с самыми большими угрозами в своей истории. Одна из главных угроз исходит со стороны правительств, которые в разных странах пытаются ограничить доступ своих граждан к информации и всячески ущемить их права. Известно множество случаев, когда спецслужбы авторитарных стран осуществляют слежку за гражданами, получив доступ к их почтовым ящикам, аккаунтам в социальных сетях и через параллельные инстансы Skype.

Google считает своим долгом защитить свободу и приватность граждан, оградив их от государственной цензуры — и со вчерашнего дня компания предупреждает пользователей о возможных попытках компрометации аккаунта со стороны государственных служб.


Пользователям, которые увидели такое сообщение, рекомендуется немедленно сменить пароль на сложную комбинацию прописных/строчных букв, цифр и знаков пунктуации, включить двухфакторную верификацию с подтверждением SMS на мобильном телефоне, обновить браузер, операционную систему и плагины, внимательно проверять URL в адресной строке при авторизации в Google.

Представители Google не объясняют, по каким признакам распознают именно «государственный» источник атаки на пользователя, ссылаясь на секретность этой информации. Но заверяют, что предупреждения основаны на «детальном анализе» и сведениях, полученных от реальных жертв государственной слежки.

Судя по всему, новая функция Google предназначена в первую очередь для пользователей из Китая. Буквально пару дней назад Google начал показывать китайским пользователям похожие предупреждения о цензуре поисковой выдачи.


понедельник, 4 июня 2012 г.

Как специалист по безопасности мошенников водил за нос


Сетевые мошенники, выдававшие себя за сотрудников Microsoft и пытавшиеся «впарить» своим доверчивым жертвам липовый антивирус, сами того не понимая, угодили в ловушку, позвонив всамделишному специалисту по безопасности. Который весьма зло над ними поиздевался.
Вечером, как раз когда у всяких проходимцев от телемаркетинга начинается период повышенного возбуждения, в доме Ноа Маграма, специалиста по информационной безопасности компании Sourcefire раздался звонок. Звонивший представился сотрудником Microsoft и заявил, что компьютер Маграма «шлёт в Microsoft большое количество ошибочных сообщений». «Он [звонивший] сказал, что они думают, что у меня завелись вирусы и другие зловреды», — вспоминает Маграм, моментально сообразивший, что имеет дело с мошенниками. — Это был полнейший сюр".
Маграму стало любопытно, что мошенники собираются говорить и делать дальше. Звонивший не проявил особой технической подкованности, так что надуть его Маграму труда не составило совершенно: прямо сидя в своей гостиной он заявил звонившему, что, дескать, видит «на экране» (которого на тот момент рядом не было), в окне Windows Event Viewer «несколько предупреждений и ошибок», и звонивший радостно ответил, что да, это вредоносный софт. В этот момент трубку у него перехватил совсем другой человек, который начал уговаривать Маграма установить инструмент для удалённого администрирования (Remote Administration Tool — RAT), чтобы «специалисты» могли взглянуть на проблему «поближе».
Маграм решил, что такого шанса упускать нельзя, поэтому он запустил на своём компьютере виртуальную машину VMware, в которую, по просьбе мошенников, и установил RAT под названием LogMeIn. И после этого регистрировал все телодвижения «вражеской стороны».
«Специалист» (которого обозначили как Виктора) вывел, после некоторых стараний, страницу своей «компании» (то есть мошенники в этот момент перестали притворяться представителями Microsoft), в то время как по телефону потенциальной жертве начали объяснять, какие услуги они предлагают и каковы условия подписки.
Маграм сделал вид, что согласился распрощаться с 50 долларами за годовую подписку на липовый антивирус, и его перевели на вполне легальный платёжный сайт. Маграм ввёл номер наобум, платёж, естественно, не прошёл, и тут «Виктор» начал вручную отключать одну за другой все службы Windows (в виртуальной машине, естественно), по телефону рассказывая, что подписку ну просто совершенно необходимо обновить, а то машина так заражена, так заражена, что он совсем не может «нести ответственность за то, что произойдёт дальше».
«Я спросил у собеседника, почему он отключает сервисы, на что получил ответ, что они представляют собой зловреды. Но это были совершенно стандартные службы Windows», — рассказывает Маграм.
Виктор между тем продолжал творить разрушение, в итоге даже отключил VM-сервисы и попытался перезагрузить машину в безопасном режиме.
В итоге Маграму эта игра надоела, и он сообщил, что сам является экспертом по безопасности и что водил мошенников за нос с самого начала. Трубку моментально бросили. А Маграму только и осталось, что удивляться, насколько тупыми и технически необразованными оказались злоумышленники.
Кстати, Маграм всё записал на видео со своими пояснениями:

Американская больница заплатит $750 тысяч за компрометацию данных более 800 тысяч человек


Генпрокуратура штата Массачусетс заявила, что руководство больницы готово добровольно заплатить штраф.
Руководство больницы South Shore Hospital в Южном Уэймуте, штат Массачусетс, США, заплатит $750 тысяч в качестве штрафных санкций. Выплата штрафа связана с обвинением больницы в компрометации конфиденциальных данных более 800 тысяч человек в 2010 году.
Напомним, что в июле 2010 года руководство больницы сообщило, что по пути в архив были потеряны резервные копии данных более 800 тысяч человек, каким-либо образом связанных с больницей. В то же время архивное учреждение заявило, что руководство больницы намеренно допустило «потерю» этих данных.
Прокуратура штата подала судебный иск против больницы согласно Закону штата Массачусетс «О защите потребителей», а также в соответствии с федеральным законом HIPAA, обвиняя последнюю в невыполнении надлежащих мер, политики и процедур по защите конфиденциальной информации потребителей.
Согласно заявлению генерального прокурора штата от 24 мая текущего года, руководство больницы согласилось уплатить $250 тысяч гражданского штрафа, $225 тысяч в государственный Фонд защиты информации о состоянии здоровья пациентов, а также $275 тысяч - на устранение результатов компрометации конфиденциальной информации пациентов и сотрудников медицинского учреждения.

Маккейн обвинил Белый дом в преднамеренной утечке информации о кибернападениях на ядерные объекты Ирана


Известный американский сенатор-республиканец Джон Маккейн обвинил Белый дом в преднамеренной утечке информации о кибернападениях на ядерные объекты Ирана и заявил о необходимости проведения расследования.
"Опять мы видим эти утечки информации в СМИ по поводу текущих операций, что вызывает серьезную тревогу, - сказал законодатель в беседе с журналистами в кулуарах международного Форума по безопасности в Азиатско- Тихоокеанском регионе /"Диалоги в "Шангри-ла"/ в Сингапуре. - Разве это не дает преимущества нашим соперникам?
"Мы знаем, что эти утечки идут из администрации, - добавил сенатор. - Возможно, нам понадобится провести расследование".
Как признал Маккейн, подобные утечки организовывались и в прошлом, главным образом, чтобы продемонстрировать успехи президентской политики в сфере национальной безопасности, и "все администрации это делают". Однако, заметил сенатор, администрация Обамы в этом смысле "переплюнула" всех остальных. Он напомнил, что в американскую печать ранее точно также попали детали проведения операции по уничтожению главаря "Аль-Каиды" Усамы бен Ладена.
Как сообщила в пятницу газета "Нью-Йорк таймс", за серией кибернападений на ядерные объекты Ирана путем внедрения в их компьютерные системы сложного вируса, получившего впоследствии название "Стакснет", несут ответственность американские и израильские спецслужбы. При этом она сослалась на неназванных представителей разведывательного сообщества США и Израиля. По ее данным, в 2007 году спецслужбы этих стран разработали сложный компьютерный вирус, способный выводить из строя системы управления центрифуг по обогащению урана. Покидая Белый дом, президент Джордж Буш настоятельно рекомендовал своему преемнику Бараку Обаме продолжить реализацию секретной программы, получившей название "Олимпийские игры", поскольку она имела очевидные результаты, но пока не успела нанести масштабный ущерб иранской ядерной программе. Нынешний президент США последовал этому совету и распорядился продолжить атаки. Власти США считают программу "Олимпийские игры" весьма успешной. По их оценкам, она отсрочила создание Тегераном ядерной бомбы на 1,5-2 года.
Сенатор Маккейн считает, что президент США имеет все необходимые полномочия для проведения таких кибератак. При этом, однако, он посетовал на то, что Белый дом не счел нужным проинформировать о секретной программе даже тех членов Конгресса, которые отвечают за вопросы нацбезопасности.